TL;DR:
- Viele WordPress-Websites werden durch veraltete Plugins und schwache Passwörter gefährdet.
- Regelmäßige Updates, starke Passwörter, SSL, Backups und Login-Schutz sind essenzielle Sicherheitsgrundlagen.
- Automatisierte Angriffe suchen täglich nach Sicherheitslücken, daher ist kontinuierliche Pflege notwendig.
Viele Unternehmer glauben, ihre WordPress-Website sei zu klein oder zu unbekannt, um ein lohnendes Ziel für Hacker zu sein. Das ist ein teurer Irrtum. Automatisierte Angriffe durchsuchen täglich Millionen von Websites nach bekannten Sicherheitslücken, ganz unabhängig von Größe oder Branche. Ein erfolgreicher Angriff bedeutet nicht nur Datenverlust, sondern auch Reputationsschäden, Bußgelder nach der DSGVO und stundenlange Ausfallzeiten. Die gute Nachricht: Die meisten Angriffe lassen sich mit überschaubarem Aufwand verhindern. Dieser Artikel zeigt Ihnen, welche Grundlagen wirklich zählen und wie Sie Ihre Website sofort besser schützen.
Inhaltsverzeichnis
- Wichtige Erkenntnisse
- Warum WordPress-Sicherheit Für Unternehmen Essenziell Ist
- Die 7 Grundpfeiler Der WordPress-Sicherheit
- Typische Sicherheitsfehler Bei WordPress-Seiten Und Wie Sie Diese Vermeiden
- Praktische Umsetzung: Einfache Maßnahmen Für Ihre Website
- Unsere Erfahrung: Was Bei WordPress-Sicherheit Wirklich Zählt
- Ihr Nächster Schritt: Professionelle WordPress-Sicherheit Für Ihr Unternehmen
- Die Neuen Gefahren: Warum Sicherheitslücken Zunehmen
- Häufige Fehleinschätzungen: Das Risiko für KMU und Selbständige
- Was bei einer Sicherheitslücke droht: Kosten und Schäden im Überblick
- Warum Website-Sicherheit der Schlüssel zu echter Wettbewerbsfähigkeit ist
- Warum sind auch kleine Websites Angriffsziele?
- Grundlagen Der Technischen Sicherheit Im Web
- Wichtige Sicherheitsstandards Für WordPress-Websites
- Risikoanalyse Und Schwachstellenmanagement Nach BSI
- Mehrstufige Schutzmaßnahmen (Defense-in-Depth) Für WordPress
- So Unterstützen Wir Sie Bei Der Technischen Absicherung Ihrer WordPress-Webseite
- Häufig Gestellte Fragen Zur WordPress-Sicherheit
- Empfehlung
Wichtige Erkenntnisse
| Punkt | Details |
|---|---|
| Regelmäßige Updates | Sicherheitsrelevante Updates für WordPress, Plugins und Themes sind unerlässlich. |
| Starke Passwörter | Lange, komplexe Passwörter sind Ihr wichtigster Schutz gegen Zugriffsversuche. |
| Automatisierte Backups | Regelmäßige Backups schützen vor Datenverlust durch Angriffe oder technische Fehler. |
| Plugins kritisch auswählen | Reduzieren Sie die Zahl der Plugins und nutzen Sie nur regelmäßig gepflegte Erweiterungen. |
| Sicherheitsmaßnahmen sofort umsetzen | Warten Sie nicht mit den Basics der Sicherheit – sie lassen sich oft in Minuten etablieren. |
Warum WordPress-Sicherheit Für Unternehmen Essenziell Ist
WordPress ist das meistgenutzte Content-Management-System der Welt. Über 40 Prozent aller Websites weltweit laufen auf dieser Plattform. Diese Popularität hat eine Kehrseite: WordPress ist gleichzeitig das häufigste Ziel von Cyberangriffen. Hacker entwickeln automatisierte Tools, die gezielt nach veralteten WordPress-Versionen, unsicheren Plugins und schwachen Passwörtern suchen. Ihre Website wird also nicht manuell angegriffen, sondern von Bots, die rund um die Uhr aktiv sind.
Für Unternehmen in Deutschland kommen zusätzliche Risiken hinzu. Die DSGVO verpflichtet Sie, personenbezogene Daten Ihrer Kunden zu schützen. Wird Ihre Website gehackt und Kundendaten werden gestohlen oder missbraucht, drohen empfindliche Bußgelder. Die Datenschutzbehörden in Deutschland nehmen solche Verstöße ernst. Ein Sicherheitsvorfall ist also nicht nur ein technisches Problem, sondern ein rechtliches und wirtschaftliches Risiko.
Die wirtschaftlichen Folgen eines Angriffs sind oft unterschätzt. Neben den direkten Kosten für die Wiederherstellung der Website entstehen Umsatzverluste durch Ausfallzeiten. Kunden, die eine gehackte oder nicht erreichbare Website vorfinden, wechseln sofort zur Konkurrenz. Vertrauen lässt sich schwer zurückgewinnen, besonders wenn persönliche Daten betroffen sind. Studien zeigen, dass viele kleine und mittlere Unternehmen nach einem schwerwiegenden Cyberangriff innerhalb von sechs Monaten erhebliche Umsatzeinbußen verzeichnen.
Warum ist WordPress so ein beliebtes Ziel? Die Plattform selbst ist sicher, wenn sie korrekt konfiguriert und gepflegt wird. Das Problem liegt in der Praxis: Viele Betreiber installieren Plugins ohne Prüfung, vergessen Updates oder nutzen einfache Passwörter. Diese Risiken für Websites entstehen nicht durch Fehler in WordPress selbst, sondern durch mangelnde Pflege.
Die häufigsten Angriffsvektoren auf WordPress-Websites sind:
- Veraltete WordPress-Versionen mit bekannten Sicherheitslücken
- Unsichere oder veraltete Plugins und Themes, die nicht mehr gepflegt werden
- Schwache oder wiederverwendete Passwörter für Admin-Zugänge
- Fehlende SSL-Verschlüsselung, die Datenübertragungen angreifbar macht
- Kein Schutz der Login-Seite gegen automatisierte Brute-Force-Angriffe
- Fehlende Backups, die eine Wiederherstellung nach einem Angriff unmöglich machen
„Schon einfache Maßnahmen wie Updates und sichere Passwörter verhindern die meisten Angriffe.“ Das ist keine Vereinfachung, sondern eine belegte Tatsache aus der Praxis.
Die Botschaft ist klar: Sicherheit ist kein Luxus für große Konzerne. Sie ist eine Grundvoraussetzung für jeden Unternehmer, der eine professionelle Online-Präsenz betreibt.
Die 7 Grundpfeiler Der WordPress-Sicherheit
Jetzt wird aufgeschlüsselt, welche konkreten Grundlagen wirklich zählen und wie Sie diese einfach umsetzen können. Sicherheit klingt oft komplex, lässt sich aber auf sieben klare Säulen reduzieren.
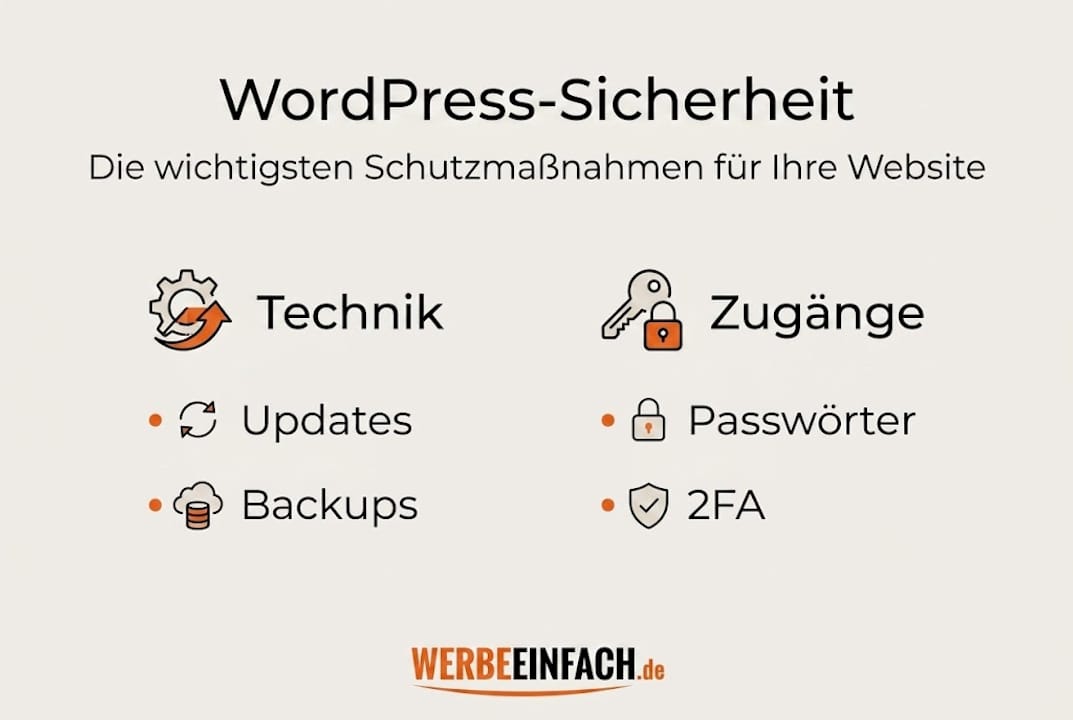
| Sicherheitspfeiler | Beschreibung | Priorität |
|---|---|---|
| Updates | WordPress, Plugins und Themes aktuell halten | Sehr hoch |
| Starke Passwörter | Komplexe, einzigartige Passwörter für alle Zugänge | Sehr hoch |
| Zwei-Faktor-Authentifizierung (2FA) | Zweite Sicherheitsebene beim Login | Hoch |
| SSL/HTTPS | Verschlüsselte Datenübertragung für alle Besucher | Hoch |
| Login-Schutz | Begrenzung von Anmeldeversuchen, Captcha | Hoch |
| Unnötige Komponenten entfernen | Nicht genutzte Plugins und Themes löschen | Mittel |
| Regelmäßige Backups | Automatisierte, externe Datensicherungen | Sehr hoch |
Updates, starke Passwörter, 2FA, SSL/HTTPS, Login-Schutz und Backups bilden das Kernfundament jeder sicheren WordPress-Website. Wer diese sieben Punkte konsequent umsetzt, schützt sich gegen die große Mehrheit aller Angriffe.
Hier ist die empfohlene Reihenfolge für die Umsetzung:
- SSL-Zertifikat aktivieren: Ohne HTTPS überträgt Ihre Website Daten unverschlüsselt. Viele Hosting-Anbieter stellen kostenlose SSL-Zertifikate über Let’s Encrypt bereit. Das ist der erste Schritt.
- Alle Updates sofort installieren: Prüfen Sie täglich, ob Updates für WordPress, Plugins oder Themes vorliegen. Sicherheitslücken werden nach Bekanntwerden schnell ausgenutzt.
- Starke Passwörter einrichten: Nutzen Sie einen Passwort-Manager wie Bitwarden oder 1Password. Jeder Zugang braucht ein einzigartiges, langes Passwort.
- Zwei-Faktor-Authentifizierung aktivieren: Plugins wie „WP 2FA“ richten dies in wenigen Minuten ein. Selbst bei gestohlenem Passwort bleibt der Zugang gesperrt.
- Login-Schutz konfigurieren: Begrenzen Sie Anmeldeversuche mit Plugins wie „Limit Login Attempts Reloaded“. Das stoppt automatisierte Brute-Force-Angriffe effektiv.
- Unnötige Plugins und Themes löschen: Jedes installierte, aber inaktive Plugin ist ein potenzielles Einfallstor. Löschen Sie alles, was Sie nicht aktiv nutzen.
- Automatisierte Backups einrichten: Nutzen Sie Plugins wie UpdraftPlus, um tägliche Backups automatisch in eine externe Cloud zu speichern.
Die regelmäßige Wartung Ihrer Website ist kein einmaliger Aufwand, sondern ein fortlaufender Prozess. Wer den Ablauf einer sicheren Wartung kennt, kann diesen effizient in den Arbeitsalltag integrieren.
Profi-Tipp: Viele Unternehmer vergessen die Datenbank-Sicherheit. Ändern Sie das Standard-Präfix der WordPress-Datenbank (wp_) bei der Installation in ein individuelles Kürzel. Das erschwert automatisierten SQL-Injection-Angriffen den Zugriff erheblich. Eine sichere WordPress-Konfiguration beginnt bereits bei der Ersteinrichtung.
Typische Sicherheitsfehler Bei WordPress-Seiten Und Wie Sie Diese Vermeiden
Nachdem die Säulen klar sind, beleuchten wir die typischen Missverständnisse und Fehlerquellen, die Unternehmer immer wieder teuer zu stehen kommen.
Der häufigste Fehler ist erschreckend simpel: Der Admin-Benutzername lautet „admin“. Das ist der erste Name, den automatisierte Angriffsprogramme ausprobieren. Kombiniert mit einem schwachen Passwort wie „Firma2023!“ ist der Einbruch nur eine Frage der Zeit. Ändern Sie den Benutzernamen sofort und nutzen Sie ein Passwort mit mindestens 16 Zeichen, Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen.
„Unnötige Plugins und fehlende Updates sind häufige Einstiegspunkte für Angreifer.“ Diese Erkenntnis spiegelt sich in den meisten analysierten Sicherheitsvorfällen wider.
Hier ein direkter Vergleich zwischen nachlässiger Praxis und Best Practice:
| Bereich | Schlampige Praxis | Best Practice |
|---|---|---|
| Benutzername | „admin“ oder Firmenname | Einzigartiger, zufälliger Name |
| Passwort | Kurz, einfach, wiederverwendet | Lang, komplex, einzigartig pro Zugang |
| Updates | Selten oder nie | Wöchentlich, automatisiert wo möglich |
| Plugins | Viele installiert, wenige aktiv | Nur aktiv genutzte Plugins, regelmäßig geprüft |
| Backups | Kein Backup oder nur lokal | Täglich, automatisch, extern gespeichert |
| Login-Schutz | Keine Einschränkung | Begrenzung der Versuche, 2FA aktiv |
| Themes | Alte, inaktive Themes vorhanden | Nur genutztes Theme, aktuell gehalten |
Bei der Auswahl von Plugins sollten Sie auf folgende Punkte achten:
- Aktive Installationen: Ein Plugin mit weniger als 1.000 aktiven Installationen ist ein Risiko.
- Letztes Update: Wurde das Plugin in den letzten sechs Monaten aktualisiert? Wenn nicht, meiden Sie es.
- Bewertungen und Supportforum: Wie reagiert der Entwickler auf Probleme?
- Quelle: Laden Sie Plugins ausschließlich aus dem offiziellen WordPress-Repository oder direkt beim Entwickler herunter.
Die Risiken bei Plugins sind real und oft unterschätzt. Ein einziges kompromittiertes Plugin kann die gesamte Website gefährden. Prüfen Sie Ihren Plugin-Bestand regelmäßig und dokumentieren Sie alle Änderungen in einem Backup-Verlauf, damit Sie im Ernstfall schnell reagieren können.
Ein weiterer kritischer Fehler: Themes von unbekannten Quellen herunterladen. Sogenannte „nulled themes“ sind kostenpflichtige Themes, die illegal kostenlos angeboten werden. Sie enthalten fast immer Schadsoftware. Nutzen Sie ausschließlich Themes aus vertrauenswürdigen Quellen und halten Sie diese aktuell.
Praktische Umsetzung: Einfache Maßnahmen Für Ihre Website
Zuletzt zeigen wir, wie die Grundlagen konkret und unkompliziert angewendet werden können. Theorie hilft wenig, wenn die Umsetzung unklar bleibt.
Beginnen Sie mit dieser Sofort-Checkliste für Ihre WordPress-Website:
- Login-URL ändern: Die Standard-Adresse „/wp-admin“ ist jedem Angreifer bekannt. Plugins wie „WPS Hide Login“ ermöglichen eine individuelle Login-URL in wenigen Klicks.
- Sicherheits-Plugin installieren: Tools wie Wordfence oder iThemes Security bieten eine Firewall, Malware-Scans und Login-Schutz in einem Paket. Die kostenlose Version reicht für viele Unternehmen aus.
- Datei-Editor deaktivieren: WordPress erlaubt standardmäßig die Bearbeitung von Plugin- und Theme-Dateien direkt im Backend. Deaktivieren Sie diese Funktion, indem Sie in der wp-config.php die Zeile „define(‘DISALLOW_FILE_EDIT’, true);` einfügen.
- Benutzerrollen prüfen: Geben Sie Mitarbeitern nur die Rechte, die sie tatsächlich benötigen. Ein Redakteur braucht keine Administrator-Rechte.
- Hosting-Sicherheit prüfen: Wählen Sie einen Hosting-Anbieter, der automatische Malware-Scans, Firewalls auf Serverebene und tägliche Backups anbietet.
- HTTPS erzwingen: Stellen Sie sicher, dass alle HTTP-Anfragen automatisch auf HTTPS weitergeleitet werden. Das schützt Ihre Besucher und verbessert gleichzeitig Ihr Google-Ranking.
Schon die Umsetzung weniger Maßnahmen wie Updates und Backups senkt das Risiko um ein Vielfaches. Das ist keine Übertreibung, sondern ein Erfahrungswert aus der täglichen Praxis.
Profi-Tipp: Richten Sie Backups so ein, dass sie vollautomatisch täglich ausgeführt und direkt in einen externen Cloud-Speicher wie Google Drive oder Amazon S3 übertragen werden. Backups auf demselben Server wie die Website bringen wenig, wenn der Server kompromittiert wird. UpdraftPlus ermöglicht diese Konfiguration kostenlos und in wenigen Minuten.
Wann ist externe Hilfe sinnvoll? Wenn Ihre Website personenbezogene Daten verarbeitet, einen Online-Shop betreibt oder geschäftskritische Prozesse unterstützt, sollten Sie professionelle Unterstützung in Betracht ziehen. Wartungsverträge sichern Ihre Website dauerhaft ab und nehmen Ihnen den technischen Aufwand ab. Wer eine neue Website plant, findet in einer strukturierten Website-Erstellung Schritt für Schritt den richtigen Einstieg mit Sicherheit von Anfang an.
Die Umsetzung aller Maßnahmen muss nicht an einem Tag erfolgen. Priorisieren Sie: SSL, Updates und Backups zuerst. Dann Login-Schutz und 2FA. Danach die feineren Einstellungen. Jeder Schritt macht Ihre Website sicherer.
Unsere Erfahrung: Was Bei WordPress-Sicherheit Wirklich Zählt
Nach über 14 Jahren in der WordPress-Entwicklung und Betreuung von Unternehmenswebsites haben wir eines gelernt: Perfektionismus ist der größte Feind guter Sicherheit. Viele Unternehmer warten auf die „perfekte Lösung“ und setzen in der Zwischenzeit gar nichts um. Das ist gefährlicher als eine unvollständige, aber aktive Sicherheitsstrategie.
Der verbreitete Mythos, Sicherheit sei teuer und aufwendig, hält sich hartnäckig. Die Wahrheit ist: Die wirkungsvollsten Maßnahmen kosten wenig oder nichts. Updates sind kostenlos. Starke Passwörter kosten keine Zeit. Ein SSL-Zertifikat ist bei den meisten Hostern inklusive. Was Geld kostet, ist die Wiederherstellung nach einem Angriff.
In unserer Praxis sehen wir immer wieder dasselbe Muster: Websites, die gehackt wurden, hatten fast ausnahmslos veraltete Plugins oder kein Backup. Selten war es ein ausgeklügelter Angriff. Meistens war es ein automatisierter Bot, der eine bekannte Lücke in einem veralteten Plugin ausgenutzt hat. Das ist vermeidbar. Immer.
Unsere Empfehlung: Starten Sie heute mit den Basics. Wer die Grundlagen beherrscht, ist bereits besser geschützt als die Mehrheit der WordPress-Websites. Wer darüber hinaus geht und professionelle Unterstützung sucht, findet bei uns die passende Agentur-Kompetenz für nachhaltige Sicherheit.
Ihr Nächster Schritt: Professionelle WordPress-Sicherheit Für Ihr Unternehmen
Sicherheit ist kein einmaliges Projekt, sondern ein dauerhafter Wettbewerbsvorteil. Wer seine Website schützt, schützt gleichzeitig das Vertrauen seiner Kunden und die Stabilität seines Geschäfts.
Bei WERBEEINFACH.de unterstützen wir Unternehmen in Stuttgart und ganz Deutschland dabei, sichere, schnelle und leistungsstarke WordPress-Websites aufzubauen und zu betreiben. Ob Sie eine neue Website benötigen, bestehende Sicherheitslücken schließen oder langfristige Betreuung suchen: Wir haben die passende Lösung. Entdecken Sie unsere WordPress-Leistungen im Überblick, informieren Sie sich über unsere individuellen Plugins oder lassen Sie sich Ihre Website erstellen von einem Team mit über 14 Jahren Erfahrung. Sprechen Sie uns an. Wir freuen uns auf Ihr Projekt.
Die Neuen Gefahren: Warum Sicherheitslücken Zunehmen
Die digitale Bedrohungslandschaft verändert sich schneller als je zuvor. Was früher ein gezielter Angriff durch erfahrene Hacker war, ist heute ein automatisierter Prozess, der rund um die Uhr läuft. Moderne Angreifer setzen auf Bots und KI-gestützte Werkzeuge, die Tausende von Websites gleichzeitig auf Schwachstellen scannen. Kein Mensch sitzt mehr am Rechner und wählt manuell ein Ziel aus. Die Automatisierung macht Angriffe billiger, schneller und flächendeckender.
Besonders alarmierend ist die Entwicklung im Bereich WordPress-Plugins. AI-generierter Code in Plugins hat die Anzahl neuer Schwachstellen bei WordPress-Plugins im Jahr 2024 um 34 Prozent erhöht. Der Hintergrund: Viele Entwickler nutzen KI-Werkzeuge, um schneller Code zu schreiben. Diese Tools produzieren jedoch häufig unsicheren Code, der Sicherheitslücken enthält, die erst Monate später entdeckt werden. Das Ergebnis ist eine wachsende Angriffsfläche für jede Website, die Plugins einsetzt, und das sind praktisch alle WordPress-Seiten.
Gleichzeitig steigt die Anzahl bekannter Schwachstellen insgesamt rasant. Das BSI dokumentiert 119 neue Schwachstellen pro Tag, was bedeutet: Selbst wenn Ihre Website heute sicher ist, kann sie morgen bereits angreifbar sein, wenn Updates ausbleiben. Professionelle WordPress-Wartung ist deshalb kein optionaler Luxus, sondern eine betriebliche Notwendigkeit.
Hier sind die wichtigsten Treiber hinter dem Anstieg der Sicherheitslücken:
- Automatisierung von Angriffen: Bots scannen Millionen von Websites täglich auf bekannte Schwachstellen, ohne menschliches Eingreifen.
- KI-generierter Code: Plugins und Themes, die mit KI-Unterstützung entwickelt wurden, enthalten häufig unsichere Codemuster.
- Veraltete Software: Websites, die nicht regelmäßig aktualisiert werden, bleiben auf bekannten Sicherheitslücken sitzen.
- Komplexere Angriffsmethoden: Phishing, SQL-Injektionen und Cross-Site-Scripting werden raffinierter und schwerer zu erkennen.
- Mangelndes Bewusstsein: Viele Unternehmen investieren erst in Sicherheit, nachdem ein Schaden eingetreten ist.
| Bedrohungstyp | Häufigkeit | Hauptursache |
|---|---|---|
| Plugin-Schwachstellen | Stark steigend | KI-generierter Code |
| Brute-Force-Angriffe | Konstant hoch | Schwache Passwörter |
| Veraltete Software | Sehr häufig | Fehlende Updates |
| SQL-Injektionen | Zunehmend | Unsichere Datenbankabfragen |
| Cross-Site-Scripting | Steigend | Mangelnde Eingabevalidierung |
Wer die technische Sicherheit für Websites ernst nimmt, muss diese Entwicklungen kennen und aktiv gegensteuern. Die Bedrohung ist real, messbar und betrifft Unternehmen jeder Größe.
Häufige Fehleinschätzungen: Das Risiko für KMU und Selbständige
Der verbreitetste Irrtum in kleinen und mittleren Unternehmen lautet: „Unsere Website ist für Hacker uninteressant.“ Diese Annahme ist nicht nur falsch, sie ist gefährlich. Sie führt dazu, dass Sicherheitsmaßnahmen aufgeschoben oder ganz ignoriert werden, bis es zu spät ist.
„Wir sind doch kein großes Unternehmen, wer soll uns schon angreifen?“ Dieser Gedanke kostet Unternehmen jedes Jahr Millionen Euro.
Die Wahrheit sieht anders aus: Automatisierte Bots greifen alles an, nicht nur große Konzerne. Bots unterscheiden nicht nach Umsatz, Mitarbeiterzahl oder Bekanntheit. Sie scannen das gesamte Web systematisch nach bekannten Schwachstellen, und wenn Ihre Website eine davon aufweist, wird sie angegriffen. Punkt.
Warum sind kleine Unternehmen sogar besonders attraktiv? Weil sie in der Regel weniger in Sicherheit investieren und damit leichtere Ziele darstellen. Ein erfolgreicher Angriff auf eine schlecht gesicherte kleine Website ist für Cyberkriminelle profitabler als ein aufwendiger Angriff auf ein gut gesichertes Großunternehmen.
Folgende Fehleinschätzungen begegnen uns in der Praxis besonders häufig:
- „Wir haben nichts Wertvolles zu stehlen.“ Falsch. Kundendaten, E-Mail-Adressen und Zugangsdaten sind für Kriminelle bares Geld wert.
- „Unser Hosting-Anbieter schützt uns.“ Teilweise richtig, aber Hosting-Sicherheit deckt nicht die Sicherheit Ihrer Anwendung und Ihrer Plugins ab.
- „Wir haben ein Sicherheits-Plugin installiert.“ Ein Plugin allein ersetzt keine umfassende Sicherheitsstrategie.
- „Wir merken es, wenn wir gehackt werden.“ Viele Angriffe bleiben monatelang unentdeckt, während Daten abfließen oder Spam verschickt wird.
Profi-Tipp: Unterscheiden Sie zwischen sichtbaren und unsichtbaren Angriffswegen. Sichtbare Angriffe sind Ausfälle oder Defacements, also wenn Ihre Website plötzlich verändert aussieht. Unsichtbare Angriffe sind gefährlicher: Dabei werden Daten still abgezogen, Spam-Links in Ihre Seite eingebettet oder Ihre Website als Plattform für weitere Angriffe genutzt, ohne dass Sie es bemerken. Regelmäßige Sicherheits-Scans und ein strukturierter Wartungsvertrag für Ihre Website helfen, auch diese unsichtbaren Bedrohungen frühzeitig zu erkennen.
Die Folgen eines Angriffs sind für kleine Unternehmen oft existenzbedrohend. Ein Imageschaden bei einer bekannten Marke ist schmerzhaft, aber überwindbar. Für ein regionales Dienstleistungsunternehmen oder einen Selbständigen kann ein Datenleck oder ein wochenlanger Website-Ausfall das Vertrauen der Kunden dauerhaft zerstören. Genau deshalb ist Prävention so wichtig.
Was bei einer Sicherheitslücke droht: Kosten und Schäden im Überblick
Stellen wir uns einen konkreten Fall vor: Eine mittelständische Agentur mit einer WordPress-Website bemerkt nach drei Wochen, dass ihre Website kompromittiert wurde. Kundendaten wurden abgegriffen, die Seite verbreitet Malware und Google hat sie bereits aus den Suchergebnissen entfernt. Was folgt, ist ein Alptraum aus mehreren Phasen.
Typische Schadensverläufe nach einem erfolgreichen Angriff verlaufen so:
- Entdeckung des Angriffs: Oft durch Kundenbeschwerden, Google-Warnungen oder Hosting-Sperrungen, nicht durch eigene Überwachung.
- Sofortmaßnahmen: Website offline nehmen, Hosting-Anbieter informieren, Passwörter ändern. Zeitaufwand: mehrere Stunden bis Tage.
- Forensische Analyse: Herausfinden, wie der Angriff stattfand und welche Daten betroffen sind. Kosten: 500 bis 3.000 Euro.
- Bereinigung und Wiederherstellung: Malware entfernen, Backups einspielen, Sicherheitslücken schließen. Kosten: 1.000 bis 10.000 Euro.
- DSGVO-Meldepflicht: Datenlecks müssen innerhalb von 72 Stunden der Datenschutzbehörde gemeldet werden. Bußgelder bei Versäumnis: bis zu 20 Millionen Euro oder 4 Prozent des Jahresumsatzes.
- SEO-Schaden beheben: Verlorene Rankings und Blacklist-Einträge zu korrigieren dauert Monate. Umsatzverluste in dieser Zeit sind schwer kalkulierbar.
Schwachstellen werden oft erst spät erkannt, was die Folgekosten exponentiell steigen lässt. Je länger ein Angriff unentdeckt bleibt, desto größer der Schaden.
Profi-Tipp: Erstellen Sie noch heute einen einfachen Reaktionsplan für Sicherheitsvorfälle. Notieren Sie: Wer wird zuerst informiert? Welche Backups existieren und wo? Wer ist Ihr technischer Ansprechpartner? Dieser Plan kostet nichts, spart aber im Ernstfall wertvolle Stunden.
| Maßnahme | Kosten (präventiv) | Kosten (reaktiv nach Hack) |
|---|---|---|
| Regelmäßige Updates | 50 bis 150 Euro/Monat | Entfällt |
| Backup-System | 20 bis 80 Euro/Monat | 500 bis 2.000 Euro Wiederherstellung |
| Sicherheits-Monitoring | 30 bis 100 Euro/Monat | 1.000 bis 5.000 Euro Forensik |
| Plugin-Prüfung | Im Wartungsvertrag enthalten | 500 bis 3.000 Euro Bereinigung |
| DSGVO-Meldung | Entfällt bei Prävention | Bis zu 20 Mio. Euro Bußgeld |
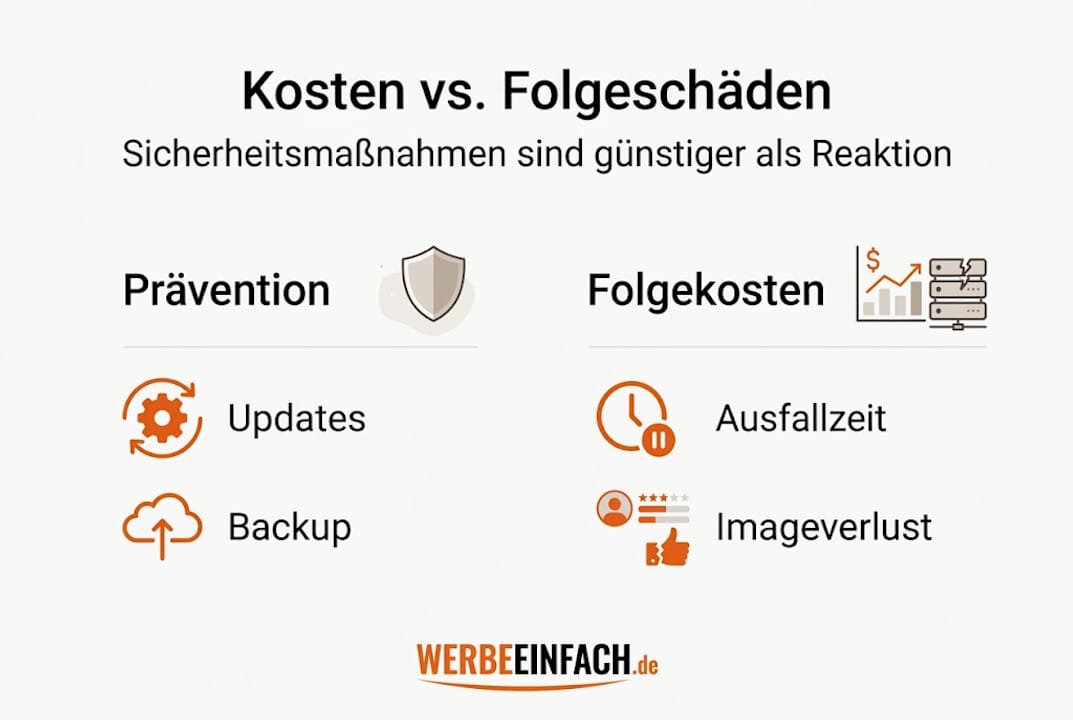
Die Zahlen sprechen eine klare Sprache: Prävention ist immer günstiger als Reaktion. Wer nach einem Hack einen Website-Relaunch benötigt, zahlt ein Vielfaches dessen, was ein strukturiertes Sicherheitskonzept gekostet hätte.
Warum Website-Sicherheit der Schlüssel zu echter Wettbewerbsfähigkeit ist
In unserer Arbeit mit Unternehmen unterschiedlichster Branchen beobachten wir immer wieder dasselbe Muster: Sicherheit wird als Kostenfaktor gesehen, nicht als strategischer Vorteil. Das ist ein grundlegender Denkfehler.
Eine sichere, stabile Website ist kein technisches Detail. Sie ist das Fundament Ihres digitalen Geschäfts. Kunden, die Ihrer Website vertrauen, kaufen häufiger, empfehlen weiter und kehren zurück. Eine Website, die gehackt wurde, Malware verbreitet oder ständig ausfällt, zerstört dieses Vertrauen in Sekunden, und der Wiederaufbau dauert Monate.
Wer Sicherheit als Stärke kommuniziert, zum Beispiel durch sichtbare Sicherheitszertifikate, schnelle Ladezeiten und fehlerfreie Funktionalität, baut eine Vertrauensbasis auf, die direkt in Umsatz übersetzt werden kann. Das ist kein theoretisches Konzept, das ist messbare Realität.
Gängige Ausreden wie „Wir haben gerade kein Budget“ oder „Das richten wir irgendwann ein“ gefährden langfristig Ihre Marke und Ihren Unternehmenserfolg. Die Investition in professionelle Webentwicklung und Sicherheit zahlt sich nicht irgendwann aus. Sie zahlt sich täglich aus, durch Stabilität, Vertrauen und Wachstum.
Warum sind auch kleine Websites Angriffsziele?
Automatisierte Bots scannen das gesamte Web und greifen jede auffindbare Website an, unabhängig von Größe oder Branche. Kleine Unternehmen sind oft sogar bevorzugte Ziele, weil ihre Sicherheitsmaßnahmen in der Regel schwächer sind.
Grundlagen Der Technischen Sicherheit Im Web
Technische Sicherheit im Web bedeutet, alle Maßnahmen zu ergreifen, die eine Website vor unbefugtem Zugriff, Datenverlust und Manipulation schützen. Drei Begriffe sind dabei zentral: Bedrohung, Schwachstelle und Risiko. Eine Bedrohung ist ein potenzieller Angriff, zum Beispiel ein Hacker, der Zugangsdaten stehlen will. Eine Schwachstelle ist eine technische Lücke, die diesen Angriff ermöglicht, etwa ein veraltetes Plugin. Das Risiko ergibt sich aus der Kombination beider Faktoren.
Die häufigsten Angriffsarten auf WordPress-Websites lassen sich klar benennen:
- Brute-Force-Angriffe: Automatisierte Versuche, Passwörter durch wiederholtes Ausprobieren zu knacken
- SQL-Injection: Einschleusen von schadhaftem Code in Datenbankabfragen
- Cross-Site-Scripting (XSS): Einbetten von schädlichen Skripten in Webseiteninhalte
- Malware-Injektion: Versteckter Schadcode, der Besucher auf gefährliche Seiten weiterleitet
- DDoS-Angriffe: Überlastung des Servers durch massenhaften, künstlich erzeugten Datenverkehr
Jede Website ist individuell. Ein kleiner Online-Shop hat andere Risiken als ein Unternehmensportal mit Kundendaten. Deshalb braucht jede WordPress-Installation eine eigene Sicherheitsbewertung, keine Einheitslösung.
„Sicherheit ist kein Zustand, den man einmalig erreicht. Sie ist ein fortlaufender Prozess, der regelmäßige Aufmerksamkeit, Anpassung und Verantwortung erfordert.„
Für deutsche Unternehmen empfiehlt sich dabei die Orientierung am IT-Grundschutz nach BSI-Standard. Dieser Standard beschreibt systematisch, wie Risikoanalysen durchgeführt und Schutzmaßnahmen nach dem Prinzip Defense-in-Depth aufgebaut werden. Er ist nicht nur für Großkonzerne relevant, sondern auch für mittelständische Unternehmen mit einer professionellen Web-Präsenz.
Ein weiterer oft übersehener Aspekt ist der rechtliche Rahmen. WordPress und Datenschutz sind eng miteinander verknüpft, denn technische Sicherheitslücken können direkt zu Datenschutzverstößen führen, die nach der DSGVO erhebliche Bußgelder nach sich ziehen.
Profi-Tipp: Führe eine erste Risikoeinschätzung durch, indem du alle Zugangspunkte deiner Website auflistest: Login-Seite, Kontaktformulare, Dateiuploads und externe Schnittstellen. Jeder dieser Punkte ist ein potenzieller Angriffspunkt und sollte gezielt abgesichert werden.
Wichtige Sicherheitsstandards Für WordPress-Websites
Nach dem Verständnis der Grundlagen geht es um die konkrete Umsetzung. Welche Mindeststandards sollte eine professionelle WordPress-Website im Jahr 2026 erfüllen? Das BSI empfiehlt für Unternehmenswebseiten unter anderem eine verschlüsselte Verbindung über HTTPS, starke Authentifizierungsverfahren und regelmäßige Software-Updates. Diese Empfehlungen gelten als Basis, nicht als Kür.
Eine klare Übersicht zeigt, was Standardmaßnahmen von erweiterten Maßnahmen unterscheidet:
| Maßnahme | Standardschutz | Erweiterter Schutz |
|---|---|---|
| SSL-Zertifikat | Ja, kostenlos via Let’s Encrypt | Ja, mit erweiterter Validierung (EV) |
| Passwortrichtlinien | Starke Passwörter erzwingen | Zwei-Faktor-Authentifizierung (2FA) |
| Updates | Manuell, regelmäßig | Automatisiert mit Überwachung |
| Backups | Wöchentlich, extern gespeichert | Täglich, verschlüsselt, redundant |
| Firewall | Plugin-basierte WAF | Cloudbasierte WAF mit Echtzeitschutz |
| Login-Schutz | Begrenzte Anmeldeversuche | IP-Whitelisting und Geo-Blocking |
Bei WordPress gibt es bewährte Plugins, die einen soliden Grundschutz bieten. Wordfence und Sucuri Security sind zwei der bekanntesten Lösungen für Firewalls und Malware-Scans. iThemes Security bietet zusätzliche Härtungsoptionen für den WordPress-Kern. Wichtig ist aber: Plugins ersetzen keine Strategie. Sie sind Werkzeuge, keine Lösung.
Typische Fehlerquellen bei WordPress-Installationen, die wir in der Praxis immer wieder sehen:
- Veraltete Plugins und Themes, die seit Monaten kein Update erhalten haben
- Verwendung des Standard-Benutzernamens „admin„
- Fehlende Beschränkung von Datei-Berechtigungen auf dem Server
- Kein Schutz der Datei wp-config.php, die kritische Zugangsdaten enthält
- Deaktivierte XML-RPC-Schnittstelle wird nicht geprüft oder abgesichert
- Keine regelmäßigen Backups oder Backups nur lokal auf demselben Server
Die Bedeutung von Updates kann nicht genug betont werden. Laut aktuellen Analysen entstehen über 50 Prozent aller erfolgreichen WordPress-Angriffe durch veraltete Erweiterungen. Ein Plugin, das seit drei Monaten kein Update erhalten hat, ist ein offenes Fenster für Angreifer. Regelmäßige Aktualisierungen in Kombination mit den WordPress Best Practices sind der einfachste und wirksamste Schutz, den du sofort umsetzen kannst.
Backups sind die letzte Verteidigungslinie. Sie retten keine gehackte Website, aber sie ermöglichen eine schnelle Wiederherstellung. Ohne aktuelles Backup kann ein einziger Angriff Wochen an Arbeit und erhebliche Kosten verursachen.
Risikoanalyse Und Schwachstellenmanagement Nach BSI
Nachdem die Standards bekannt sind, stellt sich die Frage: Wie setzt du das konkret in deinem Unternehmen um? Eine Risikoanalyse ist der erste und wichtigste Schritt. Sie identifiziert, welche Teile deiner Website besonders schützenswert sind und wo die größten Lücken bestehen.
Der Unterschied zwischen einer einfachen und einer strukturierten Risikoanalyse ist erheblich. Eine einfache Prüfung bedeutet: Du schaust, ob Updates vorhanden sind und ob ein SSL-Zertifikat aktiv ist. Eine strukturierte Analyse nach IT-Grundschutz nach BSI-Standard geht deutlich weiter. Sie bewertet Bedrohungen systematisch, gewichtet Risiken nach Eintrittswahrscheinlichkeit und möglichem Schaden und leitet daraus priorisierte Maßnahmen ab.
Eine Übersicht typischer Risiken und empfohlener Reaktionen:
| Risiko | Eintrittswahrscheinlichkeit | Empfohlene Maßnahme |
|---|---|---|
| Veraltete Plugins | Hoch | Sofortige Aktualisierung, Monitoring einrichten |
| Schwache Passwörter | Hoch | 2FA aktivieren, Passwortrichtlinie durchsetzen |
| Fehlende Backups | Mittel | Automatisierte tägliche Backups einrichten |
| Ungeschützte Login-Seite | Hoch | Login-URL ändern, Anmeldeversuche begrenzen |
| Unsichere Serverumgebung | Mittel | Hosting-Anbieter prüfen, PHP-Version aktualisieren |
| Keine HTTPS-Verschlüsselung | Niedrig (2026) | SSL-Zertifikat sofort einrichten |
Eine strukturierte Schwachstellenerkennung folgt klaren Schritten:
- Bestandsaufnahme: Alle installierten Plugins, Themes und WordPress-Versionen dokumentieren
- Scan durchführen: Automatisierten Schwachstellenscanner wie WPScan oder Sucuri SiteCheck einsetzen
- Manuelle Prüfung: Zugangspunkte, Benutzerrechte und Servereinstellungen manuell kontrollieren
- Risikobewertung: Gefundene Schwachstellen nach Kritikalität priorisieren
- Maßnahmen umsetzen: Patches einspielen, Einstellungen anpassen, Prozesse dokumentieren
- Regelmäßige Wiederholung: Prüfzyklus festlegen, mindestens vierteljährlich
Eine Überarbeitung oder ein Relaunch deiner Website ist oft der richtige Zeitpunkt, um die Sicherheitsarchitektur grundlegend zu überdenken. Wer seine Website neu aufbaut, kann von Anfang an auf sichere Strukturen setzen.
Profi-Tipp: Kombiniere automatisierte Scanner mit manueller Prüfung. Scanner finden bekannte Schwachstellen schnell und zuverlässig. Aber sie übersehen oft Konfigurationsfehler oder ungewöhnliche Zugriffsrechte, die ein erfahrener Entwickler sofort erkennt. Wer Wartungsverträge nutzt, profitiert von regelmäßiger Expertenprüfung ohne eigenen Aufwand.
Mehrstufige Schutzmaßnahmen (Defense-in-Depth) Für WordPress
Nach der gezielten Analyse kommt der Aufbau eines wirkungsvolles Schutzkonzepts. Das Prinzip Defense-in-Depth stammt ursprünglich aus der Militärstrategie und bedeutet: Verlasse dich nie auf eine einzige Verteidigungslinie. Wenn eine Schicht versagt, fängt die nächste den Angriff ab.
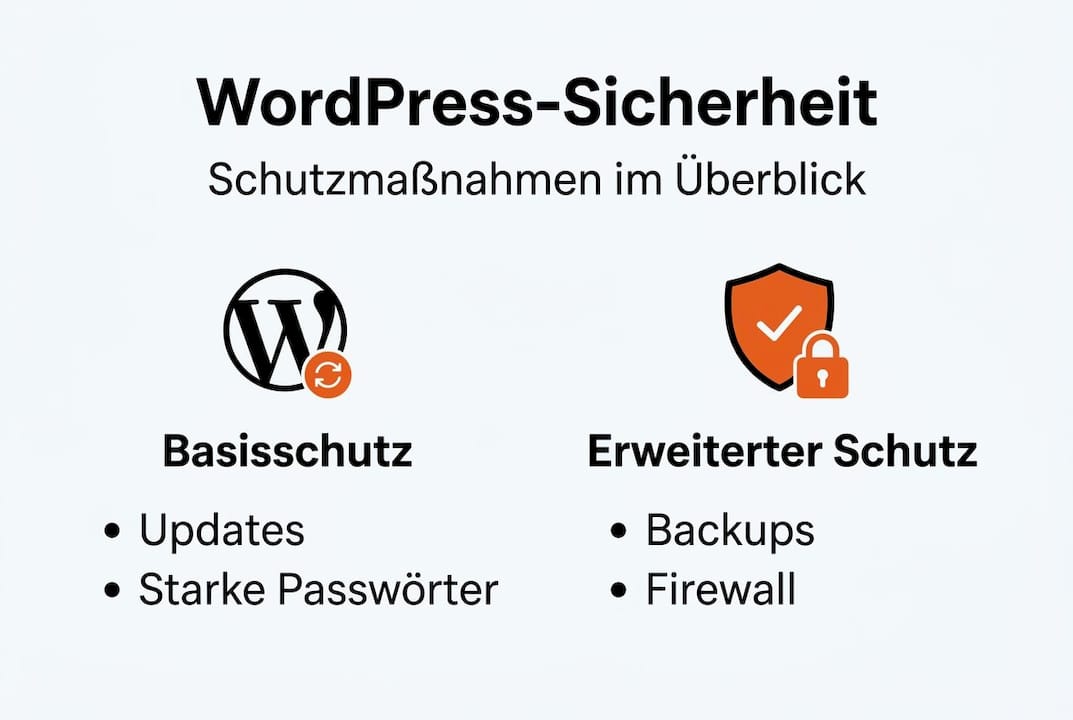
Für WordPress bedeutet das konkret: Kein einzelnes Plugin, kein einzelnes Passwort und kein einzelner Firewall-Dienst reicht aus. Erst die Kombination mehrerer Schutzebenen ergibt einen robusten Schutz. Das IT-Grundschutz nach BSI-Standard beschreibt genau dieses Prinzip als Grundlage moderner IT-Sicherheit.
Die Schutzebenen lassen sich in drei Kategorien einteilen:
Technische Maßnahmen:
- Web Application Firewall (WAF) zum Filtern schädlicher Anfragen
- Regelmäßige automatisierte Backups auf externen Servern
- SSL-Verschlüsselung für alle Verbindungen
- Zwei-Faktor-Authentifizierung für alle Administratoren
- Regelmäßige Updates für WordPress-Kern, Plugins und Themes
- Beschränkung von Datei-Berechtigungen auf dem Server
Organisatorische Maßnahmen:
- Klare Rollen und Zugriffsrechte für alle Benutzer
- Dokumentierte Prozesse für Updates, Backups und Notfallmaßnahmen
- Regelmäßige Sicherheitsaudits durch externe Experten
- Incident-Response-Plan: Was passiert, wenn ein Angriff erfolgreich war?
Schulung und Sensibilisierung:
- Mitarbeiter über Phishing und Social Engineering informieren
- Klare Richtlinien für Passwörter und Zugangsverwaltung
- Bewusstsein schaffen, dass jeder Mitarbeiter ein Sicherheitsrisiko sein kann
„Defense-in-Depth ist keine Checkliste, die man einmal abhakt. Es ist eine Haltung, die im gesamten Unternehmen verankert sein muss.„
Ein professionell abgesichertes WordPress-Website-Projekt berücksichtigt alle drei Ebenen von Anfang an. Wer WordPress als ernsthaftes Geschäftswerkzeug einsetzt, findet in unserem Leitfaden zu WordPress effektiv einsetzen weitere praktische Hinweise zur sicheren Konfiguration.
Besonders wichtig ist der Aspekt der Mitarbeiterschulung. Technische Maßnahmen schützen gegen automatisierte Angriffe. Aber ein Mitarbeiter, der auf eine Phishing-Mail hereinfällt und sein Passwort preisgibt, hebelt alle technischen Schutzmaßnahmen aus. Sicherheit beginnt und endet beim Menschen.
So Unterstützen Wir Sie Bei Der Technischen Absicherung Ihrer WordPress-Webseite
Technische Sicherheit ist kein einmaliges Projekt, sondern eine dauerhafte Aufgabe. Als spezialisierte WordPress-Agentur aus Stuttgart begleiten wir dich dabei von der ersten Analyse bis zur laufenden Betreuung.
Ob du eine neue WordPress-Website benötigst, die von Anfang an sicher aufgebaut ist, oder deine bestehende Seite absichern möchtest: Unser Team kennt die typischen Schwachstellen und weiß, wie man sie zuverlässig schließt. Mit unseren WordPress-Wartungsverträgen übernehmen wir Updates, Backups, Monitoring und regelmäßige Sicherheitsprüfungen für dich. Einen Überblick über alle unsere Leistungen findest du auf unserer Leistungsübersicht. Sprich uns an und lass uns gemeinsam dafür sorgen, dass deine Website sicher, stabil und vertrauenswürdig bleibt.
Häufig Gestellte Fragen Zur WordPress-Sicherheit
Wie Oft Sollte Ich WordPress Und Plugins Aktualisieren?
Prüfen und installieren Sie Updates mindestens einmal pro Woche, um Sicherheitslücken sofort zu schließen. Regelmäßige Updates sind unverzichtbar, da Angreifer bekannte Lücken oft innerhalb von Stunden nach Veröffentlichung ausnutzen.
Lohnt Sich Eine Zwei-Faktor-Authentifizierung (2FA) Für Kleine Unternehmen?
2FA schützt Zugänge selbst bei Passwortdiebstahl und ist auch für kleine Unternehmen unbedingt empfehlenswert. 2FA ist eine der wichtigsten Schutzmaßnahmen gegen unbefugten Zugriff und in wenigen Minuten eingerichtet.
Was Ist Das Absolute Minimum An Sicherheitsmaßnahmen Für Eine Neue WordPress-Seite?
Regelmäßige Updates, starke Passwörter, HTTPS/SSL und automatisierte Backups sind Pflicht für jede neue WordPress-Website. Diese Maßnahmen bilden das Kernfundament und schützen gegen die häufigsten Angriffsmethoden.
Welche Risiken Gibt Es Bei Zu Vielen Oder Veralteten WordPress-Plugins?
Zu viele oder nicht gepflegte Plugins sind beliebte Einfallstore für Hacker und können die gesamte Website destabilisieren. Veraltete und unnötige Plugins sind ein massives Risiko, das sich durch regelmäßige Überprüfung und konsequentes Löschen ungenutzter Erweiterungen leicht vermeiden lässt.
