
Ein Code Review für WordPress ist die systematische Prüfung von Theme-, Plugin- und Shop-Code durch eine zweite fachkundige Person, bevor der Code live geht. An erster Stelle stehen dabei Korrektheit und Sicherheit: Werden Eingaben bereinigt, Ausgaben maskiert, Berechtigungen und Nonces geprüft und Datenbankabfragen abgesichert? Danach folgen Kompatibilität, Performance und Wartbarkeit. In diesem Leitfaden zeigen wir dir, welche Bereiche du prüfst, wie ein sauberer Ablauf aussieht, welche Tools helfen und wo das menschliche Urteil unersetzlich bleibt.
Kurz gesagt
- Reihenfolge zählt: Zuerst Korrektheit und Sicherheit, dann Lesbarkeit und Stil. Eine Sicherheitslücke wiegt schwerer als jede Schönheitskorrektur.
- Die fünf Pflichtprüfungen: Eingaben bereinigen, Ausgaben escapen,
current_user_canprüfen, Nonces verifizieren, SQL mit$wpdb->prepareabsichern. - Tools beschleunigen, ersetzen aber nicht: PHPCS mit den WordPress Coding Standards und Semgrep finden Muster, die Bewertung im Kontext bleibt Handarbeit.
- Nicht nur Plugins prüfen: Auch
functions.php, Code-Snippets, Template-Overrides in WooCommerce und REST-Routen gehören ins Review. - Review vor dem Merge: Erst laufen automatisierte Tests, dann prüft ein Mensch, dann wird freigegeben.
Inhaltsverzeichnis
- Was ein Code Review bei WordPress leisten soll
- Welche Bereiche du prüfen solltest
- Die Sicherheitsprüfung: fünf Punkte, die nie fehlen dürfen
- So läuft ein systematisches Review ab
- Tools: was sie finden und was nicht
- Kompatibilität, Performance und Wartbarkeit
- Checkliste für dein nächstes Review
- Code Review mit Werbeeinfach
- Häufige Fragen zum WordPress Code Review
- Quellen
Was ein Code Review bei WordPress leisten soll
Im offiziellen Code-Review-Handbuch des WP-CLI-Projekts ist das Review fester Teil des Entwicklungsablaufs. Es sichert Qualität und einheitlichen Stil, prüft Korrektheit und Sicherheit und ist zugleich ein Lernprozess: Code wird für andere Entwickler verständlicher und damit wartbarer.
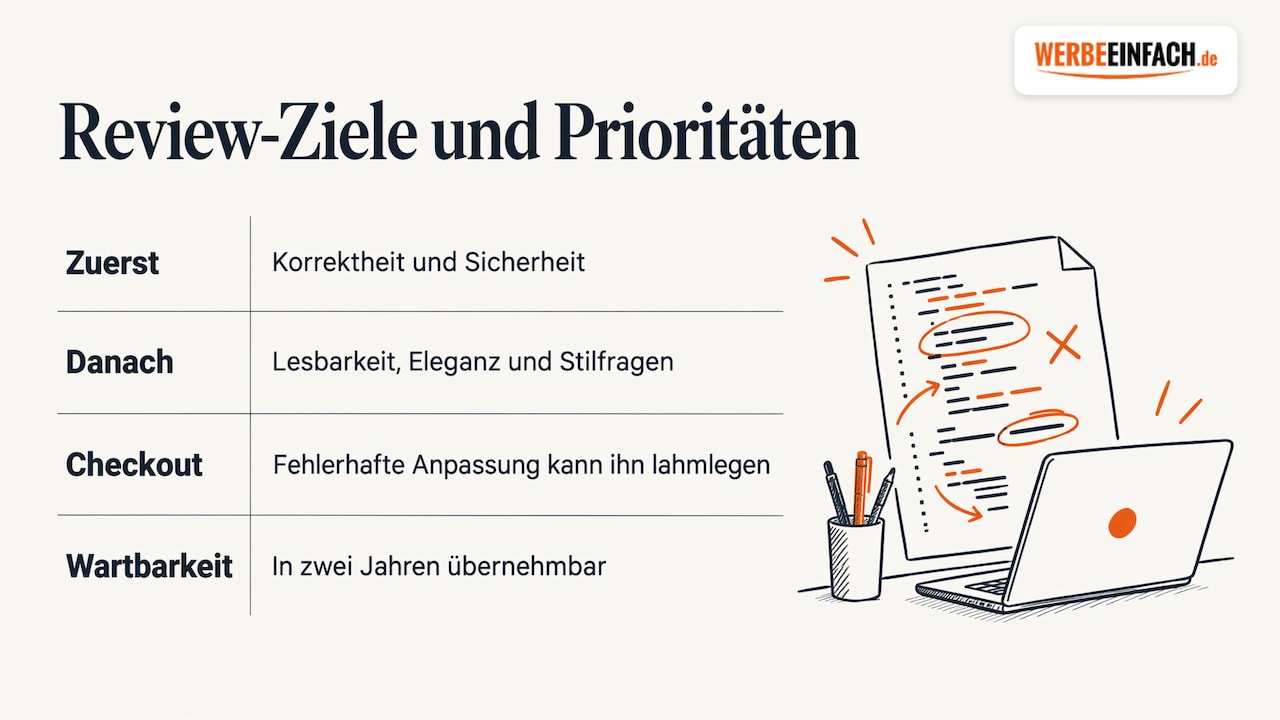
Für dich als Unternehmen heißt das ganz konkret: Ein gutes Review verhindert, dass eine fehlerhafte Anpassung deinen Checkout lahmlegt, dass ein Formular zum Einfallstor wird oder dass eine neue Funktion die Ladezeit spürbar verschlechtert. Gleichzeitig sorgt es dafür, dass dein Code auch in zwei Jahren noch von einem anderen Entwickler übernommen werden kann, ohne dass alles neu geschrieben werden muss.
Das Handbuch setzt eine klare Priorität: Erst geht es um Korrektheit und Sicherheit, danach um Lesbarkeit, Eleganz und Stilfragen. Ein übersehener Fehler oder eine Sicherheitslücke hat immer Vorrang vor der Frage, ob eine Variable schöner benannt sein könnte. Diese Reihenfolge solltest du auch in deinen eigenen Projekten übernehmen.
Welche Bereiche du prüfen solltest
Viele denken bei Code Review nur an Plugins. In der Praxis steckt individueller Code bei WordPress an deutlich mehr Stellen. Diese Bereiche gehören in ein vollständiges Review:
| Bereich | Typische Fundstellen | Worauf du besonders achtest |
|---|---|---|
| Eigene Plugins | Admin-Seiten, Formular-Handler, AJAX, Cronjobs | Berechtigungen, Nonces, Datenbankzugriffe |
| Child-Themes und Themes | functions.php, Templates, Enqueue von Skripten |
Escaping in Templates, sauberes Laden von CSS und JS |
| Code-Snippets | Snippet-Plugins, mu-plugins | Hooks, Prioritäten, ungeprüfte Eingaben |
| WooCommerce-Anpassungen | Template-Overrides, Checkout-Felder, Preis- und Steuerlogik | Kompatibilität nach Updates, Sicherheit von Kundendaten |
| REST-API und Schnittstellen | register_rest_route, Webhooks, ERP- oder Warenwirtschaftsanbindung |
permission_callback, Validierung externer Daten |
| Datenbanklogik | eigene Tabellen, $wpdb-Abfragen, Migrationen |
Prepared Statements, Indizes, Abfragen in Schleifen |
Themes und Child-Themes
In Themes wird vor allem ausgegeben: Titel, Metadaten, Felder aus Page Buildern oder Custom Fields. Hier prüfst du, ob jede dynamische Ausgabe passend maskiert ist und ob Skripte und Styles sauber über die WordPress-Mechanismen eingebunden werden, statt direkt im Template zu landen. Das Theme-Handbuch von WordPress.org empfiehlt außerdem Theme-Unit-Test-Daten, um zu sehen, wie ein Theme mit Beiträgen, Seiten, Widgets und Kommentaren umgeht.
Plugins und Snippets
Eigene Plugins und kleine Snippets sind die häufigste Fehlerquelle, weil sie oft unter Zeitdruck entstehen. Prüfe jeden Handler, der Daten entgegennimmt, und jede Funktion, die etwas speichert, löscht oder versendet. Wenn du tiefer einsteigen willst, wie ein Plugin von Anfang an sauber aufgebaut wird, hilft dir unser Leitfaden eigene Plugins Schritt für Schritt entwickeln.
WooCommerce-Anpassungen
Im Shop geht es um Geld und Kundendaten. Template-Overrides müssen nach jedem WooCommerce-Update auf Aktualität geprüft werden, eigene Checkout-Felder brauchen Validierung, und jede Logik rund um Preise, Rabatte oder Steuern verdient einen zweiten Blick. Die WooCommerce-Sicherheitsempfehlungen nennen die WordPress Coding Standards, PHPCS und Semgrep als Werkzeuge und fordern vorbereitete Datenbankabfragen, validierte und bereinigte Eingaben sowie regelmäßige Sicherheitsprüfungen für eigenen Code.

Die Sicherheitsprüfung: fünf Punkte, die nie fehlen dürfen
Die wirksamste Methode, Sicherheitslücken zu finden, ist das Verfolgen von Datenflüssen: Woher kommt ein Wert, und wo landet er? Jeder Weg von $_GET, $_POST, $_REQUEST, Cookies oder einer externen API hin zu einer Ausgabe, einer Datenbankabfrage oder einer Dateioperation ist ein Prüfpunkt.
1. Eingaben validieren und bereinigen
Jeder Wert, der von außen kommt, wird beim Empfang typgerecht behandelt. Eine ID wird mit absint() zur Ganzzahl, ein Textfeld läuft durch sanitize_text_field(), eine E-Mail-Adresse durch sanitize_email(). Noch besser ist Validierung: Erwartest du einen von drei festen Werten, prüfst du genau darauf und verwirfst alles andere.
2. Ausgaben spät und kontextgerecht escapen
Maskiert wird unmittelbar bei der Ausgabe, und zwar passend zum Kontext: esc_html() für Text, esc_attr() für HTML-Attribute, esc_url() für Links und wp_kses_post(), wenn bewusst einfaches HTML erlaubt ist. Ein häufiger Review-Fund ist korrekt bereinigter Code, der später an anderer Stelle ungeschützt ausgegeben wird.
3. Berechtigungen mit current_user_can prüfen
Jede sensible Aktion, also Speichern, Löschen, Einstellungen ändern oder Daten exportieren, braucht eine Berechtigungsprüfung in genau der Funktion, die die Aktion ausführt. Dass eine Admin-Seite nur im Backend verlinkt ist, schützt den dahinterliegenden Handler nicht.
4. Nonces einbetten und verifizieren
Eine Nonce belegt, dass eine Anfrage absichtlich aus deinem eigenen Formular kommt, und schützt so vor Cross-Site Request Forgery. Sie wird mit wp_nonce_field() ins Formular eingebettet und beim Empfang mit check_admin_referer() oder wp_verify_nonce() geprüft, bevor irgendetwas passiert. Ein klassischer Fehler im Review: Die Nonce wird als Berechtigungsprüfung missverstanden. Sie beweist die Absicht, nicht die Befugnis. Deshalb gehören Nonce und current_user_can immer zusammen.
5. Datenbankabfragen absichern
Sobald eine Variable in eine SQL-Abfrage einfließt, läuft sie über $wpdb->prepare() oder über die WordPress-Datenbankfunktionen wie $wpdb->insert() und $wpdb->update(). String-Verkettung mit Nutzereingaben ist im Review ein sofortiger Blocker.
Sonderfälle: AJAX, REST und Hooks
- AJAX- und Formular-Handler: Hier suchst du gezielt nach allen drei Schritten, also Nonce, Capability-Check und Bereinigung. Fehlt einer davon, ist das ein echtes Problem und kein Stilthema.
- REST-Routen: Jede Route braucht eine
permission_callback. Ein__return_trueist nur für wirklich öffentliche, lesende Daten vertretbar, niemals für schreibende Operationen. - Hooks: Prüfe, ob der verwendete Hook existiert, ob er zum richtigen Zeitpunkt feuert und ob die Priorität passt. Ein falsch geschriebener oder nicht existierender Hook erzeugt in WordPress keinen sichtbaren Fehler, die Funktion läuft einfach nie.
Wenn du nicht nur einzelne Codeänderungen, sondern deine gesamte Installation prüfen willst, zeigt dir unser Artikel zum WordPress-Sicherheitsaudit, wie du dabei systematisch vorgehst.
So läuft ein systematisches Review ab
Ein Review ist kein spontaner Blick über die Schulter, sondern ein fester Schritt im Ablauf. Das WP-CLI-Handbuch beschreibt, dass automatisierte Tests bei jedem Commit laufen und ein Pull Request erst nach bestandenem Build geprüft wird. Atlassian beschreibt Code Reviews ebenfalls als Prüfung durch einen anderen Entwickler, bevor Code in den Hauptzweig eingefügt wird. Bewährt hat sich dieser Ablauf:
- Automatische Prüfungen laufen lassen. PHPCS mit den WordPress Coding Standards, ein Static-Analysis-Tool wie Semgrep und vorhandene Tests. Erst wenn der Build grün ist, beginnt die manuelle Prüfung.
- Zweck verstehen. Was soll die Änderung erreichen, welches Ticket steht dahinter, welche Entscheidungen hat der Entwickler getroffen? Ohne diesen Kontext prüfst du nur Syntax.
- Korrektheit und Randfälle prüfen. Was passiert bei leeren Feldern, sehr langen Eingaben, fehlenden Produkten, abgelaufenen Sessions oder einem nicht eingeloggten Nutzer?
- Sicherheit prüfen. Die fünf Punkte von oben, entlang jedes Datenflusses.
- Fehlerbehandlung und Ausgabe prüfen. Werden Fehler sauber abgefangen und verständlich zurückgemeldet, ohne interne Details preiszugeben?
- Testabdeckung bewerten. Das WP-CLI-Handbuch empfiehlt funktionale Tests für Funktionen, die Parameter entgegennehmen und Ergebnisse erzeugen.
- Lesbarkeit und Muster prüfen. Klare Namen, der Stil des umgebenden Codes, ausreichende Kommentare und Dokumentation sowie etablierte Muster statt Eigenkonstruktionen.
- Diskutieren, nachbessern, freigeben. Anmerkungen werden besprochen, umgesetzt und erst nach Freigabe gemergt und deployt.
In der Praxis hilft es, Anmerkungen zu gewichten: Blocker (Sicherheit, Datenverlust, Fehlfunktion), Empfehlung (Performance, Wartbarkeit) und Hinweis (Stil, Benennung). So weiß jeder sofort, was vor dem Livegang erledigt sein muss.
Tools: was sie finden und was nicht
Automatisierung macht ein Review schneller und gründlicher. Diese Werkzeuge gehören in jedes professionelle WordPress-Projekt:
- PHP_CodeSniffer mit WordPressCS: prüft Coding Standards und erkennt viele fehlende Escaping- und Sanitizing-Aufrufe.
- Semgrep: findet Muster wie unsichere Datenbankabfragen oder gefährliche Funktionsaufrufe über Regeln.
- Query Monitor: zeigt langsame oder doppelte Datenbankabfragen, Hooks und HTTP-Aufrufe direkt im Backend.
- Theme-Unit-Test-Daten: decken Darstellungsfehler bei ungewöhnlichen Inhalten auf.
Auch die Tools selbst brauchen Pflege. Die GitHub Advisory Database führt für CVE-2026-45293 betroffene WordPressCS-Versionen ab 0.14.1 bis vor 3.4.1 und empfiehlt ein Update auf Version 3.4.1 oder höher. Prüfe also, welche Version in deiner composer.json steht.
Genauso wichtig ist die Grenze: Das Theme-Handbuch von WordPress.org stellt klar, dass automatische Prüf-Plugins eine manuelle Prüfung nicht ersetzen. Sie finden übersehene Muster und liefern Hinweise, deren Bedeutung danach ein Mensch bestätigen muss. Ein Tool sieht, dass ein Capability-Check fehlt. Ob die gewählte Capability für deinen Anwendungsfall die richtige ist, entscheidet das Review.
KI-generierten Code prüfen
Immer mehr WordPress-Code entsteht mit KI-Assistenten. Das spart Zeit, verschiebt die Verantwortung aber ins Review. Achte bei KI-Code besonders darauf, ob verwendete Hooks und Funktionen tatsächlich existieren, ob Escaping und Nonces vollständig sind, ob die Ladereihenfolge stimmt und ob Abfragen in Schleifen stecken. KI-Code wirkt oft plausibel und sauber formatiert, genau deshalb braucht er dieselbe Prüfung wie jeder andere Code.
Kompatibilität, Performance und Wartbarkeit
Wenn die Sicherheit steht, geht es um die Frage, ob der Code deine Website langfristig trägt.
Kompatibilität
Prüfe, mit welchen PHP-, WordPress- und WooCommerce-Versionen der Code läuft, und ob er veraltete Funktionen nutzt. Bei WooCommerce kommen Template-Overrides und die Nutzung offizieller Schnittstellen hinzu: Wer direkt in Datenbanktabellen schreibt, statt die vorgesehenen Funktionen zu nutzen, riskiert Probleme bei künftigen Updates. Teste Änderungen immer auf einer Staging-Umgebung mit realistischen Daten.
Performance
Im Performance-Review schaust du auf Datenbankabfragen, die Anzahl der HTTP-Anfragen, das Laden von Assets, Bildgrößen und die Auswirkungen auf die Core Web Vitals. Typische Funde sind Skripte, die auf jeder Seite geladen werden, obwohl sie nur im Checkout gebraucht werden, oder WP_Query-Aufrufe ohne Begrenzung. Wie du die Kennzahlen sauber erhebst, erklären wir in unserem Beitrag zu Core Web Vitals unter WordPress. Wer die Werte zusätzlich priorisieren will, findet eine gute Übersicht, wie man Core Web Vitals misst und priorisiert. Arbeitest du mit Elementor, lohnt außerdem ein Vergleich der Caching-Plugins für Elementor, weil sauberer Code und gutes Caching zusammenwirken.
Für reproduzierbare Messungen vor und nach einer Codeänderung nutzt du am besten einen festen Ablauf, wie wir ihn im WordPress Performance Audit in 6 Schritten beschreiben. Liegen die Bremsen in der Datenbank, hilft dir unser Leitfaden zum Optimieren der WordPress-Datenbank.
Wartbarkeit
Wartbarer Code folgt den Mustern, die WordPress selbst vorgibt: Präfixe oder Namespaces gegen Namenskonflikte, klare Funktionsnamen, kurze Funktionen mit einer Aufgabe, Kommentare dort, wo eine Entscheidung nicht offensichtlich ist. Frage dich im Review: Könnte ein anderer Entwickler diesen Code in einem Jahr ohne Rückfragen erweitern? Wenn nicht, ist jetzt der günstigste Zeitpunkt, das zu ändern.
Checkliste für dein nächstes Review
- Build und automatische Prüfungen sind grün, WordPressCS ist aktuell.
- Zweck der Änderung ist dokumentiert und verstanden.
- Alle externen Eingaben sind validiert oder bereinigt.
- Alle dynamischen Ausgaben sind kontextgerecht escaped.
- Jede sensible Aktion prüft
current_user_canund eine Nonce. - Jede REST-Route hat eine passende
permission_callback. - SQL mit Variablen läuft über
$wpdb->prepare(). - Hooks existieren, feuern zum richtigen Zeitpunkt und haben die richtige Priorität.
- Randfälle und Fehlerbehandlung sind getestet.
- Assets werden nur dort geladen, wo sie gebraucht werden.
- Keine unbegrenzten Abfragen, keine Abfragen in Schleifen.
- Code ist lesbar, kommentiert und folgt dem Projektstil.
Code Review mit Werbeeinfach
Nicht jedes Unternehmen hat ein eigenes Entwicklerteam, das jede Änderung gegenprüft. Genau hier unterstützen wir dich. Als spezialisierte WordPress-Agentur aus Stuttgart arbeiten wir seit über 14 Jahren mit WordPress und WooCommerce und betreuen Unternehmen, Online-Händler und Agenturen bundesweit. Performance, Sicherheit und transparente Kommunikation stehen bei uns im Mittelpunkt, auch lange nach dem Projektabschluss.
Du hast ein individuelles Plugin, das geprüft oder weiterentwickelt werden soll? Dann sprich mit uns über unsere Pluginentwicklung. Läuft auf deiner Website bereits etwas schief, findest du schnelle Hilfe bei unserer WordPress Problemlösung. Und wenn du deinen Shop dauerhaft in sicheren Händen wissen willst, ist unsere WordPress Wartung der passende Rahmen für stabile Updates und regelmäßige Kontrollen.
Häufige Fragen zum WordPress Code Review
Wann sollte ein Code Review stattfinden?
Vor jedem Livegang einer Änderung, also nachdem die automatischen Tests erfolgreich gelaufen sind und bevor der Code in den Hauptzweig übernommen wird. Zusätzlich lohnt sich ein Review, wenn du ein Projekt von einem anderen Dienstleister übernimmst oder ein größeres Update von WordPress oder WooCommerce ansteht.
Reicht ein automatisches Prüf-Tool nicht aus?
Tools wie PHPCS und Semgrep sind ein starker erster Filter und finden viele Muster schneller als ein Mensch. Sie können aber nicht beurteilen, ob eine Berechtigung fachlich richtig gewählt ist oder ob eine Funktion in deinem Geschäftsprozess Sinn ergibt. Deshalb gehören automatische und manuelle Prüfung immer zusammen.
Was ist der häufigste Sicherheitsfehler in WordPress-Code?
Sehr oft fehlt eine der Pflichtprüfungen in einem Formular-, AJAX- oder REST-Handler: die Nonce, der Capability-Check oder die Bereinigung der Eingabe. Besonders tückisch ist es, eine Nonce für eine Berechtigungsprüfung zu halten. Sie belegt die Absicht einer Anfrage, ersetzt aber nie current_user_can.
Muss auch Code in der functions.php geprüft werden?
Ja. Snippets in der functions.php oder in Snippet-Plugins laufen mit denselben Rechten wie jedes Plugin und können dieselben Lücken öffnen. Gerade weil sie oft schnell nebenbei entstehen, verdienen sie eine ebenso sorgfältige Prüfung.
Quellen
- WP-CLI Handbook: Code Review
- WordPress Theme Handbook: Installing plugins and content
- WooCommerce: Security best practices
- GitHub Advisory Database: WordPressCS, CVE-2026-45293
- Atlassian: Was sind Code-Reviews?


