TL;DR:
- Cyberangriffe auf WooCommerce-Shops nehmen zu, daher sind kontinuierliche Sicherheitsmaßnahmen wie Updates, 2FA und WAF unerlässlich.
- Ein gültiges SSL-Zertifikat, regelmäßige Backups und die Nutzung PCI-DSS-zertifizierter Zahlungsanbieter sind zentrale Grundpfeiler für Datenschutz und Zahlungssicherheit.
- Durch proaktive Risikoanalyse und regelmäßige Wiederherstellungstests kannst du deinen Shop dauerhaft vor Angriffen und Datenverlust schützen.
Wer einen WooCommerce-Shop betreibt, trägt Verantwortung für Kundendaten, Zahlungsinformationen und den reibungslosen Betrieb seines Geschäfts. Die Realität ist klar: Cyberangriffe auf Onlineshops werden häufiger und gezielter. Die richtigen Sicherheitsmaßnahmen für Onlineshops sind kein einmaliges Projekt, sondern ein fortlaufender Prozess. Dieser Leitfaden zeigt dir Schritt für Schritt, wie du deinen WooCommerce-Shop mit praxiserprobten Maßnahmen absicherst, DSGVO-konform aufstellst und auch bei einem Angriff handlungsfähig bleibst.
Inhaltsverzeichnis
- Wichtigste Erkenntnisse
- 1. Grundlegende Sicherheitsmaßnahmen für WooCommerce-Shops
- 2. Sichere Zahlungsabwicklung und Datenschutzkonformität
- 3. Backup-Strategien und Wiederherstellungsprozesse
- 4. Monitoring, Zugriffskontrollen und Schutz auf Anwendungsebene
- 5. Risikoanalyse und strategische Priorisierung der Schutzmaßnahmen
- Meine Einschätzung als WooCommerce-Experte
- Dein WooCommerce-Shop in sicheren Händen
- Datensicherheit im E-Commerce: Definition und Grundlagen
- Bedrohungen und Betrugsformen im Onlinehandel
- Technische und organisatorische Schutzmaßnahmen
- Welche Sicherheitsbedrohungen prägen den E-Commerce 2026?
- Welche gesetzlichen Anforderungen müssen Online-Händler 2026 beachten?
- Welche modernen Sicherheitsstrategien sind aktuell besonders wirksam?
- Traditionelle versus verhaltensbasierte Sicherheitsansätze im Vergleich
- Wie setzt man E-Commerce-Sicherheit praktisch um?
- FAQ
- Empfehlung
Wichtigste Erkenntnisse
| Punkt | Details |
|---|---|
| Basis zuerst absichern | Updates, starke Passwörter und 2FA verhindern die meisten WooCommerce-Angriffe bereits im Ansatz. |
| DSGVO aktiv umsetzen | Art. 32 DSGVO fordert technische und organisatorische Schutzmaßnahmen, die nachweisbar und regelmäßig geprüft werden. |
| Backups regelmäßig testen | Ein Backup ohne erfolgreiche Wiederherstellungsprobe bietet keine echte Sicherheit im Ernstfall. |
| Mehrschichtiger Schutz wirkt | WAF, Monitoring und Login-Schutz ergänzen einander und schließen Lücken, die einzelne Tools offen lassen. |
| Zahlungssicherheit auslagern | PCI-DSS-zertifizierte Dienstleister übernehmen die Verantwortung für sichere Zahlungsabwicklung. |
1. Grundlegende Sicherheitsmaßnahmen für WooCommerce-Shops
Der erste Schritt zu einem sicheren Shop beginnt nicht mit teuren Tools, sondern mit konsequenter Pflege der Basis. WooCommerce-Sicherheitsvorfälle entstehen oft durch schwache Admin-Passwörter, veraltete Plugins und fehlenden Login-Schutz. Das ist die gute Nachricht: Diese Schwachstellen lassen sich mit wenig Aufwand schließen.
HTTPS und SSL-Zertifikat
Ohne ein gültiges SSL-Zertifikat überträgt dein Shop sensible Daten unverschlüsselt. Browser warnen Besucher aktiv vor unsicheren Seiten, was Vertrauen kostet und Umsatz vernichtet. Ein aktuelles TLS/SSL-Zertifikat ist Pflicht, nicht Option. Viele Hoster stellen Let’s Encrypt-Zertifikate kostenlos bereit. Prüfe regelmäßig das Ablaufdatum.
Updates konsequent durchführen
Aktualisierung von CMS, Plugins und Themes schließt bekannte Sicherheitslücken, bevor Angreifer sie ausnutzen. WordPress und WooCommerce erscheinen regelmäßig mit Sicherheits-Patches. Wer Updates aufschiebt, öffnet Hintertüren, die bereits in Hackerforen dokumentiert sind. Entferne außerdem alle Plugins und Themes, die du nicht aktiv nutzt.
Folgende Basismaßnahmen solltest du dauerhaft umsetzen:
- SSL-Zertifikat aktiv und nicht abgelaufen halten
- WordPress-Kern, WooCommerce, alle Plugins und Themes wöchentlich auf Updates prüfen
- Starke, einzigartige Passwörter für alle Admin-Konten verwenden (mindestens 16 Zeichen, Sonderzeichen, Zahlen)
- Zwei-Faktor-Authentifizierung (2FA) für alle Admin- und Shop-Manager-Zugänge aktivieren
- Nutzerrollen restriktiv vergeben: Kein Konto erhält mehr Rechte als nötig
- Web Application Firewall (WAF) als zweite Schutzschicht einsetzen
Mehrschichtige Absicherung mit TLS/SSL, 2FA und WAF gilt als Stand der Technik für professionelle Onlineshops. Das Zusammenspiel dieser Maßnahmen ist stärker als jede einzelne Lösung alleine.
Profi-Tipp: Aktiviere in WordPress das Monitoring von Fehler-Logs und Zugriffsprotokollen. Kostenlose Plugins wie Wordfence oder WP Activity Log zeigen dir ungewöhnliche Aktivitäten, bevor ein Angriff erfolgreich wird.
2. Sichere Zahlungsabwicklung und Datenschutzkonformität
Zahlungssicherheit und Datenschutz sind zwei Seiten derselben Medaille. Wer Kundendaten und Zahlungsinformationen verarbeitet, unterliegt sowohl technischen als auch rechtlichen Anforderungen.
PCI-DSS und zertifizierte Zahlungsdienstleister
Niemals solltest du Kreditkartendaten direkt in deinem WooCommerce-System speichern. Das klingt selbstverständlich, aber viele Shopbetreiber wissen nicht, dass selbst temporäre Speicherungen im Logfile eine PCI-DSS-Verletzung darstellen können. Nutze ausschließlich Zahlungsanbieter, die PCI-DSS-zertifiziert sind, wie Stripe, PayPal oder Klarna. Diese Anbieter übernehmen die Verantwortung für die sichere Verarbeitung und Speicherung sensibler Daten.
3-D-Secure und Betrugsschutz
Starke Kundenauthentifizierung (SCA) ist seit der PSD2-Richtlinie in Deutschland verpflichtend. 3-D-Secure schützt vor unberechtigten Zahlungen, indem Käufer eine zweite Bestätigung leisten müssen. Moderne Zahlungsanbieter setzen zusätzlich maschinelles Lernen ein, um verdächtige Transaktionsmuster in Echtzeit zu erkennen.
DSGVO-Konformität nach Art. 32
Die DSGVO fordert ein risikobasiertes Schutzniveau mit technischen und organisatorischen Maßnahmen, das Verschlüsselung, Vertraulichkeit, Integrität und Verfügbarkeit umfasst. Für WooCommerce-Betreiber bedeutet das konkret:
- Verschlüsselte Übertragung aller Daten (HTTPS/TLS)
- Datensparsamkeit: Nur erheben, was wirklich gebraucht wird
- Auftragsverarbeitungsverträge (AVV) mit allen Dienstleistern abschließen
- Technische Zugangskontrollen für alle Systeme mit Kundendaten
- Regelmäßige Wirksamkeitsprüfung der Schutzmaßnahmen dokumentieren
Incident-Management und Meldepflichten
Bei DSGVO-Verletzungen sind Meldungen an Behörden innerhalb von 72 Stunden sowie Kundenbenachrichtigungen oft verpflichtend. Ein klarer Incident-Response-Plan legt fest, wer im Ernstfall was tut, wie Beweise gesichert werden und welche Behörden zu kontaktieren sind. Wer sich vorab mit Datenverletzung und nächsten Schritten vertraut macht, spart im Ernstfall wertvolle Zeit. Dieser Plan sollte schriftlich vorliegen und mindestens einmal jährlich geprobt werden.
3. Backup-Strategien und Wiederherstellungsprozesse
Ein Backup, das nie getestet wurde, ist kein Backup. Es ist eine Hoffnung. Viele Shopbetreiber lernen diesen Unterschied leider im schlimmsten Moment.
Automatisierte Backups einrichten
Richte tägliche, automatisierte Backups aller Shopkomponenten ein. Das umfasst sowohl die Datenbankdaten als auch alle Dateien im Dateisystem. WooCommerce-Shops speichern Bestelldaten, Kundendaten und Produktbilder an verschiedenen Stellen. Ein unvollständiges Backup schützt nicht vollständig.
Sichere Backup-Speicherorte wählen
Backups, die auf demselben Server liegen wie der Shop, sind wertlos, wenn der Server kompromittiert wird. Speichere Backups an mindestens zwei getrennten Orten: zum Beispiel in einem externen Cloud-Speicher (wie Amazon S3 oder Google Cloud Storage) und auf einem lokalen Backup-System. Getrennte Zugangsdaten für den Backup-Speicher sind Pflicht.
Wiederherstellung regelmäßig testen
Backups sind nur DSGVO-konform, wenn Wiederherstellung schnell und zuverlässig geprüft wird. Führe mindestens vierteljährlich eine vollständige Wiederherstellungsprobe in einer isolierten Testumgebung durch. Dokumentiere Datum, Ergebnis und beteiligte Personen. So weißt du im Ernstfall, dass dein Backup wirklich funktioniert.
Konkrete Schritte für eine solide Backup-Strategie:
- Täglich automatisierte Datenbank-Backups per Plugin oder Hosting-Tool einrichten
- Wöchentliche vollständige Datei-Backups auf externen Speicher übertragen
- Zugangsdaten für Backup-Speicher separat und sicher aufbewahren
- Quartalsweise Restore-Probe in Staging-Umgebung durchführen und dokumentieren
- Backup-Protokolle auf Fehler prüfen und bei Problemen sofort reagieren
Profi-Tipp: Nutze für WooCommerce-Shops ein Plugin wie UpdraftPlus oder BackWPup mit Anbindung an externen Cloud-Speicher. Stelle die E-Mail-Benachrichtigung bei fehlgeschlagenen Backups aktiv ein, damit du sofort informiert wirst.
4. Monitoring, Zugriffskontrollen und Schutz auf Anwendungsebene
Selbst mit guten Grundmaßnahmen braucht dein Shop eine aktive Überwachung. Angreifer werden kreativer und automatisierter. Passive Sicherheit allein reicht nicht aus.
Web Application Firewall gezielt einsetzen
Eine WAF prüft jede Anfrage an deinen Shop, bevor sie den Server erreicht. Barracuda WAF schützt vor OWASP Top 10 Angriffen, DDoS und API-Bedrohungen, inklusive maschinellem Lernen zur kontinuierlichen Regelverbesserung. Für WooCommerce-Betreiber reichen oft CloudFlare WAF oder Wordfence Premium als kosteneffektive Lösungen aus. Die folgende Tabelle zeigt Optionen im Vergleich:
| Lösung | Schutz vor OWASP Top 10 | DDoS-Schutz | ML-Erkennung | Monatliche Kosten (ca.) |
|---|---|---|---|---|
| Wordfence Premium | Ja | Begrenzt | Nein | ca. 14 EUR |
| Cloudflare WAF (Pro) | Ja | Ja | Ja | ab 20 EUR |
| Sucuri Firewall | Ja | Ja | Ja | ab 19 EUR |
| Barracuda WAF | Ja | Ja | Ja | Auf Anfrage |
Login-Versuche begrenzen
Brute-Force-Angriffe testen automatisch tausende Passwort-Kombinationen pro Minute. Ohne Gegenwehr können schwache Passwörter in Minuten geknackt werden. Begrenze Login-Versuche auf maximal fünf pro IP-Adresse und Zeitfenster. Ändere die Standard-Login-URL (/wp-admin) auf einen individuellen Pfad. Das allein hält automatisierte Bot-Angriffe spürbar fern.
Logs auswerten und reagieren
Zugangsprotokolle, Fehler-Logs und Sicherheitsereignisse enthalten wertvolle Hinweise auf laufende Angriffe. Richte automatische Benachrichtigungen ein, wenn ungewöhnliche IP-Adressen, massenhafter Traffic oder fehlgeschlagene Logins auftreten. WAF und Monitoring ergänzen gute Zugangssicherung, ersetzen sie aber nicht. Mehrschichtiger Schutz deckt Lücken ab, die eine einzige Maßnahme offen lässt.
Folgende Maßnahmen gehören zur Anwendungsebene:
- Login-Versuche per Plugin oder Server-Konfiguration begrenzen
- Standard-Login-URL umbenennen
- Multi-Faktor-Authentifizierung für alle privilegierten Konten aktivieren
- Sicherheitsrelevante Logs täglich automatisch auswerten lassen
- Regelmäßige Sicherheitsscans auf Malware und Fehlkonfigurationen durchführen
- Dateirechte im WordPress-System korrekt setzen (z. B. 644 für Dateien, 755 für Ordner)
Fehlkonfigurationen in überlappenden Sicherheitssystemen erzeugen oft neue Lücken oder sperren legitime Benutzer aus. Prüfe deshalb nach jeder Änderung am Sicherheits-Setup die Funktionsfähigkeit des Shops im Frontend und Backend.
Profi-Tipp: Nutze einen sicheren WordPress-Workflow, der regelmäßige Sicherheitschecks als festen Bestandteil enthält, nicht als Reaktion auf Vorfälle.
5. Risikoanalyse und strategische Priorisierung der Schutzmaßnahmen
Nicht jede Maßnahme ist für jeden Shop gleich wichtig. Eine strukturierte Risikoanalyse für Onlineshops hilft, Ressourcen gezielt einzusetzen.
Bedrohungen identifizieren und bewerten
Starte mit einer Bestandsaufnahme: Welche Daten verarbeitest du? Welche Systeme sind mit dem Internet verbunden? Wo liegen die kritischsten Schwachstellen? Ein WooCommerce-Shop mit physischen Produkten hat andere Risikoprofile als ein digitaler Downloadshop mit sensiblen Kundendaten.
Typische Risikofelder im WooCommerce-Umfeld sind:
- Veraltete Plugins mit bekannten Sicherheitslücken
- Unsichere Passwörter bei Mitarbeitern mit Backend-Zugang
- Fehlende Verschlüsselung bei der Datenübertragung
- Ungesicherte Schnittstellen zu externen Systemen (APIs, Zahlungsanbieter, ERP)
- Fehlende oder ungetestete Backups
Schutzmaßnahmen priorisieren
Basics wie Updates und 2FA sind die effektivsten Hebel gegen Sicherheitsvorfälle. Exotische Tools sollten erst eingesetzt werden, wenn die Basis steht. Eine strukturierte Prioritätenliste verhindert, dass Ressourcen in aufwendige Lösungen fließen, während grundlegende Schwachstellen offen bleiben.
Defense in Depth bedeutet, dass Basismaßnahmen Vorrang haben und durch WAF, Monitoring und Anti-Bot-Maßnahmen ergänzt werden. Mehrschichtige Architektur ist nachweislich effektiver als einzelne Sicherheitstools. Plane deshalb Sicherheitsmaßnahmen als Schichten, von der Serverebene über das CMS bis zur Anwendungsebene.
Dokumentation als DSGVO-Nachweis
DSGVO Art. 32 fördert einen pragmatischen Umgang mit Sicherheit, der realistisch und überprüfbar sein muss. Dokumentiere alle Schutzmaßnahmen, Prüfergebnisse und Änderungen im Datenschutz-Management-System. Diese Dokumentation ist im Falle einer Prüfung durch Datenschutzbehörden dein wichtigstes Werkzeug.
Weitere Onlineshop Sicherheitstipps für die strategische Planung findest du im Praxisleitfaden Datensicherheit von Werbeeinfach.
Meine Einschätzung als WooCommerce-Experte
Ich erlebe in meiner täglichen Arbeit immer wieder dasselbe Muster: Shopbetreiber investieren in teure Security-Plugins, während die Standard-Admin-URL noch auf /wp-admin liegt und das letzte Plugin-Update vor drei Monaten war. Das ist, als würdest du ein Hochsicherheitsschloss einbauen, aber die Hintertür offen lassen.
Was ich nach Jahren im WooCommerce-Bereich gelernt habe: Die meisten erfolgreichen Angriffe sind keine technischen Meisterleistungen. Sie nutzen die einfachsten Fehler aus. Schwache Passwörter, vergessene Updates, ein Plugin, das seit zwei Jahren niemand mehr gebraucht hat. Wer diese Basics konsequent pflegt, ist bereits besser geschützt als der Großteil aller WooCommerce-Shops da draußen.
Mein zweiter Hinweis betrifft das Thema Sicherheitskultur. Sicherheit ist kein Zustand, den du einmal erreichst und dann abhaken kannst. Sie ist ein Prozess. Monatliche Checks, quartalsweise Backup-Tests, jährliche Überprüfung aller Zugänge und Berechtigungen. Das klingt aufwendig, kostet in der Praxis aber weniger Zeit als ein einziger Sicherheitsvorfall.
Was mich am meisten überrascht hat: Shopbetreiber, die einmal einen Angriff erlebt haben, werden danach zu den besten Botschaftern für professionelle WordPress-Sicherheit. Der Schaden ist dann leider oft schon entstanden. Starte lieber heute mit den Basics und baue von dort aus.
— Josip
Dein WooCommerce-Shop in sicheren Händen
Wer einen WooCommerce-Shop sicher betreiben will, braucht mehr als ein paar Plugins. Es geht um ein strukturiertes Sicherheitskonzept, regelmäßige Wartung und jemanden, der im Ernstfall schnell reagiert.
Werbeeinfach unterstützt Online-Händler bundesweit mit professionellen WooCommerce-Sicherheitspaketen und WordPress-Wartungsverträgen, die Updates, Backups, Rechteverwaltung und Incident-Management abdecken. Mit über 14 Jahren Erfahrung in der WordPress-Entwicklung weißt du, dass dein Shop in Stuttgarter Profi-Händen liegt. Ob Ersteinrichtung, regelmäßige Wartung oder technische Absicherung: Meld dich einfach und wir schauen gemeinsam, was dein Shop braucht.
Datensicherheit im E-Commerce: Definition und Grundlagen
Datensicherheit im Onlinehandel beschreibt alle technischen und organisatorischen Maßnahmen, die sicherstellen, dass Daten korrekt gespeichert, verarbeitet und vor unbefugtem Zugriff geschützt werden. Wichtig: Datensicherheit ist nicht dasselbe wie Datenschutz. Datenschutz regelt, welche Daten du erheben darfst. Datensicherheit bestimmt, wie du diese Daten schützt. Beide Konzepte greifen ineinander, aber sie sind rechtlich und technisch zu unterscheiden.
IT-Sicherheit ist der übergeordnete Begriff, der auch Infrastruktur, Netzwerke und interne Systeme umfasst. Datensicherheit konzentriert sich auf den Schutz der Daten selbst. Für deinen Online-Shop bedeutet das konkret: Kundendaten, Bestellinformationen, Zahlungsdaten und alle weiteren personenbezogenen Informationen müssen nach drei zentralen Schutzzielen gesichert sein:
- Vertraulichkeit: Nur autorisierte Personen und Systeme dürfen auf Daten zugreifen.
- Integrität: Daten müssen korrekt und unverändert bleiben. Manipulation muss erkannt werden.
- Verfügbarkeit: Daten und Systeme müssen für den Betrieb zuverlässig erreichbar sein.
Für dich als Unternehmer sind diese drei Schutzziele nicht abstrakt. Ein Shop, dessen Zahlungsdaten kompromittiert wurden, verliert das Vertrauen seiner Kunden oft dauerhaft. Mangelndes Vertrauen führt direkt zu Kundenverlust. Datensicherheit ist also kein rein technisches Thema. Sie ist ein zentraler Geschäftsfaktor.
Bedrohungen und Betrugsformen im Onlinehandel
Die Zahlen sprechen eine klare Sprache. 95 % der deutschen Webshops sind von Betrugsversuchen betroffen, und 45 % der Händler berichten von wachsenden Risiken. Gleichzeitig ist Online-Shopping laut BSI-Cybersicherheitsmonitor 2026 mit 22 % der Fälle die häufigste Ursache für Cyberkriminalität bei Internetnutzern in Deutschland. Diese Bedrohungen sind nicht abstrakt. Sie treffen konkrete Shops mit konkreten Folgen.
Die häufigsten Angriffsvektoren im E-Commerce sind:
-
Identitätsdiebstahl und Account Takeover: Angreifer übernehmen Kundenkonten mit gestohlenen Zugangsdaten und nutzen dort gespeicherte Zahlungsmittel oder Bonuspunkte. Besonders gefährdet sind Shops ohne Zwei-Faktor-Authentifizierung.
-
Missbrauch gestohlener Zahlungsdaten: Sogenanntes Card Testing, bei dem Kriminelle gestohlene Kartendaten mit kleinen Bestellungen testen, trifft tausende Shops täglich. Schäden entstehen durch Rückbuchungen und Bearbeitungsgebühren.
-
Skimming und Script-Injection (Magecart): Dabei wird bösartiger Code in den Checkout-Prozess eingeschleust, der Zahlungsdaten direkt beim Eingeben abgreift. Besonders WooCommerce-Shops mit veralteten Plugins sind anfällig.
-
Phishing gegen Shop-Betreiber: Gefälschte E-Mails imitieren Zahlungsanbieter oder Plattformbetreiber und verleiten Shop-Mitarbeiter dazu, Zugangsdaten preiszugeben.
-
Datenlecks durch unsichere Schnittstellen: Schlecht gesicherte APIs oder veraltete Plugins können Kundendaten massenweise offenlegen, ohne dass der Händler es bemerkt.
Statistik: 26 % der betroffenen deutschen Online-Shops erleiden durch Betrug jährliche Verluste über 100.000 Euro. Ein einzelner erfolgreicher Angriff kann also existenzbedrohend sein.
Technische und organisatorische Schutzmaßnahmen
Ein erfolgreicher Sicherheitsansatz ist mehrschichtig. Technik allein reicht nicht. Erfolgreiche Sicherheit kombiniert technische Maßnahmen mit organisatorischen Abläufen, Monitoring und Mitarbeiterschulungen. Hier sind die wichtigsten Maßnahmen, die du konkret umsetzen kannst:
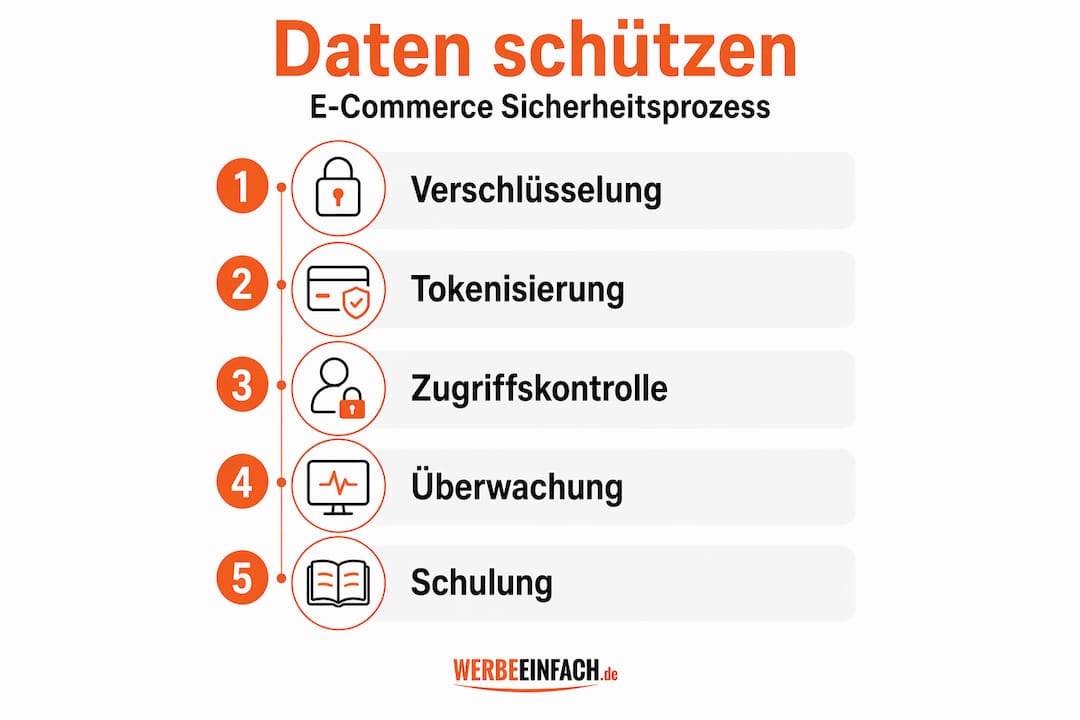
Verschlüsselung und Tokenisierung
Ende-zu-Ende-Verschlüsselung schützt Zahlungsdaten nicht nur beim Transport, sondern über die gesamte Abwicklung. Tokenisierung ergänzt diese Methode: Echte Zahlungsdaten werden durch wertlose Platzhalter ersetzt, sodass ein Datenleck keine nutzbaren Informationen liefert. Beide Technologien sollten in jedem professionellen Checkout-Prozess Standard sein.
Sichere Plattform und Hosting
Dein Hosting-Anbieter trägt erheblich zur Sicherheit bei. Wähle einen Anbieter mit aktivem Sicherheitsmonitoring, regelmäßigen Backups und ISO-Zertifizierung. Für WordPress und WooCommerce gilt: veraltete Plugins und Themes sind eine der häufigsten Einfallstüren für Angreifer. Ein strukturierter WordPress-Workflow mit klaren Update-Zyklen schließt diese Lücken systematisch.
- Regelmäßige Updates: WordPress-Core, Themes und alle Plugins müssen aktuell sein. Automatische Updates für Sicherheitskorrekturen sind empfehlenswert.
- Backup-Strategie: Tägliche, externe Backups ermöglichen eine schnelle Wiederherstellung nach einem Angriff. Hier bietet eine strategische Backup-Planung echten Schutz.
- Web Application Firewall (WAF): Eine WAF filtert bösartige Anfragen, bevor sie deinen Server erreichen.
- Zwei-Faktor-Authentifizierung: Für alle Admin-Zugänge ist sie Pflicht, nicht optional.
- Sicherheits-Audits: Mindestens einmal pro Jahr sollte ein unabhängiger Experte deinen Shop auf Schwachstellen prüfen.
Mitarbeiterschulungen und klare Zuständigkeiten
Technische Maßnahmen sind wirkungslos, wenn Mitarbeiter unsichere Passwörter nutzen oder auf Phishing-E-Mails hereinfallen. Laut BSI informieren sich nur 14 % der Nutzer regelmäßig über Cybersicherheit. Definiere klare Verantwortlichkeiten: Wer reagiert bei einem Datenschutzvorfall? Wer verwaltet Admin-Zugänge? Diese Fragen sollten schriftlich geregelt sein.
Profi-Tipp: Führe eine “Need-to-know”-Richtlinie ein: Mitarbeiter erhalten nur Zugriff auf die Systeme und Daten, die sie für ihre Arbeit tatsächlich benötigen. Das begrenzt den Schaden bei kompromittierten Konten erheblich.
Datensparsamkeit gehört ebenfalls zur Sicherheitsstrategie. Jedes Datenelement, das du nicht speicherst, kann auch nicht gestohlen werden. Überlege bei jedem Formularfeld, ob du diese Information wirklich brauchst.
Welche Sicherheitsbedrohungen prägen den E-Commerce 2026?
Die Bedrohungslage im Online-Handel hat sich qualitativ verändert. Angreifer nutzen heute KI-Werkzeuge, um synthetische Identitäten zu erstellen, Deepfake-Videos für Kontoverifizierungen zu fälschen und automatisierte Bots durch Checkout-Prozesse zu schleusen. Das ist keine abstrakte Zukunftsvision, sondern der Alltag vieler Händler.
Besonders auffällig ist der Anstieg von sogenanntem Friendly Fraud. 64 % der Händler verzeichnen 2026 steigenden First-Party-Missbrauch laut Merchant Risk Council. Das bedeutet: Echte Kunden bestellen Waren, behalten sie und fechten die Zahlung anschließend als unberechtigt an. Dieses Muster ist schwer zu erkennen, weil keine technische Schwachstelle ausgenutzt wird.
Die häufigsten Bedrohungsformen im Überblick:
- KI-generierte synthetische Identitäten: Betrüger kombinieren echte und gefälschte Datenpunkte zu glaubwürdigen Neuprofilen.
- Kontoübernahmen (Account Takeover): Gestohlene Zugangsdaten aus Datenlecks werden automatisiert gegen Shop-Logins getestet.
- Retourenbetrug: Kunden schicken leere Pakete, beschädigte Ware oder Fälschungen zurück.
- Agentic Traffic: KI-Agenten navigieren eigenständig durch Shops, füllen Formulare aus und simulieren menschliches Verhalten.
- Friendly Fraud: Rückbuchungen durch legitime Kunden, die Käufe nachträglich bestreiten.
„Jeder Euro durch Betrug kostet Händler effektiv ca. zwei Euro, inklusive Versand, Rückbuchungsgebühren und Bearbeitungsaufwand.“ Das macht Betrugsschutz zur direkten Umsatzfrage, nicht nur zur IT-Aufgabe.
Neue Angriffsvektoren entstehen auch durch schlecht gesicherte Browser-Umgebungen. Schädliche Browser-Erweiterungen und Malware im Onlinehandel kapern aktiv Kundensitzungen und leiten Zahlungen um, ohne dass Händler oder Kunden es bemerken.
Welche gesetzlichen Anforderungen müssen Online-Händler 2026 beachten?
Datenschutz im Online-Handel ist keine optionale Ergänzung, sondern eine gesetzliche Pflicht mit konkreten Fristen und Sanktionen. Händler, die den Unterschied zwischen Datenschutz und Datensicherheit nicht kennen, riskieren Abmahnungen und Bußgelder. Datenschutz regelt, was erhoben wird. Datensicherheit schützt diese Daten vor unbefugtem Zugriff. Beide Bereiche greifen ineinander und müssen gemeinsam gedacht werden.
Die wichtigsten regulatorischen Pflichten für 2026:
- DSGVO-Auskunftspflicht (Art. 15): Kunden haben das Recht, Auskunft über ihre gespeicherten Daten zu verlangen. Händler müssen antworten innerhalb von einem Monat, in komplexen Fällen maximal drei Monate.
- Auftragsverarbeitungsverträge (AVVs): Für alle externen Dienstleister im E-Mail-Marketing und bei der Datenverarbeitung sind AVVs zwingend erforderlich, um DSGVO-Konformität sicherzustellen.
- Technische und organisatorische Maßnahmen (TOMs): Händler müssen dokumentieren, wie sie Daten schützen. Dazu gehören Verschlüsselung, Zugriffskontrollen und regelmäßige Backups.
- Nacha-Regeln (USA): Seit dem 20. März 2026 verpflichten neue Nacha-Regeln US-amerikanische Unternehmen zur dokumentierten, risikobasierten Betrugsprüfung bei ACH-Zahlungen. Phase 2 ersetzt bis Juni 2026 den bisherigen Standard der kommerziellen Angemessenheit vollständig.
- Datenschutzerklärung, Cookie-Banner und Tracking: Diese drei Elemente müssen inhaltlich übereinstimmen. Fehlende Synchronisation ist einer der häufigsten Datenschutzfehler und führt direkt zu Abmahnungen.
Für Händler mit Sitz in Deutschland gelten zusätzlich die Vorgaben des Bundesdatenschutzgesetzes (BDSG) sowie branchenspezifische Regelungen. Wer DSGVO-konform aufgestellt sein will, muss seine Datenschutzerklärung regelmäßig prüfen und an aktuelle Tracking-Praktiken anpassen.
Welche modernen Sicherheitsstrategien sind aktuell besonders wirksam?
Moderne Cyber-Sicherheit für Online-Shops setzt nicht mehr auf starre Regelwerke, sondern auf kontextbezogene, verhaltensbasierte Systeme. Der Grundgedanke: Statt jeden Nutzer mit Captchas und SMS-Codes zu bremsen, analysiert das System im Hintergrund, ob das Verhalten eines Nutzers menschlich wirkt.
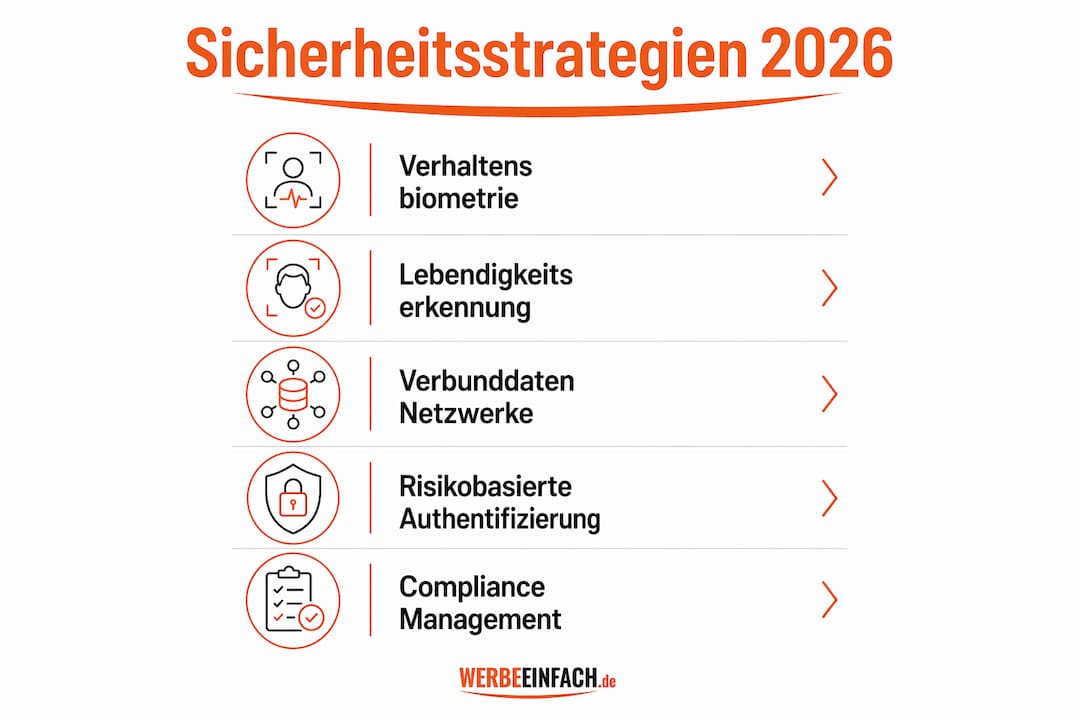
Verhaltensbiometrie ist dabei eine der wirksamsten Methoden. Das System analysiert Tippgeschwindigkeit und Mausbewegungen, um Bots von echten Kunden zu unterscheiden, ohne dass der Nutzer etwas davon bemerkt. Anbieter wie BioCatch oder ThreatMetrix setzen diese Technologie bereits in großem Maßstab ein.
| Methode | Funktionsweise | Vorteil für Händler |
|---|---|---|
| Verhaltensbiometrie | Analyse von Tipp- und Bewegungsmustern | Unsichtbar, kein Checkout-Abbruch |
| Risikobasierte Authentifizierung | Prüfintensität abhängig vom Risikoscore | Weniger Reibung für legitime Kunden |
| Lebendigkeitserkennung (Liveness Detection) | Erkennt Deepfakes bei Videoidentifikation | Schutz vor synthetischen Identitäten |
| KI-gestützte Betrugserkennung | Mustererkennung in Echtzeit über Transaktionsdaten | Schnelle Reaktion auf neue Angriffsmuster |
| Verbunddaten-Netzwerke | Geteilte Betrugssignale über mehrere Händler | Früherkennung neuer Betrugswellen |
Lebendigkeitserkennung (englisch: Liveness Detection) ist besonders relevant, seit Deepfake-Videos für Kontoverifizierungen eingesetzt werden. Das System prüft, ob eine Kamera-Aufnahme von einem echten Menschen oder einer Aufzeichnung stammt. Anbieter wie iProov haben diese Technologie für den E-Commerce-Einsatz optimiert.
Verbunddaten-Netzwerke funktionieren nach dem Prinzip kollektiver Intelligenz: Wenn ein Betrugsmuster bei einem Händler erkannt wird, profitieren alle Netzwerkmitglieder sofort davon. Das erhöht die Erkennungsrate erheblich, besonders bei neuen Angriffsvarianten.
Profi-Tipp: Integriere risikobasierte Authentifizierung so, dass nur auffällige Transaktionen eine zusätzliche Verifikation auslösen. Normale Käufe laufen ohne Unterbrechung durch. Das reduziert Warenkorbabbrüche und hält gleichzeitig Betrüger fern.
Traditionelle versus verhaltensbasierte Sicherheitsansätze im Vergleich
Klassische regelbasierte Systeme arbeiten mit festen Schwellenwerten: Wenn eine Bestellung über 500 Euro liegt oder aus einem unbekannten Land kommt, wird sie gesperrt oder manuell geprüft. Dieses Modell ist transparent und einfach zu implementieren, hat aber einen entscheidenden Nachteil. Es reagiert auf bekannte Muster und versagt bei neuen Angriffsvarianten.
| Kriterium | Regelbasierte Systeme | Verhaltensbasierte Systeme |
|---|---|---|
| Reaktionszeit | Verzögert, regelabhängig | Echtzeit |
| Falsch-Positiv-Rate | Hoch (legitime Kunden blockiert) | Niedrig |
| Anpassungsfähigkeit | Manuell, langsam | Automatisch, lernend |
| Kundenerlebnis | Oft störend (Captchas, Sperren) | Unsichtbar im Hintergrund |
| Schutz vor neuen Angriffen | Gering | Hoch |
Die Falsch-Positiv-Rate ist dabei ein unterschätzter Kostenfaktor. Wenn legitime Kunden fälschlicherweise blockiert werden, entstehen Umsatzverluste und Vertrauensschäden. Verhaltensbasierte Systeme reduzieren dieses Problem erheblich, weil sie den Kontext einer Transaktion bewerten, nicht nur einzelne Datenpunkte.
Das KI-Wettrüsten zwischen Angreifern und Abwehrsystemen beschleunigt sich laut E-Commerce Institut Köln strukturell. Das bedeutet: Händler, die heute auf statische Regelwerke setzen, werden in zwei Jahren deutlich schlechter geschützt sein als heute.
- Regelbasierte Systeme eignen sich als erste Sicherheitsebene für kleine Shops mit geringem Transaktionsvolumen.
- Verhaltensbasierte Systeme sind ab mittlerem Volumen wirtschaftlich sinnvoll, weil sie Rückbuchungskosten senken.
- Die Kombination beider Ansätze bietet aktuell den besten Schutz.
Profi-Tipp: Überprüfe quartalsweise, wie viele legitime Bestellungen dein System blockiert oder zur manuellen Prüfung weiterleitet. Eine Falsch-Positiv-Rate über 1 % signalisiert, dass deine Regeln zu grob kalibriert sind.
Einen detaillierten Überblick über konkrete Sicherheitsmaßnahmen für WooCommerce-Shops bietet der Praxisleitfaden von Werbeeinfach, der speziell für WordPress-basierte Shops entwickelt wurde.
Wie setzt man E-Commerce-Sicherheit praktisch um?
Sicherheitsstrategien im E-Commerce scheitern häufig nicht an fehlendem Wissen, sondern an fehlender Struktur. Ein dokumentiertes Sicherheitskonzept ist der erste Schritt, der alles andere trägt.
- Dateninventar erstellen: Erfasse, welche Kundendaten du erhebst, wo sie gespeichert werden und wer Zugriff hat. Ohne dieses Inventar ist DSGVO-Compliance nicht möglich.
- Plugins, Apps und API-Zugänge regelmäßig prüfen: Veraltete WooCommerce-Plugins sind eine der häufigsten Einfallstore für Angreifer. Setze automatische Update-Benachrichtigungen und prüfe monatlich, welche Erweiterungen noch aktiv genutzt werden.
- Zwei-Faktor-Authentifizierung (2FA) implementieren: Aktiviere 2FA für alle Admin-Zugänge. Werkzeuge wie Google Authenticator oder Authy sind kostenlos und reduzieren das Risiko von Kontoübernahmen drastisch.
- Least-Privilege-Prinzip anwenden: Jeder Mitarbeiter erhält nur die Zugriffsrechte, die er für seine Aufgabe benötigt. Ein Redakteur braucht keinen Admin-Zugang zum Shop-Backend.
- Datenschutzerklärung, Cookie-Banner und Tracking synchronisieren: Prüfe, ob alle drei Elemente inhaltlich übereinstimmen. Die Diskrepanz zwischen Erklärung und Tracking ist der häufigste Compliance-Fehler im deutschen Online-Handel.
- Regelmäßige Backups und Wiederherstellungstests: Ein Backup, das nicht getestet wurde, ist kein Backup. Plane monatliche Wiederherstellungstests ein.
- Sicherheitsaudits und Monitoring: Setze ein Monitoring-Werkzeug wie Wordfence oder Sucuri ein, das verdächtige Aktivitäten in Echtzeit meldet. Plane jährliche externe Sicherheitsaudits.
Wer seinen Shop auf WordPress und WooCommerce betreibt, profitiert von einem großen Ökosystem an Sicherheits-Plugins. Gleichzeitig ist dieses Ökosystem ein Risiko: Jedes schlecht gewartete Plugin ist eine potenzielle Schwachstelle. Den vollständigen Praxisleitfaden zur Datensicherheit findest du im Werbeeinfach-Blog.
FAQ
Was sind die wichtigsten Sicherheitsmaßnahmen für Onlineshops?
Die wichtigsten Maßnahmen sind ein gültiges SSL-Zertifikat, regelmäßige Updates aller CMS-Komponenten, starke Passwörter mit Zwei-Faktor-Authentifizierung sowie automatisierte Backups mit getesteter Wiederherstellung.
Wie schütze ich meinen WooCommerce-Shop vor Hacker-Angriffen?
Halte WordPress, WooCommerce und alle Plugins aktuell, aktiviere 2FA für Admin-Konten, begrenze Login-Versuche und setze eine Web Application Firewall ein. Diese Kombination verhindert die häufigsten Angriffsvektoren effektiv.
Welche DSGVO-Pflichten gelten für die Sicherheit im Onlineshop?
Art. 32 DSGVO verpflichtet Shopbetreiber zu technischen und organisatorischen Maßnahmen wie Verschlüsselung, Zugriffskontrollen und regelmäßigen Wirksamkeitsprüfungen. Bei Datenpannen gilt eine Meldepflicht gegenüber der Aufsichtsbehörde innerhalb von 72 Stunden.
Wie oft sollte ich Backups meines WooCommerce-Shops testen?
Mindestens einmal pro Quartal sollte eine vollständige Wiederherstellungsprobe in einer Staging-Umgebung stattfinden. Nur getestete Backups garantieren echte Ausfallsicherheit im Ernstfall.
Brauche ich einen Zahlungsdienstleister mit PCI-DSS-Zertifizierung?
Ja. Nutze ausschließlich zertifizierte Anbieter wie Stripe, PayPal oder Klarna für die Zahlungsabwicklung. So vermeidest du, sensible Kartendaten selbst zu speichern, und erfüllst gleichzeitig die gesetzlichen Anforderungen.
