Ein WordPress-Sicherheitsaudit ist eine systematische Prüfung von Software, Hosting und Berechtigungen Ihrer Website. Das Ergebnis ist ein priorisierter Prüfbericht mit konkreten Maßnahmen, keine bloße Checkliste. Dieser Bericht dient in vielen Fällen als Nachweis der technischen und organisatorischen Maßnahmen nach Art. 32 DSGVO. Wer sein WordPress-Sicherheitsaudit ernst nimmt, bekommt also nicht nur Sicherheit, sondern auch ein Dokument, das im Ernstfall vor Aufsichtsbehörden Bestand hat.
Kurz gesagt:
- Automatisierte Scans erkennen bekannte Schwachstellen, aber nur manuelle Prüfungen durch Experten entdecken komplexe Logikfehler und individuell entwickelte Sicherheitslücken.
- Über 8.000 neue WordPress-Schwachstellen wurden 2024 gemeldet, was die Bedeutung regelmäßiger Updates und umfassender Sicherheitsüberprüfungen unterstreicht.
- Ein vollständiges Audit umfasst Domain- und Servereinstellungen, Plugin- und Theme-Status sowie TLS-Konfiguration, um technische Neuerungen und Schwachstellen abzudecken.
- Unverzichtbar sind gut dokumentierte Maßnahmen, Verantwortlichkeiten und Fristen, damit der Prüfbericht auch im rechtlichen Sinne den DSGVO-Anforderungen genügt.
- Bei kritischen Websites mit sensiblen Daten ist die Beauftragung einer professionellen Agentur empfehlenswert, um Sicherheitslücken umfassend aufzudecken und effektiv zu beheben.
Inhaltsverzeichnis
- Wie führt man ein WordPress-Sicherheitsaudit durch?
- Reichen automatisierte Scans oder braucht es Handarbeit?
- Welche technischen Bereiche gehören ins Audit?
- Was zuerst? Die ersten 24 bis 72 Stunden nach dem Audit
- Welche Inhalte macht einen Prüfbericht DSGVO-tauglich?
- Selbst prüfen oder Agentur beauftragen?
- WERBEEINFACH: Audits und Sicherheitspakete aus einer Hand
- Ihr WordPress-Sicherheitsaudit bei Werbeeinfach anfragen
- Quellen
- FAQ
Wie führt man ein WordPress-Sicherheitsaudit durch?
Ein Sicherheitsaudit folgt keiner Zauberformel, sondern einer festen Reihenfolge. Wer diese Schritte einhält, findet die meisten kritischen Lücken, bevor sie zum Problem werden.
- Scope festlegen. Definieren Sie, was geprüft wird: nur die WordPress-Installation, oder auch Hosting, Subdomains und angebundene Drittsysteme. Ohne klaren Rahmen wird jede Prüfung lückenhaft.
- Automatisierte Grundscans laufen lassen. Ein Scan prüft installierte Versionen von Core, Themes und Plugins gegen bekannte CVE-Datenbanken und meldet Malware-Signaturen. Das dauert Minuten, deckt aber nur bekannte Schwachstellen ab.
- Benutzerkonten und Rollen durchgehen. Wer hat Administratorrechte, warum, und seit wann? Alte Freelancer-Zugänge oder vergessene Testkonten sind ein klassischer Fund.
- Dateiberechtigungen und Konfigurationsdateien manuell prüfen. wp-config.php, .htaccess und die Rechte auf dem Upload-Verzeichnis gehören händisch kontrolliert, denn Scanner übersehen hier oft Feinheiten.
- Hosting und TLS checken. Serverkonfiguration, TLS-Version und Sicherheitsheader entscheiden, ob die Website überhaupt auf dem „Stand der Technik“ ist, wie es Aufsichtsbehörden bei der Auslegung von Art. 32 DSGVO fordern.
- Backups testen, nicht nur prüfen, ob sie existieren. Ein Restore-Test zeigt, ob die Datensicherung im Ernstfall tatsächlich funktioniert.
- Bericht schreiben. Befunde priorisieren, Verantwortlichkeiten zuordnen, Termine für die Behebung festlegen.
Diese Reihenfolge funktioniert für einen internen Admin genauso wie für eine Agentur, die den Auftrag übernimmt. Wer bereits eine WordPress-Wartung laufen hat, deckt einen Teil dieser Punkte ohnehin fortlaufend ab.
Reichen automatisierte Scans oder braucht es Handarbeit?
Automatisierte Tools sind schnell, günstig und decken bekannte Schwachstellen zuverlässig ab. Genau da liegt aber auch ihre Grenze: Ein Scanner erkennt eine veraltete Plugin-Version, aber keine schlecht programmierte Logikfehler in einem individuell entwickelten Plugin. Eine wirksame Prüfstrategie kombiniert deshalb automatisierte Scans mit manueller Prüfung durch erfahrene Entwickler.
Typische Werkzeugkategorien, die in einem WordPress-Sicherheitsaudit zum Einsatz kommen:
- Schwachstellen-Scanner für Core, Themes und Plugins
- Malware-Scanner für Datei-Signaturen und verdächtigen Code
- Konfigurationsprüfer für Server-Header und TLS-Einstellungen
- Log-Analyse-Werkzeuge für Aktivitätsprotokolle und Login-Versuche
Eine Prüfung durch Fachleute wird spätestens dann nötig, wenn es um forensische Fragen geht, etwa nach einem Einbruch, oder wenn geschäftskritische Logik in individuellen Plugins liegt, die kein Scanner versteht.
Profi-Tipp: Lassen Sie den automatisierten Scan zuerst laufen und die Ergebnisse dokumentieren, bevor die manuelle Prüfung beginnt. Sonst wiederholen Sie doppelte Arbeit und übersehen, welche Funde tatsächlich neu sind.
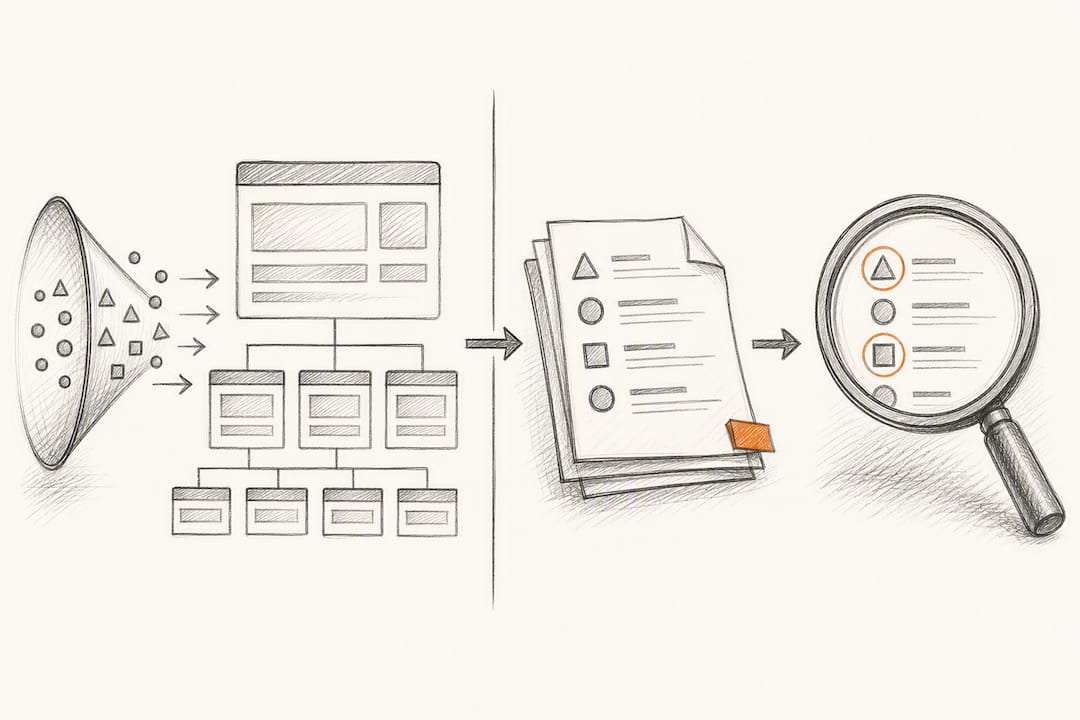
Eine Checkliste für digitale Sicherheit, gerichtet an Geschäftsführer, zeigt, dass diese Kombination auch außerhalb der reinen WordPress-Welt Standard ist.
Welche technischen Bereiche gehören ins Audit?
Ein vollständiges WordPress-Sicherheitsaudit deckt mehrere Ebenen ab, und jede hat eigene typische Fehlerbilder.
Plugins, Themes und Core. Ungepatchte Plugins zählen zu den häufigsten Angriffsvektoren bei gehackten WordPress-Seiten. Prüfen Sie nicht nur aktive Plugins, sondern auch deaktivierte: Sie bleiben installiert, bleiben angreifbar und werden trotzdem gern übersehen. Löschen Sie, was nicht mehr gebraucht wird, statt es nur zu deaktivieren.
Über 8.000 neue WordPress-Schwachstellen wurden allein 2024 gemeldet, ein Hinweis darauf, wie schnell sich die Angriffsfläche verändert, wenn Updates ausbleiben, laut einer Auswertung von SecurityWeek.
Server und Dateiberechtigungen. Verzeichnisse sollten typischerweise mit 755, Dateien mit 644 gesetzt sein. Weitere Rechte öffnen Angriffsflächen, engere blockieren mitunter legitime Prozesse.
TLS und Sicherheitsheader. Eine aktuelle TLS-Version allein reicht nicht. Prüfen Sie zusätzlich:
- HSTS, damit Browser ausschließlich verschlüsselte Verbindungen aufbauen
- Content-Security-Policy gegen eingeschleusten Fremdcode
- X-Frame-Options gegen Clickjacking
- X-Content-Type-Options gegen MIME-Sniffing-Angriffe
Fehlende Header werden in der Aufsichtspraxis häufig als Mangel gewertet, wenn es um die Bewertung des Stands der Technik nach DSGVO geht. Eine solide WordPress-Konfiguration deckt diese Punkte meist von Anfang an ab.
Datenbank. Der Datenbank-Nutzer sollte nur die Rechte besitzen, die WordPress tatsächlich braucht, nicht mehr. Ein eigenes, komplexes Passwort für die Datenbank getrennt vom Admin-Zugang ist Pflicht, kein Nice-to-have.
Backups und Wiederherstellung. Backups sind nur so gut wie ihr letzter erfolgreicher Restore-Test. Die Empfehlung lautet: mindestens vierteljährlich testen, extern speichern, verschlüsseln. Definieren Sie dabei auch, wie lange eine Wiederherstellung maximal dauern darf und wie viel Datenverlust im Ernstfall tolerierbar ist.
Logging und Monitoring. Ein Aktivitätsprotokoll zeigt, wer wann welche Änderung vorgenommen hat. Ohne dieses Protokoll lässt sich ein Einbruch später kaum rekonstruieren, und genau das verlangen Aufsichtsbehörden bei einer Meldepflicht.
Was zuerst? Die ersten 24 bis 72 Stunden nach dem Audit
Ein Prüfbericht ist wertlos, wenn niemand handelt. Nach kritischen Funden gilt eine feste Reihenfolge.
- Zugänge sichern. Passwörter aller Administratoren zurücksetzen, insbesondere wenn ein Verdacht auf Kompromittierung besteht.
- Frisches Backup anlegen. Erst sichern, dann verändern, sonst riskieren Sie, den einzigen sauberen Stand zu verlieren.
- Kritische Plugins deaktivieren oder ersetzen. Wenn ein Plugin eine bekannte Schwachstelle hat, hat Deaktivierung Vorrang vor Warten auf ein Update.
- Zwei-Faktor-Authentifizierung aktivieren. Für alle Administrator- und Redakteurkonten, nicht nur für den Haupt-Account.
- Login-Versuche begrenzen und eine Web Application Firewall aktivieren. Beides bremst Brute-Force-Angriffe sofort, ohne dass Sie am Code etwas ändern müssen.
- Befund und Maßnahmen dokumentieren. Wer hat was wann behoben? Diese Dokumentation wird später zum Beleg gegenüber Kunden oder Behörden.
Profi-Tipp: Kommunizieren Sie interne Sofortmaßnahmen sofort an alle Beteiligten, auch wenn der Bericht noch nicht final ist. Ein halb fertiger Maßnahmenplan, der umgesetzt wird, schützt mehr als ein perfekter Plan, der drei Wochen in der Warteschleife liegt.
Welche Inhalte macht einen Prüfbericht DSGVO-tauglich?
Ein Prüfbericht ist erst dann ein Nachweis im Sinne von Art. 32 DSGVO, wenn er mehr enthält als eine Liste roter und grüner Häkchen. Nötig sind mindestens:
- Der geprüfte Umfang: welche Systeme, welche Zeiträume
- Die verwendete Methodik: automatisiert, manuell, oder beides
- Die konkreten Befunde, nach Schweregrad sortiert
- Die abgeleiteten Maßnahmen mit Fristen
- Die Zuständigkeit für jede Maßnahme, benannt mit Namen oder Rolle
Als Praxisleitfaden dient in der deutschen Aufsichtspraxis häufig der BSI-IT-Grundschutz, auf dessen technische Richtlinien sich Behörden bei der Auslegung von „Stand der Technik“ stützen. Ein Bericht, der sich an diesen Kategorien orientiert, hält auch eine Nachfrage der Aufsichtsbehörde aus. Für die Wiederholung gilt: Prüfintervalle von etwa drei bis sechs Monaten haben sich in der Praxis bewährt, nach größeren Änderungen an Plugins oder Infrastruktur sollte sofort nachgeprüft werden.
Selbst prüfen oder Agentur beauftragen?
Manche Anzeichen sprechen eindeutig für einen externen Auftrag: Ein WooCommerce-Shop mit Kundendaten und Zahlungsverkehr, eine Website mit besonders sensiblen Daten, oder schlicht die Erfahrung, dass die interne IT mit dem letzten Update-Zyklus schon überfordert war. In diesen Fällen wiegt das Risiko eines übersehenen Fundes deutlich schwerer als die Kosten einer Beauftragung.
Ein professionelles Audit liefert typischerweise einen technischen Bericht mit priorisierten Befunden, eine klare Maßnahmenliste und, bei Verdacht auf einen bereits erfolgten Angriff, eine forensische Nachprüfung. Die Preisgestaltung orientiert sich meist am Umfang der Website und daran, ob ein Shop-System mit Zahlungsanbindung Teil der Prüfung ist. Viele Unternehmen kombinieren das einmalige Audit anschließend mit einem laufenden Wartungsvertrag, damit der geprüfte Zustand nicht nach drei Monaten wieder veraltet.
WERBEEINFACH: Audits und Sicherheitspakete aus einer Hand
Die Agentur entwickelt und betreut WordPress-Websites und WooCommerce-Shops inklusive individueller Plugin-Lösungen sowie Performance- und Sicherheitsoptimierung. Das Team verfügt über langjährige Erfahrung in der WordPress-Entwicklung und kennt die typischen Schwachstellen aus Projektarbeit.
Neben punktuellen Audits bietet Werbeeinfach laufende Sicherheitspakete und Wartungsverträge an, die Updates, Backups und Monitoring dauerhaft abdecken. Wer nach einem Audit auch die technische Umsetzung der Maßnahmen sucht, erhält beides aus einer Hand, von der ersten Prüfung bis zur langfristigen Betreuung.
Ihr WordPress-Sicherheitsaudit bei Werbeeinfach anfragen
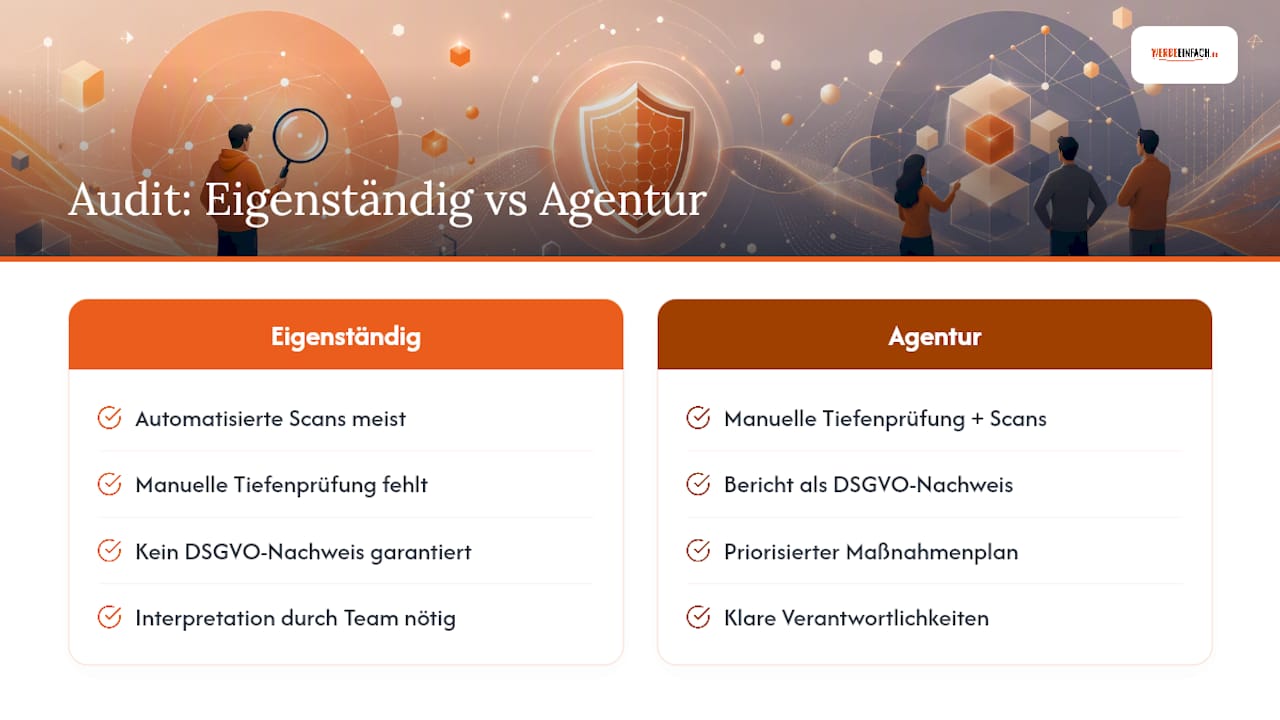
Ein Audit auf eigene Faust zu machen ist möglich, aber eine WordPress-Agentur übernimmt oft Schritte, die intern meist zu kurz kommen: manuelle Tiefenprüfung von Dateiberechtigungen, Konfigurationen und Plugin-Code, kombiniert mit automatisierten Scans und einem Bericht, der als DSGVO-Nachweis taugt.
Anders als eine reine Software-Lösung wird kein automatisierter Scan-Report zum Selbstinterpretieren geliefert, sondern ein priorisierter Maßnahmenplan mit klaren Verantwortlichkeiten, abgestimmt auf die konkrete WordPress- oder WooCommerce-Installation. Shops, Unternehmenswebsites und individuelle Plugin-Projekte werden quer durch verschiedene Branchen betreut, transparent kommuniziert und langfristig begleitet.
Wenn Sie wissen wollen, wie sicher Ihre Website tatsächlich ist, oder gleich ein Wartungspaket mit fortlaufender Sicherheitsüberwachung suchen, werfen Sie einen Blick auf die WordPress-Leistungen von Werbeeinfach und fordern Sie ein Angebot für Ihr Sicherheitsaudit an.
Quellen
Wer tiefer einsteigen möchte, findet die rechtliche Grundlage in Art. 32 DSGVO, praxisnahe Schritt-für-Schritt-Anleitungen bei Pantheon und WP Umbrella, sowie eine Einordnung der Angriffsvektoren bei SentinelOne.
- Art. 32 DSGVO – Schutz der Verarbeitung
- How To Perform A WordPress Security Audit — Pantheon
- WordPress Security Audit — SentinelOne
FAQ
Hat WordPress grundsätzlich Sicherheitsprobleme?
WordPress selbst ist nicht unsicherer als andere Systeme, doch seine Verbreitung macht es zum bevorzugten Angriffsziel. Die meisten Vorfälle entstehen durch veraltete Plugins, nicht durch das Core-System.
Welche Sicherheitslücken kommen bei WordPress am häufigsten vor?
Ungepatchte Plugins zählen zu den häufigsten Einfallstoren, gefolgt von schwachen Zugangsdaten und fehlenden Sicherheitsheadern wie HSTS oder CSP.
Wie kann ich meine WordPress-Website selbst auf Sicherheit prüfen?
Starten Sie mit einem automatisierten Scan für Versionen und Malware, prüfen Sie danach manuell Benutzerkonten, Dateiberechtigungen und die TLS-Konfiguration. Bei Shops oder sensiblen Daten lohnt sich zusätzlich ein professionelles WordPress-Sicherheitsaudit durch eine Agentur wie Werbeeinfach.
Ist eine WordPress-Website automatisch DSGVO-konform?
Nein, WordPress selbst ersetzt keine Datenschutzmaßnahmen. Erst korrekt konfigurierte TLS-Verschlüsselung, Sicherheitsheader und ein dokumentierter Prüfbericht erfüllen die Anforderungen aus Art. 32 DSGVO.
