Für WordPress-Projekte ist Git in Kombination mit CI/CD die pragmatische Standardlösung: Themes, eigene Plugins und Konfigurationsdateien wandern ins Repository, WordPress-Core und Uploads bleiben draußen. Composer und wpackagist verwalten Drittanbieter-Plugins, GitHub Actions übernimmt Build und Test, und rsync über SSH oder ein Tool wie Deployer bringt den Code auf den Server. Nach jedem Deploy laufen WP-CLI-Befehle für Cache und Datenbank, dazu ein klarer Plan für Datenbank- und Medien-Synchronisation.
Kurz gesagt:
- Für WordPress-Projekte wird nur der eigene Code im Repository getrackt, während Core-Dateien, hochgeladene Medien und Zugangsdaten ausgeschlossen bleiben.
- Composer und wpackagist ermöglichen das automatisierte Verwalten von Drittanbieter-Plugins und Themes, wobei
composer.lockimmer im Repository verbleibt.- Die CI/CD-Pipeline sollte zuverlässig auf Staging testen, vor jedem Deployment Backups erstellen und Deploy-Keys statt persönlicher Schlüssel verwenden.
- Verschiedene Deploy-Methoden wie rsync, git pull, SSH-Actions und Deployer eignen sich je nach Hosting-Umgebung und Automatisierungsgrad.
- Datenbank und Medien werden gezielt synchronisiert, indem strukturelle Änderungen als Migrationen erfolgen und Uploads nur bei Bedarf übertragen werden.
Inhaltsverzeichnis
- Was gehört in Git? Die richtige .gitignore-Strategie für WordPress
- Composer, wpackagist und die Bedrock-Projektstruktur
- CI/CD-Pipelines mit GitHub Actions: der Ablauf Schritt für Schritt
- rsync, git pull, SSH-Actions oder Deployer: welche Deploy-Methode passt?
- Plugins, Themes und Asset-Builds konsistent ausliefern
- Datenbank und Medien zwischen Umgebungen synchronisieren
- Branch-Strategie: der Weg von Staging zu Produktion
- Post-Deploy-Aufgaben mit WP-CLI automatisieren
- Sicherheit und Berechtigungen bei Git-basierten Deployments
- Praxischeck: die Checkliste von Werbeeinfach für Git-Deployments
- Weiterführende Dokumentation für die Umsetzung
- Quellen
- FAQ
Was gehört in Git? Die richtige .gitignore-Strategie für WordPress
Die Grundregel ist einfach: Getrackt wird nur, was Ihr Team selbst entwickelt. Dazu zählen das eigene Theme, individuelle Plugins, mu-plugins und Konfigurationsvorlagen. WordPress-Core, hochgeladene Medien und alles mit Zugangsdaten bleiben außen vor, denn diese Dateien ändern sich unabhängig vom Code oder enthalten Geheimnisse, die niemals in einem Repository landen dürfen.
Der Kern-Download von WordPress wird bei den meisten Projekten bewusst nicht versioniert. Core-Updates laufen über den WordPress-eigenen Updater oder WP-CLI, nicht über Git-Commits. Das hält das Repository schlank und verhindert Merge-Konflikte in Dateien, die Sie ohnehin nicht anfassen.
Eine praxistaugliche .gitignore für ein klassisches WordPress-Setup sieht so aus:
/wp-admin/,/wp-includes/und alle Core-Dateien im Root/wp-content/uploads/wp-config.php(stattdessen einwp-config-sample.phpals Vorlage tracken).envund alle Dateien mit Zugangsdaten oder API-Schlüsseln/wp-content/cache/und andere generierte Verzeichnissenode_modules/und Build-Artefakte, die aus Quellcode neu erzeugt werden
Bei Drittanbieter-Plugins entscheidet sich die Praxis meist zwischen zwei Wegen: entweder Sie verwalten sie über Composer und wpackagist, oder Sie lassen sie bewusst außerhalb von Git und aktualisieren sie manuell über das WordPress-Dashboard. Beides ist vertretbar, solange die Entscheidung dokumentiert ist. Was nicht funktioniert, ist eine Mischung ohne klare Linie, bei der niemand mehr weiß, welches Plugin woher kommt.
Profi-Tipp: Legen Sie eine wp-config-sample.php mit Platzhaltern ins Repository und generieren Sie die echte wp-config.php erst beim Deploy per Skript. So bleibt jede Umgebung sauber getrennt, ohne dass jemand vergisst, Zugangsdaten aus einem Commit zu entfernen.
Composer, wpackagist und die Bedrock-Projektstruktur
Zwei Projektmuster haben sich bei WordPress-Agenturen durchgesetzt. Das erste ist das klassische Theme- oder Plugin-Repository: Ein einzelnes Git-Repository enthält nur den eigenen Code, während WordPress selbst separat auf dem Server liegt. Das zweite ist der Composer-zentrierte Ansatz nach dem Bedrock-Muster, bei dem das komplette Projekt, inklusive WordPress-Core als Abhängigkeit, über eine einzige composer.json definiert wird.
Wpackagist macht den zweiten Ansatz erst praktikabel. Der Dienst spiegelt das komplette WordPress-Plugin- und Theme-Verzeichnis als Composer-Pakete, sodass Sie Drittanbieter-Erweiterungen genauso installieren wie jede andere PHP-Abhängigkeit. Ein Eintrag in der composer.json reicht:
"require": {
    "wpackagist-plugin/wordfence": "^7.0",
    "wpackagist-theme/twentytwentyfour": "^1.0"
}
Composer selbst ist laut der offiziellen Dokumentation das Standardwerkzeug für PHP-Dependency-Management, und genau darin liegt der Vorteil für Agenturen mit mehreren Kundenprojekten: Jede Umgebung installiert exakt dieselben Paketversionen, weil die composer.lock jede einzelne Version fixiert. Ohne diese Datei würde jeder Server potenziell eine andere Plugin-Version ziehen, mit allen Folgeproblemen bei Kompatibilität und Sicherheit.
Im CI-Prozess läuft dann composer install --no-dev --optimize-autoloader statt composer update. Der Unterschied ist entscheidend: install respektiert die Lock-Datei strikt, update würde neue Versionen ziehen und genau die Reproduzierbarkeit zerstören, die Sie eigentlich wollen. Für Agenturen mit mehreren Kundenprojekten ist das kein Nischenthema, sondern die Grundlage dafür, dass ein Deploy auf Staging tatsächlich genauso funktioniert wie später auf Produktion.
- Theme/Plugin-Repo eignet sich für einzelne Kundenprojekte mit überschaubarem Umfang
- Composer/Bedrock-Ansatz eignet sich für Agenturen mit vielen parallelen Projekten und wiederkehrenden Abhängigkeiten
composer.lockgehört immer ins Repository, niemals in die.gitignore
CI/CD-Pipelines mit GitHub Actions: der Ablauf Schritt für Schritt
Eine funktionierende Pipeline folgt fast immer derselben Reihenfolge: Checkout, Abhängigkeiten installieren, Assets bauen, testen, deployen. Die eigentliche Arbeit liegt darin, jeden dieser Schritte so zu konfigurieren, dass er zuverlässig durchläuft, ohne dass jemand händisch eingreifen muss.
Ein praktischer GitHub-Actions-Workflow mit rsync zeigt, dass sich Continuous Deployment für WordPress ohne teure Zusatzdienste umsetzen lässt. Eine typische deploy.yml sieht in vereinfachter Form so aus:
name: Deploy WordPress
on:
  push:
    branches: [main]
jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: shivammathur/setup-php@v2
        with:
          php-version: '8.2'
      - run: composer install --no-dev --optimize-autoloader
      - uses: actions/setup-node@v4
        with:
          node-version: '20'
      - run: npm ci && npm run build
      - name: Deploy via rsync
        uses: burnett01/rsync-deployments@6.0
        with:
          switches: -avzr --delete
          path: ./
          remote_path: /var/www/html
          remote_host: ${{ secrets.SSH_HOST }}
          remote_user: ${{ secrets.SSH_USER }}
          remote_key: ${{ secrets.SSH_PRIVATE_KEY }}
Die Trigger-Strategie entscheidet, wie riskant Ihre Pipeline ist. Viele Teams lassen Pushes auf staging automatisch deployen, während main beziehungsweise production eine manuelle Freigabe im CI-System braucht, etwa über einen Approval-Schritt in GitHub Actions. Das kostet ein paar Sekunden Wartezeit, verhindert aber, dass ein fehlerhafter Commit direkt live geht.
| Pipeline-Schritt | Zweck | Typisches Werkzeug |
|---|---|---|
| Checkout | Code aus dem Repository laden | actions/checkout |
| Abhängigkeiten | PHP- und Node-Pakete installieren | Composer, npm |
| Build | Assets kompilieren und minifizieren | webpack, Vite |
| Test | Automatisierte Prüfungen laufen lassen | PHPUnit, PHPCS |
| Deploy | Code auf den Server übertragen | rsync, SSH-Action, Deployer |
Zugangsdaten gehören ausschließlich in GitHub Secrets, niemals in Klartext im Repository. Ein dedizierter Deploy-Key mit eingeschränkten Rechten ist dabei einem persönlichen SSH-Schlüssel eines Entwicklers klar vorzuziehen, weil Sie ihn jederzeit widerrufen können, ohne den Zugriff einer ganzen Person zu sperren.
Profi-Tipp: Rotieren Sie Deploy-Keys nach jedem Teamwechsel. Ein ausgeschiedener Freelancer mit gültigem SSH-Zugriff auf den Produktionsserver ist eines der unterschätztesten Sicherheitsrisiken in Agentur-Setups.
rsync, git pull, SSH-Actions oder Deployer: welche Deploy-Methode passt?
Die Wahl der Deploy-Methode hängt vom Hosting, der Teamgröße und dem gewünschten Grad an Automatisierung ab. Alle vier Ansätze haben ihren Platz, aber nicht in jedem Setup gleich gut.
rsync über SSH ist der Klassiker und aus gutem Grund weit verbreitet. Ein typischer Befehl sieht so aus:
rsync -avz --delete --exclude='.git' --exclude='wp-content/uploads'
  ./ user@server:/var/www/html/
Der große Vorteil ist der Delta-Sync: rsync überträgt nur geänderte Dateiblöcke, nicht das komplette Projekt. Bei einem Theme-Update mit wenigen geänderten Dateien dauert ein Deploy dadurch Sekunden statt Minuten. Voraussetzung ist lediglich SSH-Zugriff auf den Zielserver, was bei den meisten Managed-Hosting-Angeboten und praktisch jedem eigenen Server verfügbar ist.
git pull direkt auf dem Server wirkt auf den ersten Blick am einfachsten: Der Server hat sein eigenes Repository, ein Webhook löst git pull origin main aus, fertig. In der Praxis entstehen hier aber die meisten Probleme. Dateiberechtigungen zwischen dem Git-Prozess und dem Webserver-Nutzer geraten in Konflikt, und ein schreibbarer Repository-Ordner auf einem Produktionsserver ist ein Sicherheitsrisiko, das viele Hoster zu Recht blockieren.
SFTP- oder SSH-Actions wie appleboy/ssh-action lösen ein spezifisches Problem: Hosts, auf denen kein direkter rsync-Zugriff möglich ist, aber SSH- oder SFTP-Zugänge existieren. Die Action baut eine SSH-Verbindung auf und führt Deploy-Befehle direkt auf dem Server aus, etwa einen git pull in einem dafür vorgesehenen, nicht öffentlich erreichbaren Verzeichnis.
Deployer geht einen Schritt weiter. Das Framework definiert Hosts und Deploy-Schritte deklarativ in PHP und arbeitet mit Release-Verzeichnissen und Symlinks: Jeder Deploy landet in einem neuen, durchnummerierten Ordner, und erst wenn alles erfolgreich durchgelaufen ist, wird der Symlink auf die neue Version umgehängt. Das bedeutet Zero-Downtime, und ein Rollback ist nichts weiter als das Zurücksetzen des Symlinks auf den vorherigen Release-Ordner.
- rsync über SSH eignet sich für die meisten Agentur-Setups mit direktem Serverzugriff
- git pull auf dem Server eignet sich nur für kleine, risikoarme Projekte mit sauberer Rechteverwaltung
- SSH-Actions passen zu eingeschränkten Hosting-Umgebungen ohne rsync-Support
- Deployer lohnt sich, sobald Ausfallzeiten beim Deploy inakzeptabel werden
Profi-Tipp: Testen Sie Ihre Deploy-Methode zuerst auf einer Staging-Umgebung mit identischer Serverkonfiguration. Ein Unterschied in der PHP-Version zwischen Staging und Produktion ist der häufigste Grund, warum ein Deploy dort funktioniert und hier nicht.
Plugins, Themes und Asset-Builds konsistent ausliefern
Composer bleibt die bevorzugte Methode, um Plugins und Themes über Deploys hinweg konsistent zu halten, aus genau dem Grund, der schon beim Abhängigkeitsmanagement zählt: eine fixierte Version pro Umgebung. Git-Submodule sind dagegen eher die Ausnahme als die Regel. Sie machen Sinn, wenn ein eigenes Plugin in mehreren Kundenprojekten als eigenständiges Repository gepflegt wird, bringen aber zusätzliche Komplexität beim Klonen und Aktualisieren mit, die viele Teams lieber vermeiden.
Bei Frontend-Assets entscheidet die Build-Pipeline über die tatsächliche Performance der Website. Ein npm-Build mit webpack oder einem schnelleren Bundler wie Vite kompiliert Sass, JavaScript und Bilder zu optimierten Dateien. Entscheidend ist die Revisionierung: Jede Datei bekommt einen Hash im Dateinamen, etwa main.a3f8c1.js statt main.js. Ändert sich der Inhalt, ändert sich der Hash, und der Browser lädt garantiert die neue Version statt eine veraltete aus dem Cache zu ziehen.
Unversionierte Assets direkt zu deployen ist einer der häufigsten Anfängerfehler bei Git-Deployment mit WordPress. Ohne Cache-Versionierung sehen Nutzer nach einem Update mitunter noch tagelang die alte CSS-Datei, weil ihr Browser sie aus dem Cache bedient, während die HTML-Datei bereits auf die neue Version verweist.
- Composer für Drittanbieter-Plugins und -Themes verwenden, nicht manuell hochladen
- Submodule nur bei eigenständigen, mehrfach genutzten Plugin-Repositories einsetzen
- Assets immer mit Hash im Dateinamen oder Query-String versionieren
- Build-Artefakte im CI erzeugen, nicht lokal bauen und dann committen
Plugin-Updates, die über das WordPress-Dashboard laufen, sollten Sie strikt vom Git-Workflow trennen. Ein Update, das direkt auf dem Produktionsserver angeklickt wird, existiert nirgendwo in Ihrem Repository, und beim nächsten Deploy überschreibt Ihr Deploy-Skript diese Änderung möglicherweise wieder. Legen Sie fest, welcher Weg für welches Plugin gilt, und halten Sie sich konsequent daran.
Datenbank und Medien zwischen Umgebungen synchronisieren
Die Datenbank gehört niemals ins Git-Repository. Sie ändert sich mit jedem Kommentar, jeder Bestellung und jedem Redakteurs-Klick, und ein Merge-Konflikt in einem SQL-Dump lässt sich schlicht nicht sinnvoll auflösen. Stattdessen arbeiten erfahrene Teams mit Migrationsskripten für strukturelle Änderungen und mit WP-CLI-Befehlen für alles, was sich automatisiert abbilden lässt.
- Strukturelle Änderungen, etwa neue Felder oder Optionen, werden als Migrationsskript geschrieben und im Repository versioniert, nicht als roher Datenbank-Export.
- Für den täglichen Abgleich zwischen Umgebungen exportieren Sie gezielt mit
wp db export, statt die komplette Live-Datenbank ungefiltert zu kopieren. - Nach dem Import auf Staging läuft ein
wp search-replacefür Domain und Pfade, idealerweise mit dem Parameter--dry-runals erster Kontrolle, bevor die eigentliche Ersetzung passiert.
Bei Medien gilt ähnliche Vorsicht. Ein rsync mit gezielten Excludes synchronisiert nur die tatsächlich benötigten Uploads, statt jedes Mal das komplette Medienarchiv zu übertragen. Viele Agenturen setzen zusätzlich auf ein CDN, sodass Uploads gar nicht mehr Teil des Server-Dateisystems sind, das bei jedem Deploy mitgedacht werden muss. Für komplexere Migrationen zwischen Umgebungen hat sich das kommerzielle WP Migrate als verlässliches Werkzeug etabliert, gerade wenn mehrere Datenbanktabellen mit unterschiedlichen Präfixen im Spiel sind.
Profi-Tipp: Führen Sie search-replace niemals direkt in der Produktionsdatenbank ohne vorheriges Backup aus. Ein einzelner falscher Domain-String kann Serialized-Data-Felder in WordPress unbrauchbar machen, und die Reparatur dauert deutlich länger als das eigentliche Update.
Branch-Strategie: der Weg von Staging zu Produktion
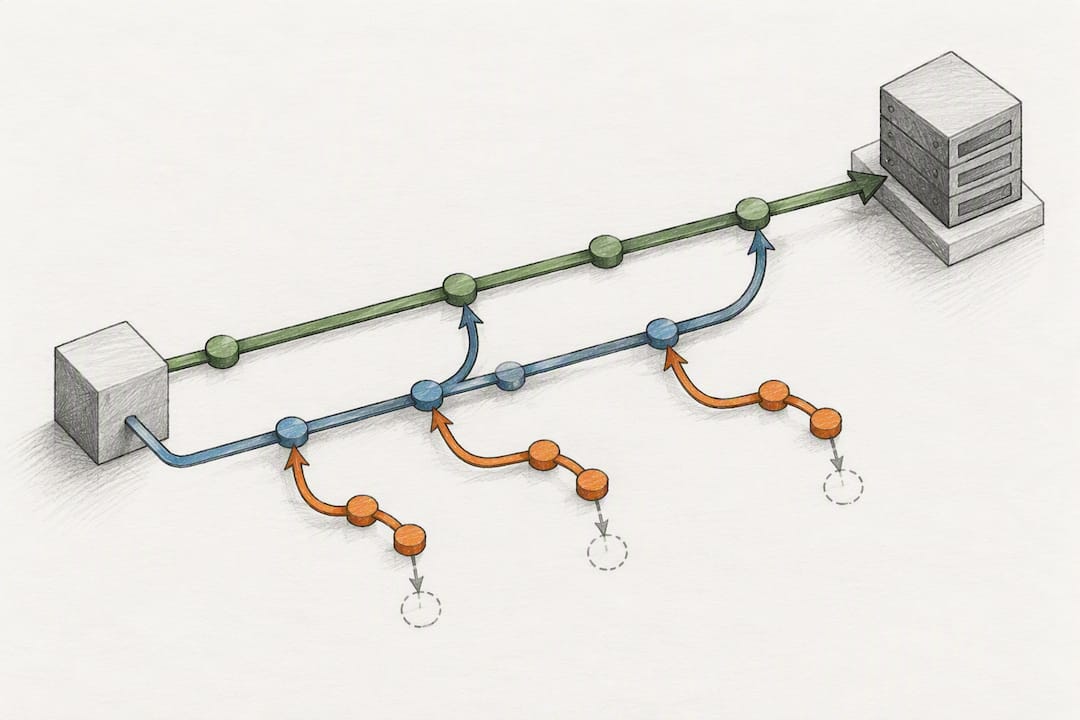
Für die meisten Agenturprojekte reicht ein schlankes Drei-Branch-Modell völlig aus, ohne die Komplexität größerer Git-Workflows wie Gitflow zu übernehmen. main bildet den Produktionsstand ab, staging beziehungsweise develop dient als Integrationsbranch für fertige Features, und einzelne Feature-Branches entstehen pro Aufgabe und werden nach Abschluss wieder gelöscht.
Geschützte Branches sind dabei kein optionales Extra. Ein direkter Push auf main sollte technisch blockiert sein, sodass jede Änderung ausschließlich über einen Pull-Request den Weg auf den Produktionsbranch findet. Das erzwingt zumindest einen kurzen Moment der Kontrolle, selbst wenn die Agentur nur aus zwei Entwicklern besteht.
Die Promotion von Staging zu Produktion läuft in reiferen Setups über Tags statt über direkte Merges: Ein Release wird als v2.4.0 markiert, und genau dieser Tag wird deployt, nicht der aktuellste, möglicherweise noch instabile Stand von main. Bei Deployer-basierten Setups bedeutet ein Rollback dann nichts anderes als das Umhängen des Symlinks auf den vorherigen Release, ganz ohne erneuten Build.
mainbildet ausschließlich den Produktionsstand ab, niemals ungetesteten Code- Pull-Request-Reviews sind vor jedem Merge auf
stagingodermainPflicht - Automatisierte Tests laufen im CI, bevor ein Deploy überhaupt startet
- Tags markieren Releases eindeutig und ermöglichen gezielte Rollbacks
Wer diesen Ablauf einmal für ein Projekt eingerichtet hat, überträgt ihn meist unverändert auf das nächste. Ein sauberer Deployment-Workflow zahlt sich über die Lebensdauer eines Projekts mehrfach aus.
Post-Deploy-Aufgaben mit WP-CLI automatisieren
Ein Deploy ist nicht abgeschlossen, sobald die Dateien auf dem Server liegen. Erst die Post-Deploy-Schritte sorgen dafür, dass WordPress den neuen Code tatsächlich korrekt verwendet. Laut der WP-CLI-Befehlsdokumentation gehören dabei drei Befehle in praktisch jedes Skript: wp core update-db für ausstehende Datenbank-Migrationen nach einem Core- oder Plugin-Update, wp plugin activate für neu hinzugefügte Plugins, und wp cache flush beziehungsweise wp transient delete --all, um veraltete zwischengespeicherte Inhalte zu entfernen.
In einer GitHub-Actions-Pipeline lässt sich das als letzter Schritt nach dem eigentlichen Datei-Transfer ergänzen:
- name: Post-Deploy-Skript
  run: |
    ssh user@server "cd /var/www/html && wp core update-db --allow-root"
    ssh user@server "cd /var/www/html && wp cache flush --allow-root"
wp core update-dbdirekt nach jedem Deploy mit Core- oder Plugin-Änderungen ausführenwp cache flushals letzten Schritt, damit keine alten Fragmente ausgeliefert werden- Logs des Deploy-Vorgangs zentral sammeln, statt sie nur lokal im Terminal zu sehen
- Bei fehlgeschlagenem Health-Check automatisch eine Benachrichtigung an das Team senden
Profi-Tipp: Ergänzen Sie einen einfachen Health-Check-Request direkt nach dem Deploy, etwa einen curl auf die Startseite mit Prüfung des HTTP-Statuscodes. Schlägt er fehl, lohnt sich ein automatischer Rollback-Trigger, bevor überhaupt ein Nutzer den Fehler sieht.
Sicherheit und Berechtigungen bei Git-basierten Deployments
Der Unterschied zwischen einem Deploy-Key und dem persönlichen SSH-Schlüssel eines Entwicklers ist mehr als ein Detail. Ein Deploy-Key ist an ein einzelnes Repository und meist an eine einzelne Aufgabe gebunden, während ein persönlicher Schlüssel oft Zugriff auf deutlich mehr Systeme erlaubt. Verliert ein Deploy-Key seine Berechtigung, betrifft das nur diesen einen Deploy-Prozess, nicht den gesamten Zugriff eines Teammitglieds.
Auf dem Server selbst gilt das Prinzip minimaler Rechte konsequent: Der Deploy-Prozess braucht Schreibrechte nur für die Verzeichnisse, die tatsächlich aktualisiert werden, nicht für den gesamten Webserver. Geteilte Ressourcen wie Upload-Ordner über NFS zwischen mehreren Servern bringen ein eigenes Risiko mit, weil ein kompromittierter Server potenziell auf die Dateien aller anderen zugreifen kann. Ein CDN als vorgeschaltete Ebene reduziert diese Angriffsfläche deutlich, weil Uploads dann über einen separaten, spezialisierten Dienst laufen.
- Deploy-Keys statt persönlicher SSH-Schlüssel für automatisierte Prozesse nutzen
- Serverrechte auf die tatsächlich benötigten Verzeichnisse beschränken
- Geteilte Upload-Verzeichnisse über NFS kritisch prüfen oder durch ein CDN ersetzen
- Secrets ausschließlich in den Secret-Speichern des CI-Systems ablegen, nie im Klartext
Secrets-Management im CI-System ist dabei kein Nebenschauplatz. Jedes Passwort, jeder API-Schlüssel und jeder SSH-Key, der in einer Log-Ausgabe landet, ist faktisch geleakt, selbst wenn das Repository selbst privat bleibt. Die meisten modernen CI-Systeme maskieren Secrets automatisch in den Logs, aber nur, wenn Sie sie auch tatsächlich als Secret und nicht als normale Umgebungsvariable definieren. Ein regelmäßiger DSGVO-Check der gesamten Infrastruktur deckt solche Lücken oft zuverlässiger auf als eine einmalige Prüfung beim Projektstart.
Praxischeck: die Checkliste von Werbeeinfach für Git-Deployments
Nach über 14 Jahren WordPress-Entwicklung hat sich bei Werbeeinfach eine feste Reihenfolge bewährt, bevor ein neues Deployment-Setup produktiv geht. Diese Checkliste entstand aus zahlreichen Projektumsetzungen für Kunden unterschiedlicher Branchen, von Online-Shops bis zu Dienstleistern mit komplexen Website-Strukturen.
- Vorbereitung:
.gitignoreundcomposer.jsonvor dem ersten Commit final abstimmen, nicht nachträglich korrigieren - CI/CD: Pipeline zuerst auf einem Test-Branch gegen eine Staging-Umgebung laufen lassen, nie direkt gegen Produktion
- Secrets: Alle Zugangsdaten in den Secret-Speicher des CI-Systems verschieben, bevor der erste automatisierte Deploy startet
- Backups: Ein vollständiges Backup unmittelbar vor der ersten produktiven Automatisierung, unabhängig vom bestehenden Backup-Rhythmus
- Staging-Promotion: Erst nach mehreren erfolgreichen Staging-Deploys die Freigabe für automatische Produktions-Deploys erteilen
Diese Reihenfolge klingt nach viel Vorarbeit für einen einzigen Deploy-Prozess, zahlt sich aber bei jedem folgenden Update aus, weil kein Schritt mehr händisch nachgeprüft werden muss. Das Team von Werbeeinfach betreut auf dieser Basis WordPress-Projekte und WooCommerce-Shops bundesweit, von der ersten Einrichtung bis zur laufenden Wartung.
Weiterführende Dokumentation für die Umsetzung
Für die konkrete technische Umsetzung lohnt sich der direkte Blick in die Originaldokumentation, statt sich auf Sekundärquellen zu verlassen:
- Composer-Dokumentation für
composer.json,composer.lockund Installationsbefehle - Wpackagist als Composer-Repository für WordPress-Plugins und -Themes
- WP-CLI-Befehlsübersicht für Post-Deploy-Skripte
- Deployer-Dokumentation für Zero-Downtime-Deploys mit Release-Verzeichnissen
- Plugin-Header-Anforderungen für die korrekte Struktur eigener Plugins im Repository
- Praxisbeispiel für GitHub Actions mit rsync als konkrete Vorlage für die eigene Pipeline
Quellen
- Wpackagist
- Getcomposer
- Deployer
- Continuous Deployments For WordPress Using GitHub Actions — CSS‑Tricks (deutsche Übersetzung)
FAQ
Was ist der beste Einstieg in Git-Deployment für WordPress?
Beginnen Sie mit einem klaren .gitignore, der nur eigenen Code trackt, und einer einfachen rsync-Pipeline über GitHub Actions. Composer und komplexere Tools wie Deployer lassen sich später ergänzen, sobald der Grundworkflow zuverlässig läuft.
Muss WordPress-Core in Git versioniert werden?
Nein, Core-Dateien werden üblicherweise nicht getrackt, weil sie unabhängig vom Projektcode über wordpress.org aktualisiert werden. Ausnahme ist ein Composer-basiertes Bedrock-Setup, bei dem Core als Abhängigkeit definiert wird.
Wie verhindere ich Downtime beim Deployment?
Ein Tool wie Deployer arbeitet mit Release-Verzeichnissen und Symlinks, sodass der Wechsel zur neuen Version atomar erfolgt und ein Rollback nur das Zurücksetzen des Symlinks bedeutet. Ohne solches Tool hilft zumindest ein Health-Check direkt nach jedem rsync-Deploy.
Wie synchronisiere ich die Datenbank zwischen Staging und Produktion?
Die Datenbank gehört nicht ins Git-Repository. Nutzen Sie wp db export und wp search-replace über WP-CLI für gezielte, kontrollierte Übertragungen statt eines kompletten, ungefilterten Dumps.
Lohnt sich Git-Deployment auch für kleine WordPress-Projekte?
Ja, selbst ein einfacher rsync-Workflow über GitHub Actions reduziert manuelle Fehler und macht jeden Deploy nachvollziehbar. Für Agenturen mit mehreren Kundenprojekten zahlt sich der einmalige Einrichtungsaufwand über die Betreuung hinweg mehrfach aus, etwa im Rahmen laufender Wartungsverträge.