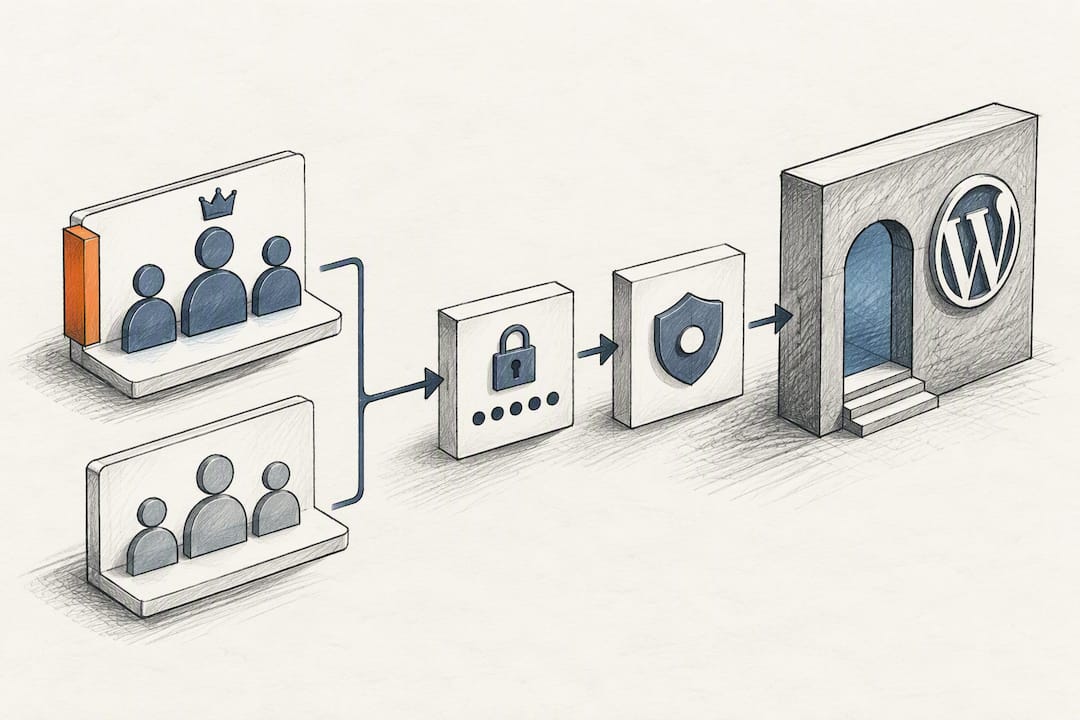
Der wirksamste Schutz für den WordPress-Login besteht aus vier Bausteinen: aktuelle Updates plus ein geprüftes Backup, eine Zwei-Faktor-Authentifizierung über TOTP oder Passkeys, Rate-Limiting mit einer Firewall gegen automatisierte Angriffe und eine Zugriffsbeschränkung auf wp-login.php per IP oder HTTP-Auth. Wer diese vier Punkte umsetzt, schließt die Einfallstore, über die die meisten Brute-Force- und Credential-Stuffing-Versuche laufen.
Kurz gesagt:
- Um Brute-Force- und Credential-Stuffing-Angriffe abzuwehren, müssen WordPress-Seiten aktuelle Updates, ein überprüftes Backup, Zwei-Faktor-Authentifizierung sowie IP-basierte Zugriffsbeschränkungen nutzen.
- Sicherheitslücken durch ungepatchte WordPress-Installationen, veraltete Plugins oder unsichere Nutzerkonten erhöhen das Risiko, weshalb eine stringente Wartungs- und Überprüfungsstrategie unerlässlich ist.
- Der Einsatz von TOTP-Apps oder Passkeys für die Zwei-Faktor-Authentifizierung bietet deutlich mehr Schutz als SMS-Codes, welche anfällig für SIM-Swapping sind.
- Zugriffskontrollen wie IP-Whitelist, HTTP-Auth-Gate oder das Verschieben der Login-URL erschweren automatisierte Angriffe erheblich.
- Eine mehrstufige Schutzstrategie, inklusive Firewall und Rate-Limiting, ist notwendig, um automatisierte Angriffe effektiv zu erkennen und abzuwehren.
Inhaltsverzeichnis
- Sofortmaßnahmen: Updates, Backup und Checkliste vor Änderungen
- Starke Authentisierung: Passwörter, Passwortmanager und Zwei-Faktor-Login
- Zugriff auf wp-login.php und wp-admin technisch einschränken
- Rate-Limiting und Firewall gegen automatisierte Angriffe
- Weitere Zugangspunkte absichern: FTP, Hosting-Panel und Datenbank
- Sicherheits-Plugins richtig auswählen und kombinieren
- Login-Angriffe erkennen und im Ernstfall richtig reagieren
- Wie Werbeeinfach den Login-Schutz für Ihre Website übernimmt
- Quellen
- FAQ
Sofortmaßnahmen: Updates, Backup und Checkliste vor Änderungen
Bevor Sie an Login-Schutz, Plugins oder Serverkonfiguration herangehen, muss die Basis stimmen. Ein ungepatchtes WordPress ist die häufigste Ursache für erfolgreiche Angriffe, und das BSI warnte im Juli 2026 ausdrücklich vor einer WordPress-Schwachstelle namens wp2shell, verbunden mit der dringenden Empfehlung, betroffene Versionen zu patchen und übergangsweise eine Web Application Firewall einzusetzen.
Gehen Sie in dieser Reihenfolge vor:
- Prüfen Sie zuerst den Changelog von Core, Plugins und Theme auf Sicherheitshinweise, bevor Sie irgendetwas installieren.
- Spielen Sie Updates auf einer Staging-Umgebung ein und testen Sie zentrale Funktionen, ehe die Live-Seite betroffen ist.
- Erstellen Sie danach ein vollständiges Backup aus Dateien und Datenbank, nicht nur einen Datenbank-Export.
- Lagern Sie eine Kopie außerhalb des Hosting-Kontos, etwa in einem separaten Cloud-Speicher.
- Machen Sie eine Wiederherstellungsprobe: Ein Backup, das nie zurückgespielt wurde, ist nur eine Vermutung.
- Erst danach spielen Sie die geprüften Updates auf der Live-Seite ein.
Parallel dazu lohnt sich ein kurzer Blick auf die Benutzerverwaltung. Gehen Sie die Liste der Admin-Konten durch und entfernen Sie inaktive Zugänge, vor allem alte Konten von Dienstleistern oder ehemaligen Mitarbeitern. WordPress erlaubt es, aktive Sitzungen zentral zu beenden. Das sollte nach jedem Passwortwechsel und nach jedem Verdacht auf Kompromittierung Standard sein, nicht die Ausnahme.
Starke Authentisierung: Passwörter, Passwortmanager und Zwei-Faktor-Login
Ein langes, zufälliges Passwort ist die Grundlage, aber längst nicht das Ende der Geschichte. Ein Passwortmanager wie Bitwarden oder KeePass erzeugt und speichert für jeden Zugang ein eigenes, langes Passwort, sodass Sie sich nichts merken müssen und nie ein Passwort zweimal verwenden. Genau diese Wiederverwendung ist der Grund, warum ein einziges Datenleck bei einem anderen Dienst plötzlich Ihren WordPress-Login gefährdet.
Der wichtigste Hebel ist aber die Zwei-Faktor-Authentifizierung. OWASP nennt Multi-Faktor-Authentisierung die wirksamste Verteidigung gegen Brute-Force- und Credential-Stuffing-Angriffe, und Microsoft-Analysen, die OWASP zitiert, zeigen, dass MFA die überwiegende Mehrheit der Kontoübernahmen verhindern kann. Bei der Wahl des zweiten Faktors lohnt sich Differenzierung:
- SMS-Codes gelten als schwächste Variante, da sie über SIM-Swapping oder abgefangene Nachrichten umgangen werden können.
- TOTP-Apps wie Authy oder Google Authenticator erzeugen zeitbasierte Codes offline und sind deutlich robuster als SMS.
- FIDO2 und Passkeys gelten als zukunftssicher und phishing-resistent, weil sie ohne übertragbares Geheimnis funktionieren, wie das BSI zu Passkeys erläutert.
- Backup-Codes sollten Sie ausgedruckt oder offline gespeichert vorhalten, damit ein verlorenes Smartphone nicht zur Aussperrung führt.
In WordPress lässt sich das über etablierte 2FA-Plugins umsetzen, die TOTP und teilweise FIDO2 unterstützen. Eine ausführliche Anleitung zur Auswahl und Einrichtung finden Sie in unserem Beitrag zur Zwei-Faktor-Authentifizierung für WordPress.
Profi-Tipp: Aktivieren Sie 2FA zuerst für alle Administrator-Konten, dann erst für Redakteure. So schließen Sie das größte Risiko sofort, ohne den gesamten Redaktionsbetrieb zu blockieren.
Zugriff auf wp-login.php und wp-admin technisch einschränken
Wenn ein Angreifer den Login gar nicht erreicht, nützt ihm kein gestohlenes Passwort. Eine IP-Beschränkung per htaccess oder in der nginx-Konfiguration lässt nur bekannte Adressen an wp-login.php heran, etwa das Büronetz oder eine feste VPN-IP. Für Teams mit wechselnden Standorten ist ein HTTP-Auth-Gate eine Alternative: Eine zusätzliche Zugangssperre vor dem eigentlichen WordPress-Login, die einen weiteren Benutzernamen und ein weiteres Passwort verlangt.
- Eine IP-Allowlist ist die stärkste Maßnahme, funktioniert aber nur bei festen oder wenigen Zugriffspunkten.
- Ein HTTP-Auth-Gate schützt auch bei wechselnden IP-Adressen, weil es eine zusätzliche Hürde vor dem WordPress-Login selbst aufbaut.
- Das Verschieben der Login-URL, oft als „wp-admin verstecken“ bezeichnet, reduziert automatisierte Scans, ersetzt aber keine echte Zugriffskontrolle: Es ist eine zusätzliche Schicht, keine Lösung für sich.
- REST-API-Routen, die keine öffentliche Funktion erfüllen, etwa Batch-Endpunkte, lassen sich gezielt sperren, ohne das Frontend zu beeinträchtigen.
Das BSI ordnet solche Maßnahmen in sein Konzept der Webserver-Härtung ein und empfiehlt neben TLS-Erzwingung auch Grenzwerte für fehlgeschlagene Anmeldeversuche direkt auf Serverebene. Wichtig zu wissen: Eine versteckte Login-URL fühlt sich sicherer an, als sie tatsächlich ist. Wer sich allein darauf verlässt, verschiebt das Problem, statt es zu lösen.
Rate-Limiting und Firewall gegen automatisierte Angriffe
Brute-Force-Bots probieren tausende Kombinationen in kurzer Zeit, und genau hier greift Rate-Limiting. OWASP empfiehlt im Bot Management Cheat Sheet, getrennte Zähler für die anfragende IP-Adresse und für den versuchten Benutzernamen zu führen. Nur eine IP zu sperren, reicht nicht, wenn der Angriff über tausende IP-Adressen verteilt läuft, ein Muster, das bei Credential-Stuffing üblich ist.
- Legen Sie getrennte Limits für Per-IP und Per-Username an, damit ein verteilter Angriff nicht unbemerkt bleibt.
- Antworten Sie bei Überschreitung mit einer generischen 429-Meldung, statt zu verraten, ob der Benutzername existiert.
- Setzen Sie bei wiederholten Fehlversuchen auf Step-up-Maßnahmen wie eine zusätzliche MFA-Abfrage, bevor Sie ganz sperren.
- Nutzen Sie eine Web Application Firewall, die verdächtige REST-Aufrufe blockiert und Zugriffe protokolliert.
- Überprüfen Sie WAF-Regeln nach jedem Core- oder Plugin-Update, da sich Endpunkte ändern können.
Genau diese mehrschichtige Logik, Rate-Limits kombiniert mit Step-up-MFA und Firewall statt reiner IP-Blocklisten, empfiehlt OWASP auch für den Umgang mit automatisierten Angriffen insgesamt. Eine einzelne Maßnahme lässt sich meist umgehen, mehrere übereinander liegende Hürden kaum noch.
Weitere Zugangspunkte absichern: FTP, Hosting-Panel und Datenbank
Ein gut geschützter WordPress-Login bringt wenig, wenn der Zugang über FTP oder das Hosting-Panel offensteht. Angriffe beginnen oft gar nicht am eigentlichen Login, sondern über Nebenwege, wie ein Entwickler-Leitfaden von Pantheon beschreibt: FTP-Zugänge und Hosting-Panels sind ebenso attraktive Ziele wie wp-admin selbst.
- Nutzen Sie SFTP mit Schlüsselauthentifizierung statt klassischem FTP, das Zugangsdaten unverschlüsselt übertragen kann.
- Beschränken Sie SSH- und SFTP-Zugriffe auf bekannte IP-Bereiche, wo es der Arbeitsablauf zulässt.
- Aktivieren Sie 2FA auch für das Hosting-Panel und für phpMyAdmin, nicht nur für WordPress selbst.
- Prüfen Sie Dateiberechtigungen regelmäßig, damit Konfigurationsdateien nicht versehentlich beschreibbar sind.
- Deaktivieren Sie ungenutzte Serverdienste und Module, wie es das BSI in seinen Grundschutz-Empfehlungen zur Webserver-Härtung nahelegt.
Ein Angreifer sucht sich den einfachsten Weg. Wenn dieser über die Datenbank oder ein veraltetes FTP-Passwort führt, war der beste Login-Schutz umsonst.
Sicherheits-Plugins richtig auswählen und kombinieren
Der WordPress-Plugin-Bereich bietet reichlich Auswahl, doch nicht jedes Sicherheits-Plugin passt zu jeder Seite. Sinnvolle Kategorien sind 2FA-Plugins, Login-Limiter, die Fehlversuche zählen und sperren, Backup-Lösungen mit automatisierter Zeitplanung, Security-Scanner, die Dateiänderungen erkennen, und WAF-Gateways, die schädliche Anfragen vor WordPress abfangen. Eine Übersicht über gängige Plugin-Typen speziell für WooCommerce-Shops liefert dieser Vergleich von Security-Plugins.
- Prüfen Sie vor der Installation, wann das Plugin zuletzt aktualisiert wurde, ein verwaistes Plugin ist ein eigenes Risiko.
- Kontrollieren Sie die Kompatibilität mit Ihrer WordPress- und PHP-Version in der Plugin-Beschreibung.
- Klären Sie, welche Daten das Plugin verarbeitet und ob das mit Ihren datenschutzrechtlichen Pflichten vereinbar ist.
- Testen Sie neue Sicherheits-Plugins zuerst auf Staging, da sich mehrere Plugins mit ähnlicher Funktion gegenseitig blockieren können.
Zwei Login-Limiter parallel zu betreiben, führt häufiger zu ausgesperrten Redakteuren als zu mehr Sicherheit. Weniger, aber gepflegte Werkzeuge schlagen eine überladene Plugin-Liste fast immer.
Login-Angriffe erkennen und im Ernstfall richtig reagieren
Ein geschützter Login entlastet nicht von Beobachtung. Achten Sie auf gehäufte Login-Fehler in kurzer Zeit, ungewöhnliche POST-Anfragen an REST-Endpunkte, neu angelegte Administrator-Konten, die Sie nicht angelegt haben, und ausgehende Verbindungen zu unbekannten Servern.
Bei einem konkreten Verdacht hilft ein klarer Ablauf:
- Isolieren Sie die Seite, etwa über den Wartungsmodus oder eine Sperre auf Serverebene, bevor Sie weiter untersuchen.
- Sichern Sie den aktuellen Zustand als Backup, auch wenn er kompromittiert ist, für eine spätere Analyse.
- Setzen Sie alle Passwörter zurück, beginnend mit Administrator-Konten, und beenden Sie aktive Sitzungen.
- Erneuern Sie die Secret Keys in der wp-config.php, wie es die WordPress-Dokumentation nach einem Hack empfiehlt.
- Spielen Sie ausstehende Patches ein, sobald die Seite bereinigt ist, gerade bei aktiven Schwachstellen wie wp2shell lohnt sich kurzfristig eine zusätzliche WAF-Regel als Übergangslösung.
Eine gute Grundlage für die laufende Beobachtung liefert unser WordPress-Sicherheitsaudit mit einer Checkliste für regelmäßige Prüfungen.
Wie Werbeeinfach den Login-Schutz für Ihre Website übernimmt
Die einzelnen Schritte sind bekannt, die laufende Pflege ist der Teil, der im Alltag meist zu kurz kommt. Eine erfahrene Agentur betreut WordPress-Websites und WooCommerce-Shops mit Fokus auf Performance, Sicherheit und individuelle Lösungen; genau diese Erfahrung fließt in entsprechende Wartungspakete ein.
Im Rahmen unserer WordPress Wartung übernehmen wir laufende Updates, Sicherheitsaudits und die Einrichtung von Zwei-Faktor-Authentifizierung oder Passkeys, sodass Ihr Team sich nicht um Konfigurationsdetails kümmern muss. Ein extern betreuter Login-Schutz bringt einen klaren Vorteil: kontinuierliche Beobachtung statt punktueller Kontrolle, plus einen Ansprechpartner für den Notfall, wenn eine Schwachstelle wie wp2shell kurzfristig reagiert werden muss. Wenn Sie Ihre Website sicher betreut wissen möchten, werfen Sie einen Blick auf unsere WordPress Wartung und finden Sie das passende Paket für Ihre Seite.
Quellen
Die zentralen Empfehlungen dieses Beitrags stammen aus offiziellen Sicherheitsleitfäden: der BSI-Cybersicherheitswarnung zu wp2shell, den BSI-Grundschutz-Empfehlungen zur Webserver-Härtung, den OWASP Authentication- und Bot Management Cheat Sheets sowie der WordPress-Dokumentation zu gehackten Websites. Ergänzend lohnt sich unser eigener Leitfaden zum WordPress-Sicherheitsaudit.
FAQ
Wie kann ich meine WordPress-Website privat machen?
Über die Einstellungen unter „Lesen“ lässt sich die Sichtbarkeit für Suchmaschinen einschränken, das schützt aber nicht vor direktem Zugriff. Für echte Privatsphäre brauchen Sie zusätzlich eine IP-Beschränkung oder ein HTTP-Auth-Gate vor wp-login.php, wie im Abschnitt zu Zugriffsbeschränkungen beschrieben.
Wie kann ich meine WordPress-Website sichern?
Die Grundlage sind aktuelle Updates, ein geprüftes Backup und starke Zugangskontrollen über Zwei-Faktor-Authentifizierung. Ergänzend schützen Rate-Limiting und eine Web Application Firewall vor automatisierten Angriffen, wie es OWASP im Bot Management Cheat Sheet empfiehlt.
Wie kann ich die Sicherheit von WordPress erhöhen?
Neben Login-Schutz zählen serverseitige Härtung, TLS-Erzwingung und die Absicherung von FTP-, Hosting-Panel- und Datenbankzugängen dazu. Das BSI empfiehlt dafür minimale Rechtevergabe und deaktivierte, ungenutzte Serverdienste als festen Bestandteil der Webserver-Härtung.
Ist WordPress datenschutzkonform?
WordPress selbst bietet keine automatische Datenschutzkonformität, die Umsetzung liegt beim Betreiber. Zugriffsschutz gehört laut der Datenschutzkonferenz zum Stand der Technik nach Datenschutzbestimmungen, wozu unter anderem Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits zählen.
Welche zweite Faktor-Methode ist für WordPress am sichersten?
FIDO2 und Passkeys gelten als phishing-resistent und damit als robusteste Option, gefolgt von TOTP-Apps wie Authenticator-Anwendungen. SMS-Codes gelten als schwächste Variante, da sie über SIM-Swapping abgefangen werden können, wie in den Empfehlungen zu Multi-Faktor-Authentisierung beschrieben.
