Ja, Sie können die WordPress REST API nutzen. Aktuelle Installationen stellen sie automatisch unter /wp-json/ bereit. Lesezugriffe funktionieren meist sofort, ohne zusätzliche Konfiguration. Für Schreibzugriffe brauchen Sie Authentifizierung, etwa Application Passwords für Server-zu-Server-Verbindungen oder OAuth beziehungsweise JWT für Drittanbieter-Apps. Sicherheit hängt an drei Punkten: strenger permission_callback, konsequentem HTTPS und schlanker Datenabfrage.
Kurz gesagt:
- Die WordPress REST API ist standardmäßig aktiv und bietet Lesezugriffe ohne weitere Konfiguration; Schreibzugriffe erfordern jedoch eine Authentifizierung.
- Bei öffentlichen Inhalten ist keine Anmeldung nötig, doch für private Daten oder Schreiboperationen sind Application Passwords, OAuth oder JWT notwendig.
- Für externe Clients empfiehlt sich die Verwendung von Application Passwords bei einfachen Anfragen, während für komplexe, mehrfache Zugriffsmöglichkeiten OAuth 2.0 besser geeignet ist.
- Mit ghana-specific Parametern wie
_fieldsund_embedlässt sich die Antwortgröße minimieren, was die Performance bei größeren Projekten deutlich verbessert.- Bei Fehlercodes wie 401, 403 oder 404 ist eine korrekte Authentifizierung, Berechtigungsprüfung und Serverkonfiguration entscheidend, um Zugriffsprobleme zu vermeiden.
Inhaltsverzeichnis
- Was ist die WordPress REST API und wann sollte man sie nutzen?
- Vorteile und Grenzen der REST API
- Ist die API in Ihrer Installation aktiv? So prüfen Sie es
- Authentifizierung und Sicherheit: Optionen und Empfehlungen
- Wichtige Endpunkte und wie Sie Antworten schlank halten
- Eigene Endpunkte erstellen: register_rest_route und permission_callback
- Konkrete Code-Beispiele: curl, fetch und PHP
- Paginierung und Bulk-Abfragen: Große Content-Mengen sicher abrufen
- Warum bekomme ich 401, 403 oder 404 bei der API?
- Sicherheits- und Performance-Checkliste vor dem Livegang
- Praxiswissen von Werbeeinfach: Wann lohnt sich professionelle Integration?
- Wie Werbeeinfach Sie bei API-Projekten unterstützen kann
- Quellen
- FAQ
Was ist die WordPress REST API und wann sollte man sie nutzen?
Die WordPress REST API ist eine Schnittstelle, die Inhalte und Funktionen von WordPress als JSON-Daten über HTTP bereitstellt, statt sie als HTML-Seite auszuliefern. REST steht für eine Architektur, bei der Ressourcen wie Beiträge, Seiten oder Nutzer über feste URL-Muster angesprochen werden. JSON ist das Datenformat, in dem die Antworten zurückkommen, leichtgewichtig und von praktisch jeder Programmiersprache lesbar. Der Block-Editor selbst baut komplett auf dieser API auf, wie die offizielle Entwicklerdokumentation beschreibt. Wenn Sie also schon einmal einen Beitrag in Gutenberg gespeichert haben, hat im Hintergrund die REST API gearbeitet.
Typische Einsatzfelder sehen wir bei Werbeeinfach immer wieder in ähnlichen Konstellationen:
- Headless-Frontends: WordPress liefert nur die Inhalte, während React oder Vue.js die Oberfläche übernehmen.
- Mobile Apps: Eine native App liest und schreibt Inhalte direkt aus der WordPress-Datenbank.
- Automatisierungsskripte: Cronjobs oder externe Systeme synchronisieren Produktdaten, Bestände oder Kontaktformulare.
- Admin-UI-Erweiterungen: Individuelle Backend-Oberflächen greifen auf Kerndaten zu, ohne den klassischen Umweg über
admin-ajax.php.
Nicht jedes Projekt braucht die API. Eine klassische Firmenwebsite mit Kontaktformular und ein paar Unterseiten kommt oft ganz ohne eigene Endpunkte aus. Wer nur Inhalte im Backend pflegt und im Frontend klassisch mit PHP-Templates ausgibt, gewinnt durch die API erstmal wenig, außer zusätzliche Komplexität.
Vorteile und Grenzen der REST API
Der größte Vorteil liegt in der Entkoppelung von Backend und Frontend. Ihre Inhalte lassen sich in JavaScript, Swift, Python oder jeder anderen Sprache konsumieren, die HTTP-Anfragen versteht. Das macht die Datenstruktur flexibler und erlaubt saubere, wiederverwendbare Client-Architekturen, statt WordPress-Templates mit jedem neuen Feature weiter aufzublähen.
Dem stehen reale Grenzen gegenüber:
- Auth-Komplexität: Wer schreibend zugreift, muss sich mit Authentifizierung auseinandersetzen, das kostet Zeit und Sorgfalt.
- Performance-Fallen: Unbedachte Abfragen ohne Feldbegrenzung erzeugen unnötig große Antworten und belasten den Server.
- Zusätzliche Security-Last: Jeder neue Endpunkt ist eine neue Angriffsfläche, die Sie absichern müssen.
Die Praxis-Entscheidung ist simpel: Sobald mehr als ein Client oder System auf dieselben Daten zugreifen soll, lohnt sich die API fast immer. Für eine reine Ein-Kanal-Website bleibt sie oft eine Lösung auf der Suche nach einem Problem.
Ist die API in Ihrer Installation aktiv? So prüfen Sie es
Bevor Sie irgendetwas programmieren, prüfen Sie den Status. Das dauert weniger als eine Minute.
- Rufen Sie
https://ihre-domain.de/wp-json/direkt im Browser auf. Erscheint eine JSON-Struktur mit Namensräumen wiewp/v2, ist die API aktiv. - Alternativ testen Sie per Terminal mit
curl -I https://ihre-domain.de/wp-json/. Ein Statuscode 200 bestätigt die Erreichbarkeit. - Bleibt die Seite leer oder liefert einen 404-Fehler, prüfen Sie zuerst die Permalink-Einstellungen unter „Einstellungen“ und „Permalinks“ und speichern Sie einmal neu.
- Prüfen Sie danach die
.htaccess-Datei auf Apache-Servern beziehungsweise die Rewrite-Regeln bei NGINX. Fehlende Rewrite-Regeln blockieren/wp-json/häufig komplett. - Kontrollieren Sie Security-Plugins. Viele Firewall- oder Gartenring-Plugins deaktivieren die API standardmäßig oder blockieren einzelne Routen.
- Legen Sie zum Testen einen separaten Benutzer mit eingeschränkten Rechten an, statt mit dem Administrator-Konto zu arbeiten.
Profi-Tipp: Testen Sie nach jeder Plugin-Aktivierung erneut den /wp-json/` Aufruf. Sicherheits- und Caching-Plugins greifen öfter in die API ein, als es das Marketing der Hersteller vermuten lässt.
Authentifizierung und Sicherheit: Optionen und Empfehlungen
Für Lesezugriffe auf öffentliche Inhalte brauchen Sie meist keine Anmeldung. Sobald Sie schreiben, löschen oder private Daten abrufen wollen, wird Authentifizierung zur Pflicht. Application Passwords sind seit WordPress 5.6 der pragmatischste Einstieg: Sie erzeugen im Benutzerprofil ein separates Passwort pro anwendende App, das sich einzeln widerrufen lässt. Der Haken dabei, wie InspectWP erklärt: Diese Passwörter kennen keine Scopes und kein Ablaufdatum, sie erben die vollen Rechte des jeweiligen Benutzers.
| Methode | Einsatzbereich | Wichtigster Vorteil | Wichtigste Einschränkung |
|---|---|---|---|
| Application Passwords | Server-zu-Server, eigene Skripte | Schnell einzurichten, pro App widerrufbar | Keine Scopes, kein Ablauf |
| Cookie-Authentifizierung | Eingeloggte Nutzer im Backend/Block-Editor | Läuft automatisch im WordPress-Kontext | Nur innerhalb der WordPress-Session sinnvoll |
| JWT | Mobile Apps, Single-Page-Anwendungen | Zustandslos, gut für verteilte Systeme | Erfordert zusätzliches Plugin, Token-Handling |
| OAuth 2.0 | Drittanbieter-Integrationen, mehrere Clients | Granulare Rechte, Refresh-Token-Rotation | Höherer Implementierungsaufwand |
Für einfache interne Integrationen reichen Application Passwords meistens aus. Sobald mehrere externe Clients oder wechselnde Berechtigungsstufen ins Spiel kommen, lohnt sich frühzeitige Planung für OAuth statt einer späteren Nachrüstung, wie auch Lukas Wojcik in seiner Analyse zu sicheren REST-API-Integrationen betont. Unabhängig von der Methode gelten drei Grundregeln: Jeder Endpunkt braucht eine strikte permission_callback-Prüfung, jede Eingabe wird validiert, und die gesamte Kommunikation läuft ausschließlich über HTTPS.
Profi-Tipp: Legen Sie für API-Zugriffe niemals ein Administrator-Konto an. Ein dedizierter Integrations-Benutzer mit minimalen Rechten begrenzt den Schaden, falls ein Zugang doch einmal kompromittiert wird.
Wichtige Endpunkte und wie Sie Antworten schlank halten
Der zentrale Namensraum für Kerninhalte ist /wp/v2/. Darunter finden Sie die Routen, mit denen Sie in der Praxis am häufigsten arbeiten:
/wp/v2/postsfür Beiträge, inklusive Titel, Inhalt, Status und Autor./wp/v2/pagesfür statische Seiten./wp/v2/categoriesund/wp/v2/tagsfür Taxonomien./wp/v2/usersfür Benutzerdaten, mit entsprechend eingeschränkter Sichtbarkeit für nicht angemeldete Anfragen./wp/v2/mediafür Bild- und Dateianhänge.
Zwei globale Parameter machen hier den größten Unterschied für die Performance. Der Parameter _fields schränkt die Antwort auf genau die Felder ein, die Sie wirklich brauchen, und reduziert damit sowohl die Serverlast als auch die übertragene Datenmenge, wie die Entwicklerdokumentation zu globalen Parametern festhält. Der Parameter _embed bindet verknüpfte Ressourcen wie den Autor oder das Beitragsbild direkt in die Antwort ein und erspart Ihnen zusätzliche Anfragen, sollte aber gezielt auf die tatsächlich benötigten Relationen begrenzt bleiben. Kombinieren Sie beide Parameter mit serverseitigem Caching, etwa über einen Reverse-Proxy, und die Bandbreitenersparnis wird bei größeren Projekten deutlich spürbar.
Eigene Endpunkte erstellen: register_rest_route und permission_callback
Eigene Endpunkte registrieren Sie mit der Funktion register_rest_route(). Der Aufbau folgt immer demselben Muster: ein Namensraum, eine Route und ein Array mit Konfiguration.
add_action('rest_api_init', function () {
    register_rest_route('werbeeinfach/v1', '/kontakt', [
        'methods'  => 'POST',
        'callback' => 'werbeeinfach_kontakt_handler',
        'permission_callback' => function () {
            return current_user_can('edit_posts');
        },
        'args' => [
            'email' => [
                'required' => true,
                'validate_callback' => function ($param) {
                    return is_email($param);
                ],
            ],
        ],
    ]);
});
Die permission_callback ist keine Kür, sondern der eigentliche Türsteher Ihres Endpunkts. Ohne sie oder mit einer, die pauschal true zurückgibt, ist die Route offen für jeden. Validieren Sie jeden übergebenen Parameter einzeln, im Beispiel oben über validate_callback, und nutzen Sie bei komplexeren Datenstrukturen ein vollständiges JSON-Schema, um fehlerhafte Anfragen schon vor der Verarbeitung abzufangen.
Deaktivieren Sie außerdem ungenutzte Core-Routen, wenn Ihr Projekt sie nicht braucht, etwa /wp/v2/users, falls keine externe Anwendung Benutzerdaten benötigt. Weniger erreichbare Routen bedeuten weniger Angriffsfläche.
Profi-Tipp: Schreiben Sie Ihre permission_callback immer so, dass sie im Zweifel Zugriff verweigert. Ein fehlender Berechtigungscheck fällt in Code-Reviews oft erst auf, wenn es zu spät ist.
Konkrete Code-Beispiele: curl, fetch und PHP
Die folgenden drei Beispiele decken die häufigsten Anwendungsfälle ab, von der Kommandozeile bis zum Headless-Frontend.
- Netzanfrage per curl, um die letzten fünf Beiträge mit reduzierten Feldern zu holen:
curl "https://ihre-domain.de/wp-json/wp/v2/posts?per_page=5&_fields=id,title,link"
- POST-Anfrage per curl mit Application Password, um einen neuen Beitrag anzulegen:
curl -X POST https://ihre-domain.de/wp-json/wp/v2/posts
  -u "benutzername:AAAA BBBB CCCC DDDD EEEE FFFF"
  -d "title=Neuer Beitrag"
  -d "status=publish"
- fetch in JavaScript, typisch für ein Headless-Frontend, das Beiträge lädt:
fetch('https://ihre-domain.de/wp-json/wp/v2/posts?_embed', {
  headers: { 'Accept': 'application/json' },
  credentials: 'omit'
})
  .then(response => response.json())
  .then(data => console.log(data));
- PHP mit
rest_do_request, wenn Sie serverseitig innerhalb von WordPress selbst auf die API zugreifen wollen, ohne einen externen HTTP-Request zu erzeugen:
$request = new WP_REST_Request('GET', '/wp/v2/posts');
$request->set_param('per_page', 5);
$response = rest_do_request($request);
$data = $response->get_data();
Achten Sie beim fetch-Beispiel auf das credentialsVerhalten. Für Cookie-Authentifizierung innerhalb desselben WordPress-Kontexts setzen Sie credentials: 'include' und einen gültigen Nonce-Header, für externe Headless-Setups arbeiten Sie meist ohnehin mit Application Passwords oder Tokens statt Cookies.
Paginierung und Bulk-Abfragen: Große Content-Mengen sicher abrufen
Der Parameter per_page begrenzt jede Antwort auf maximal 100 Einträge, wie auch der Contabo-Entwicklerguide zur REST API bestätigt. Wer mehr Daten braucht, muss iterieren.
- Nutzen Sie den
page-Parameter in einer Schleife, bis der HeaderX-WP-TotalPageserreicht ist. - Bauen Sie inkrementelle Synchronisationen über den
modified_after-Parameter, statt bei jedem Lauf den gesamten Datenbestand neu zu laden. - Verarbeiten Sie sehr große Importe in Batch-Jobs mit Pausen zwischen den Anfragen, um den Server nicht zu überlasten.
- Für einmalige Massenoperationen ist WP-CLI oft die schnellere und robustere Wahl als hunderte REST-Anfragen über das Netzwerk.
Bei mehreren Tausend Datensätzen zeigt sich schnell: Die REST API ist für einzelne, gezielte Zugriffe gebaut, nicht für Massenexporte. Ab einer gewissen Größenordnung ersetzt WP-CLI die API zuverlässiger, weil es direkt gegen die Datenbank arbeitet und keine HTTP-Overhead-Kosten produziert.
Warum bekomme ich 401, 403 oder 404 bei der API?
Diese drei Fehlercodes verwechseln Entwickler regelmäßig, bedeuten aber völlig unterschiedliche Dinge.
- 401 Unauthorized heißt: Sie sind gar nicht authentifiziert. Prüfen Sie zuerst, ob Ihre Application-Password-Zugangsdaten korrekt im
Authorization-Header ankommen. - 403 Forbidden heißt: Sie sind zwar erkannt, dürfen aber nicht. Das liegt fast immer an einer zu strengen oder falsch konfigurierten
permission_callback. - 404 Not Found bei einer eigentlich existierenden Route deutet meist auf falsche Permalink-Einstellungen oder eine fehlerhafte Namensraum-Angabe in der URL hin.
- Bei CORS-Fehlern im Browser prüfen Sie, ob der Server auf die
OPTIONS-Preflight-Anfrage mit den richtigenAccess-Control-Allow-*-Headern antwortet. - Nutzen Sie Postman oder Insomnia, um Anfragen isoliert vom Frontend-Code zu testen, und prüfen Sie bei Servern hinter einem Proxy die
X-Forwarded-For-Header auf Korrektheit.
Sicherheits- und Performance-Checkliste vor dem Livegang
Vor der Produktivnahme lohnt sich ein letzter, kompakter Check.
| Bereich | Maßnahme | Warum es zählt |
|---|---|---|
| Zugriffskontrolle | permission_callback auf jeder Route streng setzen |
Verhindert unbeabsichtigten Zugriff Dritter |
| Transportsicherheit | HTTPS ausnahmslos erzwingen | Schützt Zugangsdaten und Tokens vor Abgriff |
| Payload | _fields gezielt einsetzen |
Reduziert Serverlast und Ladezeit |
| Caching | Sinnvolles Caching für lesende Endpunkte | Entlastet Datenbank bei wiederholten Anfragen |
| Ratenbegrenzung | Rate-Limiting auf öffentlichen Routen | Bremst Missbrauch und automatisierte Angriffe |
| Authentifizierung | Application Passwords für interne Skripte, OAuth/JWT für Drittanbieter | Passt Sicherheitsniveau an das jeweilige Risiko an |
Nonces gehören zusätzlich in jede browserbasierte, schreibende Aktion innerhalb des WordPress-Kontexts, ergänzt durch sichere Cookie-Flachses und korrekt konfigurierte Proxy-Header, wie ein Beitrag zur sicheren Nutzung der REST API beschreibt.
Praxiswissen von Werbeeinfach: Wann lohnt sich professionelle Integration?
Bei Werbeeinfach sehen wir die REST API selten isoliert, sondern meist als einen Baustein in größeren Projekten: eine Onlineshop-Erweiterung, die Bestände mit einem externen Warenwirtschaftssystem abgleicht, oder ein Kundenportal, das Inhalte aus WordPress zieht, aber komplett eigenständig aussieht. Genau dort zeigt sich, ob eine API-Integration solide oder brüchig gebaut ist.
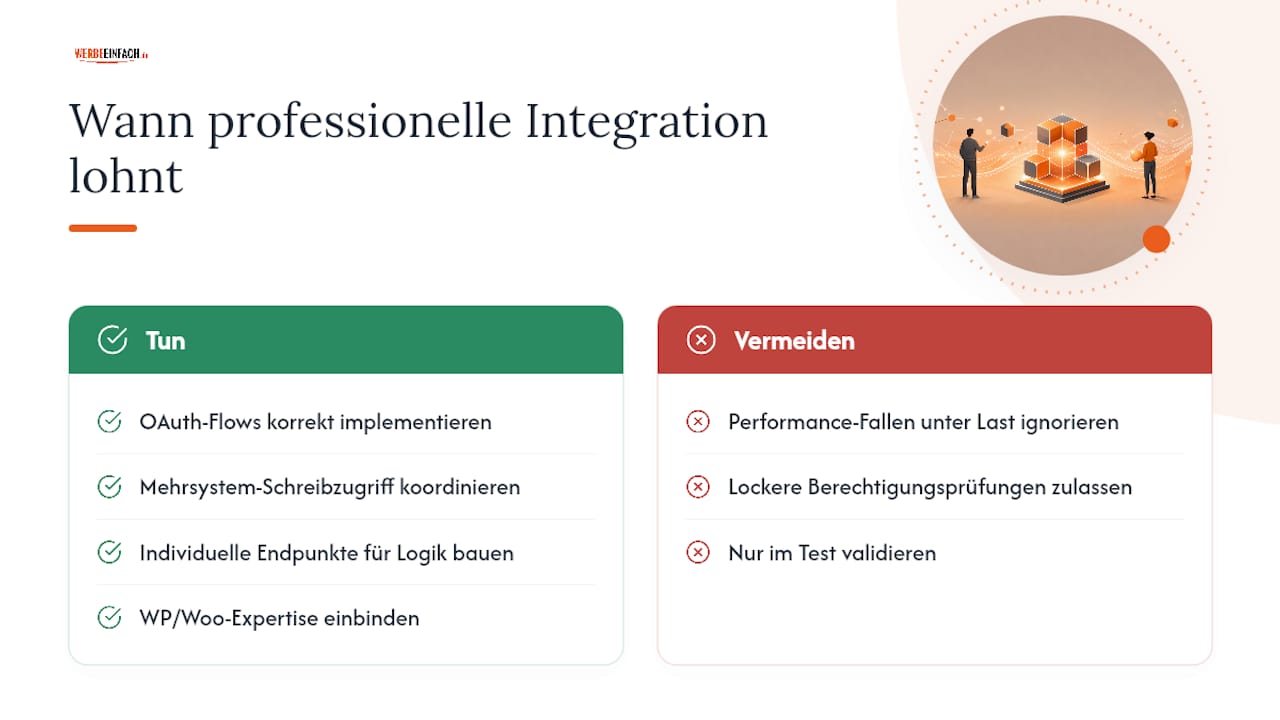
Typische Aufgaben, die bei uns auf den Tisch kommen: OAuth-Flows für Partnersysteme, die dauerhaft und mit granularen Rechten auf Daten zugreifen sollen. Enterprise-Integrationen, bei denen mehrere Systeme gleichzeitig schreibend zugreifen und Konflikte vermieden werden müssen. Und individuelle Endpunkte, die Geschäftslogik abbilden, die es in der WordPress-Kernfunktionalität schlicht nicht gibt, etwa spezielle Preisberechnungen oder Freigabeprozesse.
Erfahrung in der WordPress- und WooCommerce-Entwicklung zeigt, an welchen Stellen Projekte in der Praxis kippen: meist nicht am Endpunkt selbst, sondern an Performance-Fallen unter Last oder an einer zu lax konfigurierten Berechtigungsprüfung, die erst Monate später auffällt. Genau dieses Detailwissen macht den Unterschied zwischen einer Lösung, die im Test funktioniert, und einer, die im Produktivbetrieb stabil bleibt.
Wie Werbeeinfach Sie bei API-Projekten unterstützen kann
Viele Entwickler bauen ihre erste eigene Route selbst, und das ist auch völlig richtig so. Sobald aber mehrere Systeme gleichzeitig auf Ihre WordPress-Installation zugreifen sollen, oder ein Kunde eine Enterprise-Integration mit OAuth und Scopes verlangt, wird aus einem Nachmittagsprojekt schnell ein mehrwöchiges Sicherheitsthema. Werbeeinfach übernimmt genau diesen Teil, wenn Ihnen intern die Zeit oder die Tiefe fehlt.
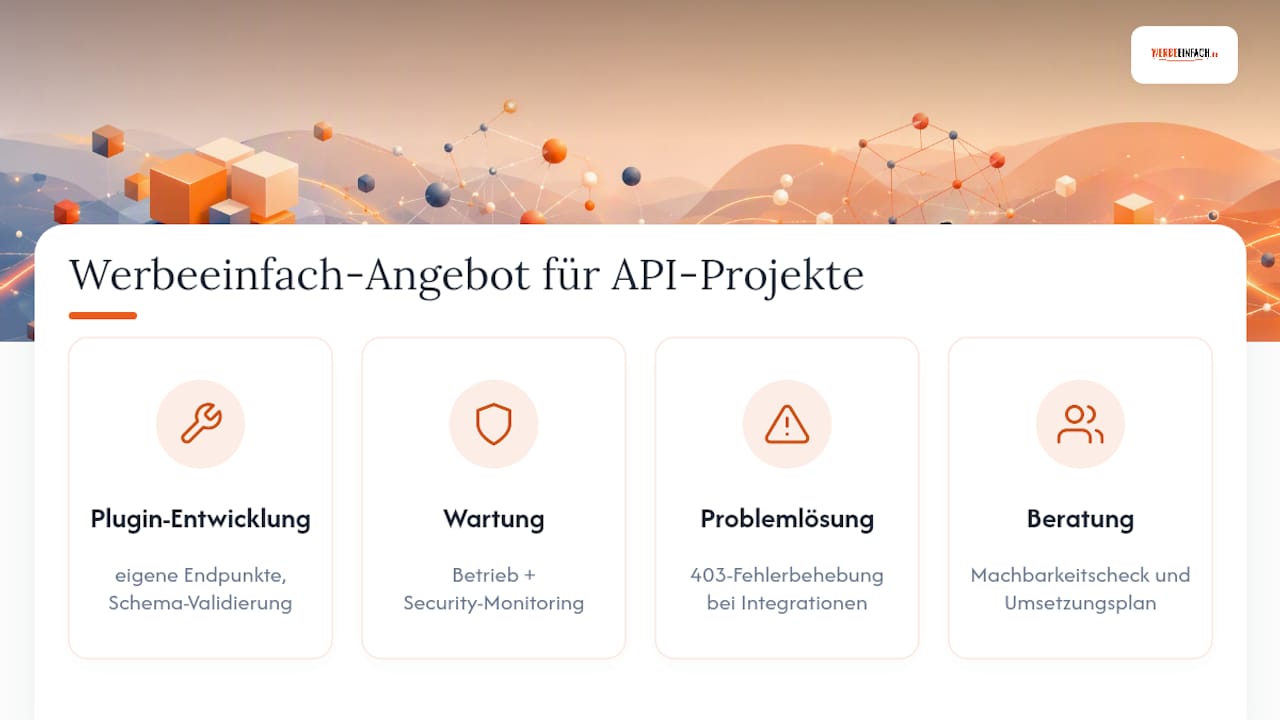
Unser Angebot deckt die Themen ab, die in diesem Artikel behandelt wurden: individuelle Pluginentwicklung für eigene Endpunkte und Schema-Validierung, laufende WordPress Wartung für den Betrieb produktiver API-Integrationen inklusive Security-Monitoring, sowie gezielte WordPress Problemlösung, wenn eine bestehende Integration plötzlich 403-Fehler wirft und niemand mehr weiß, warum. Wer gleich ein größeres Headless- oder Integrationsprojekt plant, findet auf unserer Seite zu WordPress Websites den passenden Einstieg.
Nehmen Sie Kontakt mit uns auf und schildern Sie kurz, welches System Sie an WordPress anbinden möchten. Wir sagen Ihnen ehrlich, ob sich der Aufwand lohnt und wie eine sichere Umsetzung konkret aussehen würde.
Quellen
Für den Einstieg und zum Nachschlagen empfehlen sich diese Anlaufstellen:
- Using the REST API — WordPress Developer Resources
- Was sind Application Passwords in WordPress? | InspectWP
FAQ
Wie kann ich die WordPress REST API nutzen, ohne Code zu schreiben?
Für einfache Lesezugriffe reicht der direkte Aufruf einer URL wie /wp-json/wp/v2/posts im Browser, das liefert bereits lesbare JSON-Daten. Für Schreibzugriffe oder eigene Logik führt an eigenem Code beziehungsweise einer entwickelten Integration allerdings kein Weg vorbei.
Ist die WordPress REST API standardmäßig aktiv?
Ja, in aktuellen Installationen ist sie automatisch unter /wp-json/ aktiv, wie die offizielle Dokumentation bestätigt. Blockiert wird sie meist nur durch Security-Plugins, falsche Server-Konfiguration oder gezielte Deaktivierung per Code.
Welche Authentifizierung eignet sich für einfache Integrationen?
Application Passwords sind der pragmatischste Einstieg für Server-zu-Server-Verbindungen und lassen sich pro App einzeln widerrufen, wie InspectWP erläutert. Für Integrationen mit mehreren externen Clients oder granularen Rechten ist OAuth 2.0 die robustere Wahl.
Was kostet eine professionelle API-Integration bei Werbeeinfach?
Die Preise für Pluginentwicklung und individuelle API-Integrationen sind projektabhängig und aktuell nicht pauschal gelistet. Details und ein individuelles Angebot erhalten Sie direkt über die Pluginentwicklung-Seite von Werbeeinfach.
Wie vermeide ich 403-Fehler bei eigenen Endpunkten?
Ein 403-Fehler bedeutet, dass die permission_callback den Zugriff verweigert, meist wegen fehlender Rechte des angemeldeten Benutzers. Prüfen Sie zuerst, ob der verwendete Nutzer die in der Callback-Funktion geforderte Capability tatsächlich besitzt.
